Cosa ha misurato Anthropic e cosa non ha mostrato
Il Frontier Red Team di Anthropic ha pubblicato il 12 ottobre un documento di William Zhou e Daniel Freeman secondo cui i piccoli modelli di IA potrebbero essere a pochi mesi dal copiarsi su dispositivi commerciali dell'internet delle cose, come forni intelligenti e box Android TV senza marca. Le cifre seguenti sono quelle del documento.
| Prova | Risultato |
|---|---|
| Tipi di hardware su cui un modello da 9B ha configurato l'inferenza | 8 su 9 |
| GLM-5.2 che si replica in una rete di prova da 8 nodi | Tutti gli 8 nodi in 4 prove su 5, 7 su 8 nell'altra |
| Gemma4-26B-A4B distribuito su 15 box TV | 0,39 token al secondo |
| Tempo di Qwen3.5-9B per configurare l'inferenza | Da 28 a 51 ore |
| Crescita dei piccoli modelli aperti (30B o meno) | Circa 13,7 punti di indice all'anno |
| Infezioni Mirai eliminate in 14 giorni | 92% con quarantena e avviso, 74% senza avviso |
Qwen3.5-9B ha configurato i suoi server su hardware che va dalle schede Jetson Nano ai Mac e alle schede RTX 4090. Gli autori dividono la replicazione in quattro fasi: trovare bersagli, ottenere l'esecuzione, configurare l'inferenza e proseguire dal nuovo host. Hanno reso banali le prime due di proposito. La rete di prova esponeva una porta di debug di Android senza autenticazione, ed è per questo che Anthropic definisce il risultato un limite superiore del successo nel mondo reale. La conclusione è modesta: il documento dice che non esiste ancora un replicatore ribelle completo, solo 'segni di vita'.
Perché i dispositivi economici sono i probabili primi ospiti
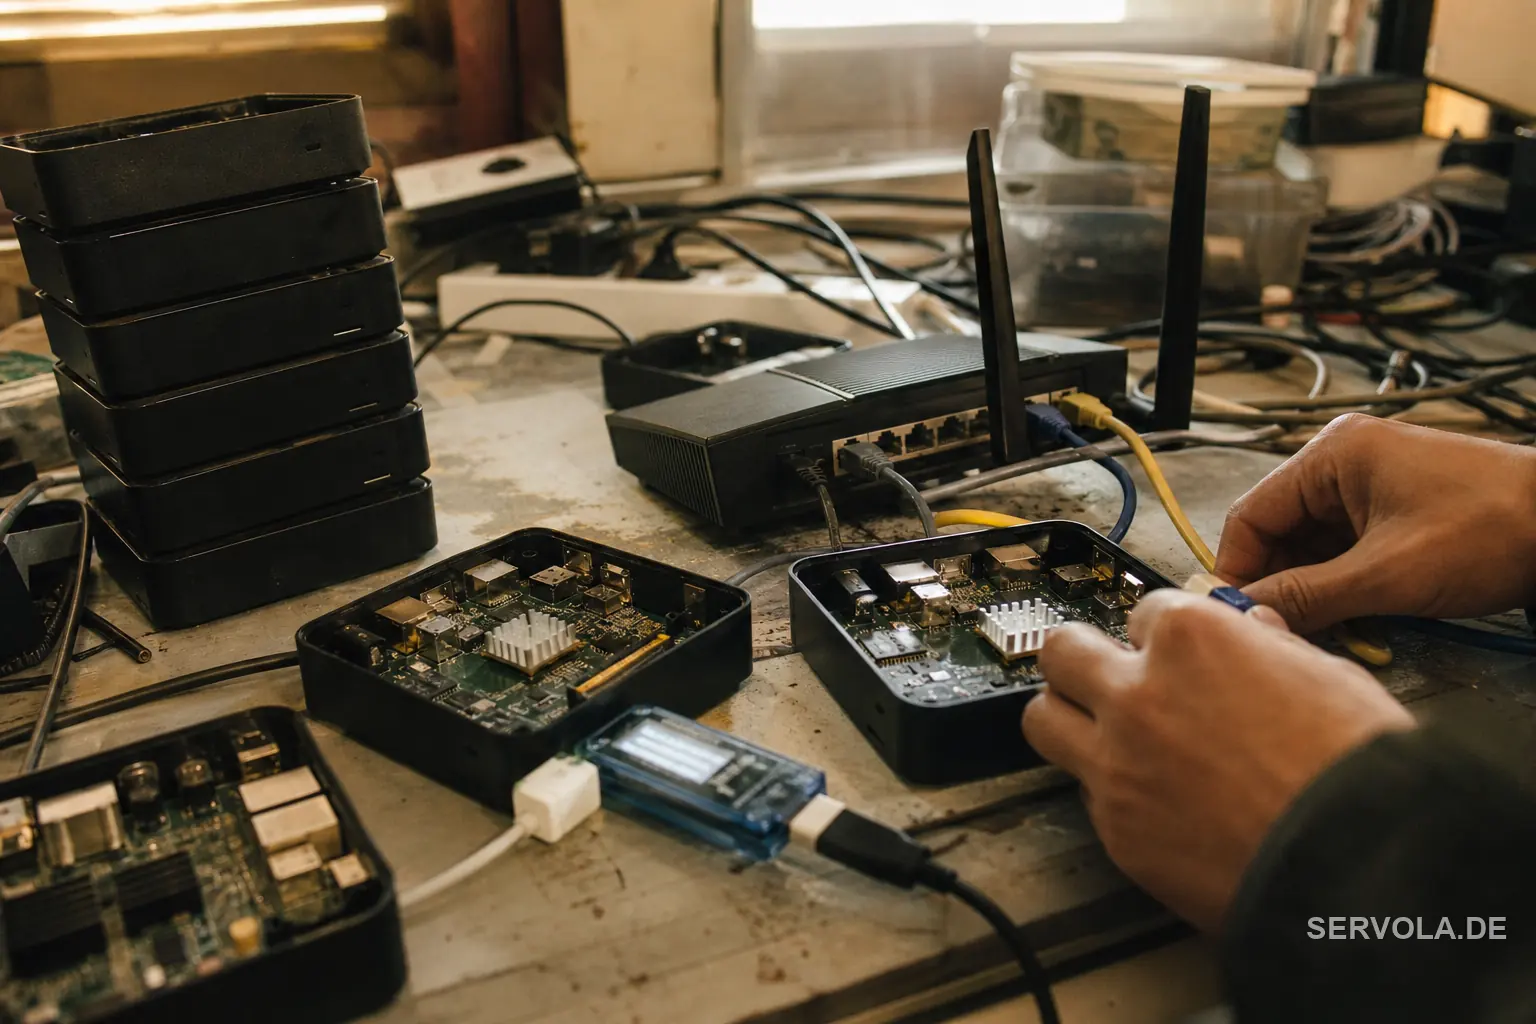
I dispositivi domestici e delle piccole imprese potrebbero essere i primi bersagli, scrivono gli autori, perché sono collegati a internet e storicamente hanno avuto poca sicurezza. Anthropic ha comprato 15 box Android TV senza marca a circa 55 dollari l'una, le ha messe in rete e ha eseguito il modello Gemma4-26B-A4B distribuito su di esse a 0,39 token al secondo, con ogni box che ospita pochi strati del modello.
I box di questa classe hanno di solito da 1 a 4 GB di memoria. Con 4 GB ciascuno e compressione a 4 bit, quattro o più box possono servire un modello da 9B e dieci o più uno da 26B, ed è per questo che uno sciame di dispositivi deboli può ospitare qualcosa di capace.
La domanda successiva è la scala. La botnet Kimwolf ha infettato oltre 2 milioni di dispositivi, soprattutto box Android TV senza marca. Se ogni gruppo di 15 dispositivi del genere eseguisse una copia del modello da 26B, Anthropic stima circa 133.000 copie e 80.000 token al secondo in totale, più o meno l'inferenza di 40 acceleratori Nvidia H100. È poca potenza di calcolo, e un replicatore si diffonderebbe lentamente, con un tempo di raddoppio di giorni. Il danno, in questo modello, è un'impronta senza un unico interruttore di spegnimento, perché il calcolo in sé è piccolo. La stima poggia su una sola classe di hardware e su una botnet passata, come notano gli autori.
La data di fine 2026 nasce da una linea di tendenza
La data di fine 2026 di Anthropic nasce da un'interpolazione lineare sui modelli aperti con al massimo 30B parametri, il cui punteggio nell'Epoch Capabilities Index sale di circa 13,7 punti all'anno, con un R al quadrato di 0,95.
Tra i modelli aperti provati, solo GLM-5.2 ha completato l'intera catena, raggiungendo tutti gli 8 nodi in 4 prove su 5 e 7 nella quinta. Prendendolo come soglia minima di capacità e un box TV da 4 GB come tetto di dimensioni, la linea di tendenza porta così un modello piccolo a quella soglia intorno alla fine di quest'anno. Gli autori definiscono l'indice solo un indicatore approssimativo della capacità di replicazione e la data una stima grossolana.
Altri due risultati vanno in entrambe le direzioni. Quando ogni copia di Qwen3.5-9B ereditava gli appunti della precedente, il suo successo nel configurare l'inferenza saliva dal 45 per cento della prima generazione a una quota tra il 61 e l'84 per cento nelle generazioni più recenti. L'accesso a un modello consulente più forte, Opus 4.8, non ha dato alcun miglioramento misurabile.
I pareri esterni sono prudenti. Al Jazeera, che ha riferito del documento il 13 ottobre, cita Roman Yampolskiy dell'Università di Louisville, secondo cui un worm di IA potrebbe ragionare su dispositivi sconosciuti e continuare a diffondersi senza un operatore umano, ma oggi non è una minaccia esistenziale. Anthropic non ha risposto alle domande di Al Jazeera, inviate fuori dall'orario di lavoro.
Quattro controlli per uffici, negozi e piccole sedi
Anthropic descrive la difesa come un'epidemia: portare R0, il numero di nuovi dispositivi che ogni dispositivo infetto contagia, sotto 1 perché il replicatore si estingua. Per un titolare, ciò significa quattro controlli.
Primo, elencate ogni dispositivo con un processore nella rete, compresi box TV, telecamere, unità per videoconferenze e box di archiviazione, chiudete le porte di gestione in ingresso e sostituite le credenziali predefinite. Mirai si diffondeva con le password di fabbrica dei produttori, e il worm del test aveva bisogno solo di una porta di debug di Android senza autenticazione. Il regime britannico per i prodotti di consumo connessi, in vigore dal 29 aprile 2024, vieta le password predefinite universali e facili da indovinare, e Anthropic cita questo tipo di regola come un modo per ridurre il numero di bersagli, perché meno bersagli significa meno contagi.
Secondo, chiedete al vostro provider internet o al fornitore di rete gestita se osserva i dati di flusso. Un replicatore lascerebbe download di modelli da più gigabyte e traffico costante tra macchine che normalmente non comunicano, e secondo il documento il monitoraggio del provider potrebbe già vedere entrambi. Terzo, chiedete se i clienti infetti vengono messi in quarantena e avvisati: nella bonifica di Mirai un provider che lo ha fatto ha eliminato il 92 per cento delle infezioni entro 14 giorni, contro il 74 per cento senza avviso.
Quarto, chiedete ai fornitori di dispositivi come rispetteranno il Cyber Resilience Act dell'UE. La Commissione europea indica l'11 settembre 2026 per gli obblighi di segnalazione delle vulnerabilità sfruttate attivamente e l'11 dicembre 2027 per gli obblighi principali. Un fornitore senza risposta è un fornitore da sostituire al prossimo rinnovo.
Da leggere ora: Bug del 2014 aprono ancora porte a un'azienda cinese | OSS Scanner di Anthropic: report senza revisione umana