Een datalek dat naar verluidt begon met een rechtermuisklik
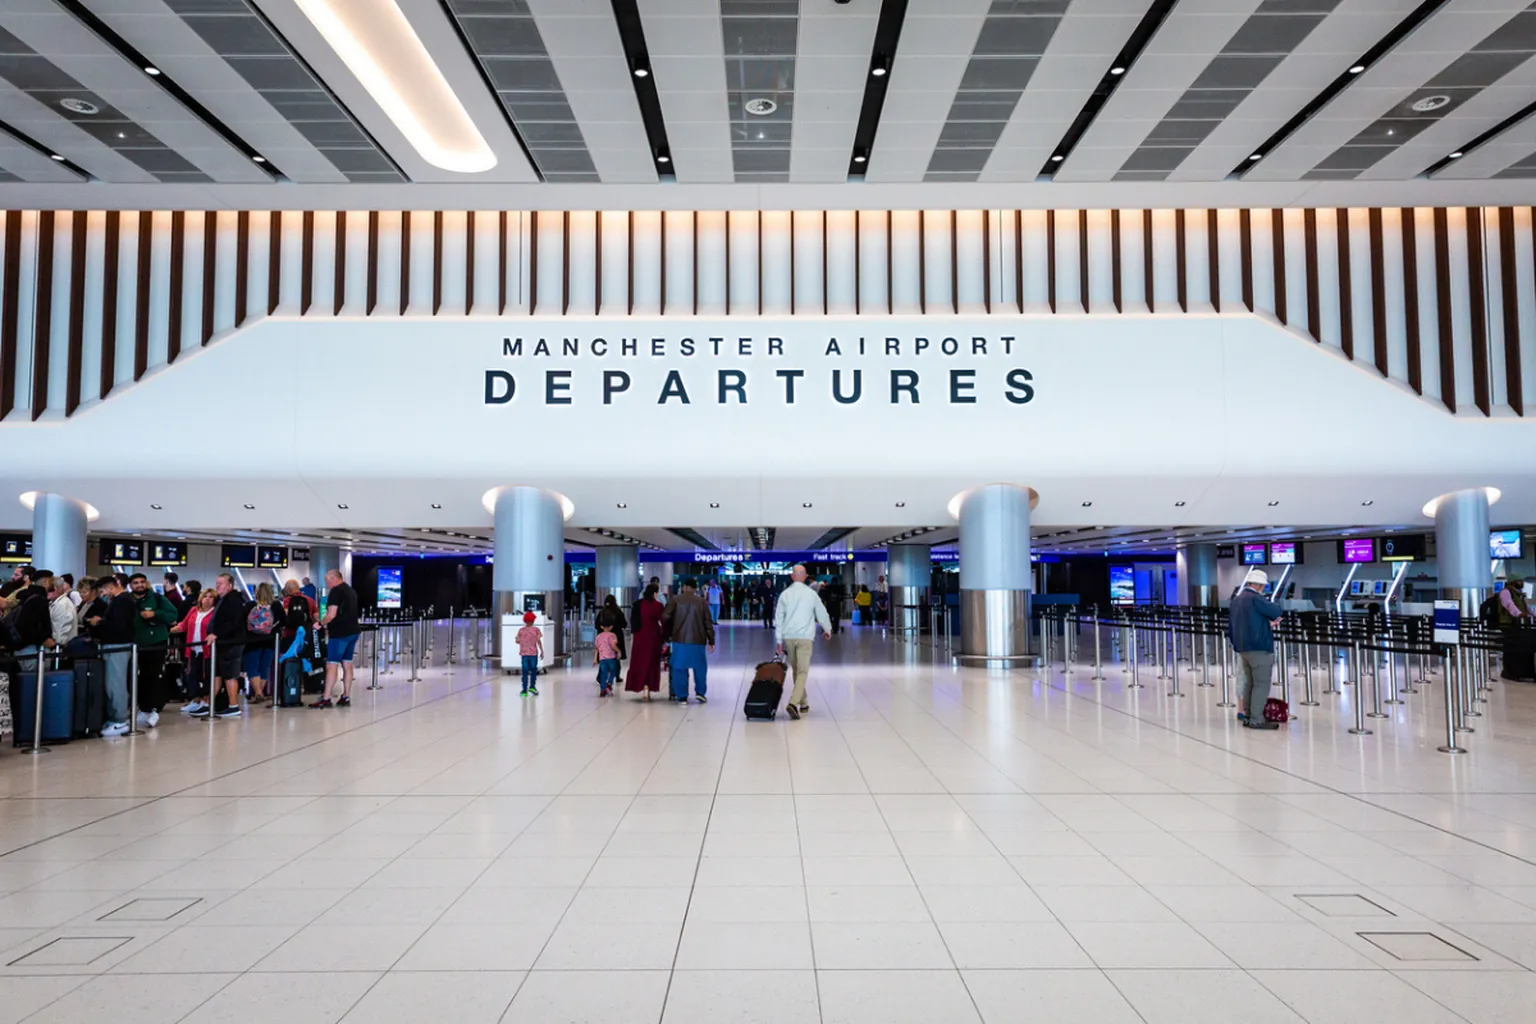
Manchester Airports Group, dat de luchthavens Manchester, Stansted en East Midlands beheert, maakte op 27 augustus 2026 bekend dat een bij een derde partij gehoste database was gecompromitteerd. Een afpersingsgroep genaamd FulcrumSec eiste de aanval in de dagen erna op en begon begin september de gestolen data op zijn lekwebsite te publiceren, met de claim tot 8,7 miljoen klantrecords te bezitten.
De beweerde toegangsmethode is het deel van dit verhaal dat meer bedrijven zou moeten verontrusten dan het aantal zelf. Volgens berichtgeving van vakmedium teiss claimt FulcrumSec Manchester Airport-specifieke inloggegevens voor Iterable, een marketingautomatiseringsplatform, te hebben gebruikt die blootlagen in client-side JavaScript, de code die in de browser van elke bezoeker draait en die iedereen kan inspecteren door de ontwikkelaarstools te openen. MAG heeft deze lezing van de toegang niet bevestigd en meldt alleen samen te werken met gespecialiseerde adviseurs, waardoor de aanvalsvector zelf voorlopig een bewering blijft en geen vaststaand feit.
Wat er naar verluidt is buitgemaakt, en wat volgens MAG niet
De data die FulcrumSec claimt te bezitten omvat e-mailadressen, telefoonnummers, postcodes en kentekens gekoppeld aan parkeer-, lounge- en Fast Track-boekingen, plus registraties via de luchthaven-wifi, en bijna 200.000 records over toekomstige reizen voor de rest van 2026, compleet met data, tijden en boekingsdetails. SecurityWeek meldt dat de groep het volume op ongeveer 86 gigabyte stelt.
MAG's eigen publieke verklaring is beperkter en voorzichtiger dan de claims van de afpersingsgroep: het bedrijf zegt dat de getroffen systemen geen bank- of betaalgegevens bevatten, dat de luchthavenoperatie en parkeerdiensten steeds normaal zijn blijven draaien, en dat het een losgeldeis heeft ontvangen waarover het geen verdere details wil geven, inclusief of er is betaald. Dat verschil tussen het opscheppen van een aanvaller en de bevestigde feiten van een bedrijf is gebruikelijk bij een lopende afpersingszaak, en precies daarom telt de aanvalsvector zwaarder dan het aantal zolang MAG niets anders bevestigt.
De claim tegenover de bevestiging
| Detail | Bewering van FulcrumSec | Publieke verklaring van MAG |
|---|---|---|
| Getroffen records | tot 8,7 miljoen | niet officieel bevestigd |
| Datavolume | ongeveer 86 gigabyte | niet bevestigd |
| Aanvalsvector | Iterable-API-sleutel blootgelegd in frontend-JavaScript | niet bevestigd |
| Bank- of betaalgegevens | niet beweerd inbegrepen | bevestigd niet blootgesteld |
| Losgeld betaald | niet vermeld | eis ontvangen, geen verdere details gegeven |
Wat de uiteindelijk bevestigde cijfers ook worden, het type kwetsbaarheid dat FulcrumSec beschrijft is gangbaar en wordt zelden gecontroleerd: een marketing- of analysetool die op elke pagina een stukje JavaScript nodig heeft, levert die sleutel vaak rechtstreeks ingebakken in dat stukje code mee, omdat dat voor een marketingteam de snelste manier is om een campagne live te zetten. Is die sleutel een volledige toegangscredential in plaats van een sleutel die beperkt is tot een smalle, alleen-schrijvende, publiek veilige bevoegdheid, dan heeft iedereen die de broncode van de pagina bekijkt dezelfde sleutel die het marketingteam intern gebruikt.
Wat dit betekent voor elk bedrijf dat een marketingtool gebruikt
De praktische test kost niets en duurt enkele minuten: open de ontwikkelaarstools van de browser op uw eigen publieke pagina's, doorzoek de geladen scripts op de woorden 'key' of 'token', en vraag bij de betreffende leverancier, Iterable of anders, na of die inloggegevens bedoeld zijn voor publiek gebruik aan de clientzijde of dat het dezelfde sleutel is die het account beheert. De meeste marketingplatforms bieden voor precies dit doel een publieke, tot schrijven beperkte sleutel aan, en de oplossing is meestal een supportticket, geen herbouw.
De lastigere correctie is organisatorisch, niet technisch: marketing- en groeitools worden vaak aan een website toegevoegd door een team dat de campagne bezit, niet de codebase, en doorlopen zelden dezelfde beveiligingsreview als een inlog- of betaalpagina. Een kwartaalcontrole van precies welke inloggegevens in het publieke JavaScript van een site staan - gezamenlijk eigendom van IT en marketing in plaats van aangenomen als andermans taak - had precies de blootstelling gevonden die FulcrumSec zegt te hebben ontdekt.
Lees hierna: 5.000 Dropbox-accounts Vielen door een Login die Niemand Maakte | McKesson viel door een telefoontje, niet door een wachtwoordkraak