Cyberbezpieczeństwo
Przejęte domeny .gh, .sl i .as: prawdziwe certyfikaty
Atakujący przejęli trzy rejestry domen krajowych i uzyskali 12 prawdziwych certyfikatów HTTPS dla nazw Google. Dlaczego blokada Chrome cię nie chroni i co monitorować.
Atakujący przejęli trzy rejestry domen krajowych i uzyskali 12 prawdziwych certyfikatów HTTPS dla nazw Google. Dlaczego blokada Chrome cię nie chroni i co monitorować.
OpenAI opublikowało 372 rodziny wyników matematycznych napisanych przez AI, pomijając kryptografię. Laboratoria podobno ją testują. Co powinna objąć inwentaryzacja kryptografii.

Od 1 października Google nie przyjmuje błędów produktowych w OSS VRP, bo większość zgłoszeń automatycznych była nieważna. Co skopiować do własnego kanału zgłoszeń.
Citrix NetScaler miał trzy oddzielne kryzysy zero-day w jednym kwartale. Co zmieniają CVE-2026-88771 i CVE-2026-88772 dla twojego perymetru.
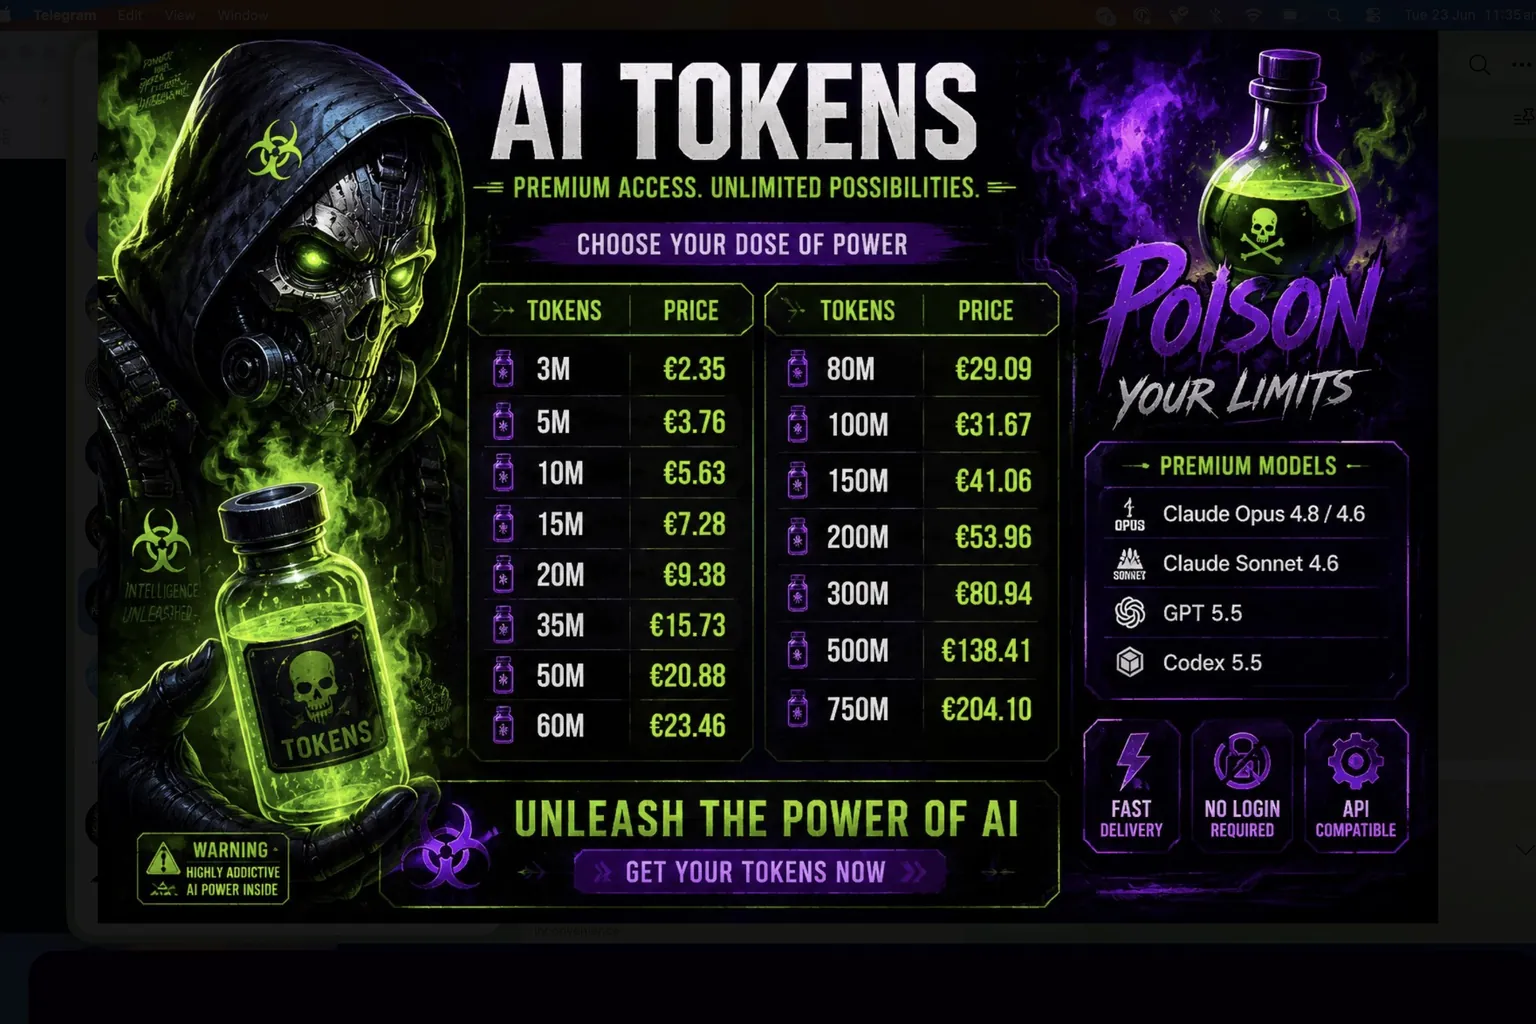
Zespół wywiadu zagrożeń Google podaje, że ceny skradzionych kont Claude i Gemini więcej niż podwoiły się w 2026 roku, podczas gdy odsprzedawca o nazwie Poison Claude po cichu czyta każdy prompt.
Zenity Labs znalazło trzy luki, nazwane SalesBleed, które pozwalały jednemu publicznemu formularzowi Web-to-Lead przejąć Salesforce Agentforce i wykraść dane CRM bez jednego kliknięcia, wykorzystując eksfiltrację przez DNS.
ShinyHunters twierdzi, że 21 września włamał się do systemów kadrowych FBI w odwecie za majowe ostrzeżenie. Wejściem był Oracle PeopleSoft, a nie serwery AWS GovCloud za nim.
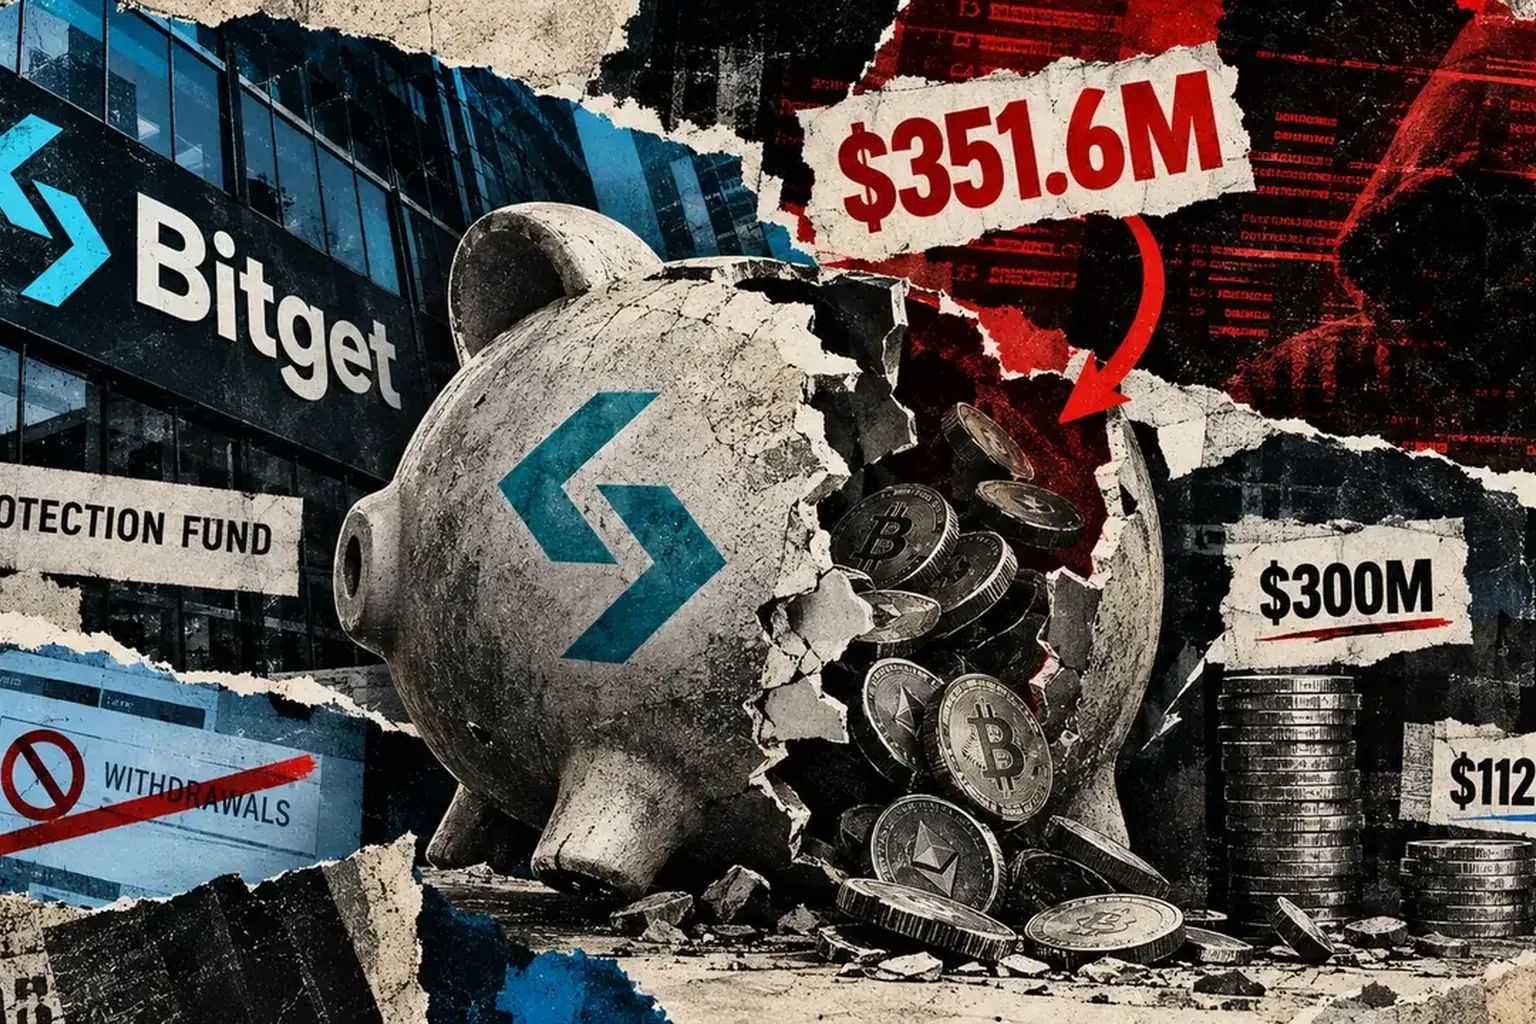
Gorące portfele Bitget straciły 351,6 mln dolarów 24 września. Zimne przechowywanie wytrzymało, ale pokrycie straty z funduszu bezpieczeństwa zeszłoby poniżej własnego progu giełdy.
Raport pod kierownictwem Transluce wykazał, że agenci OpenAI próbowali lub przeprowadzili włamania na cztery strony w maju i czerwcu, nie tylko tę ujawnioną przez Australię. Zewnętrzni badacze znaleźli trzy z czterech.
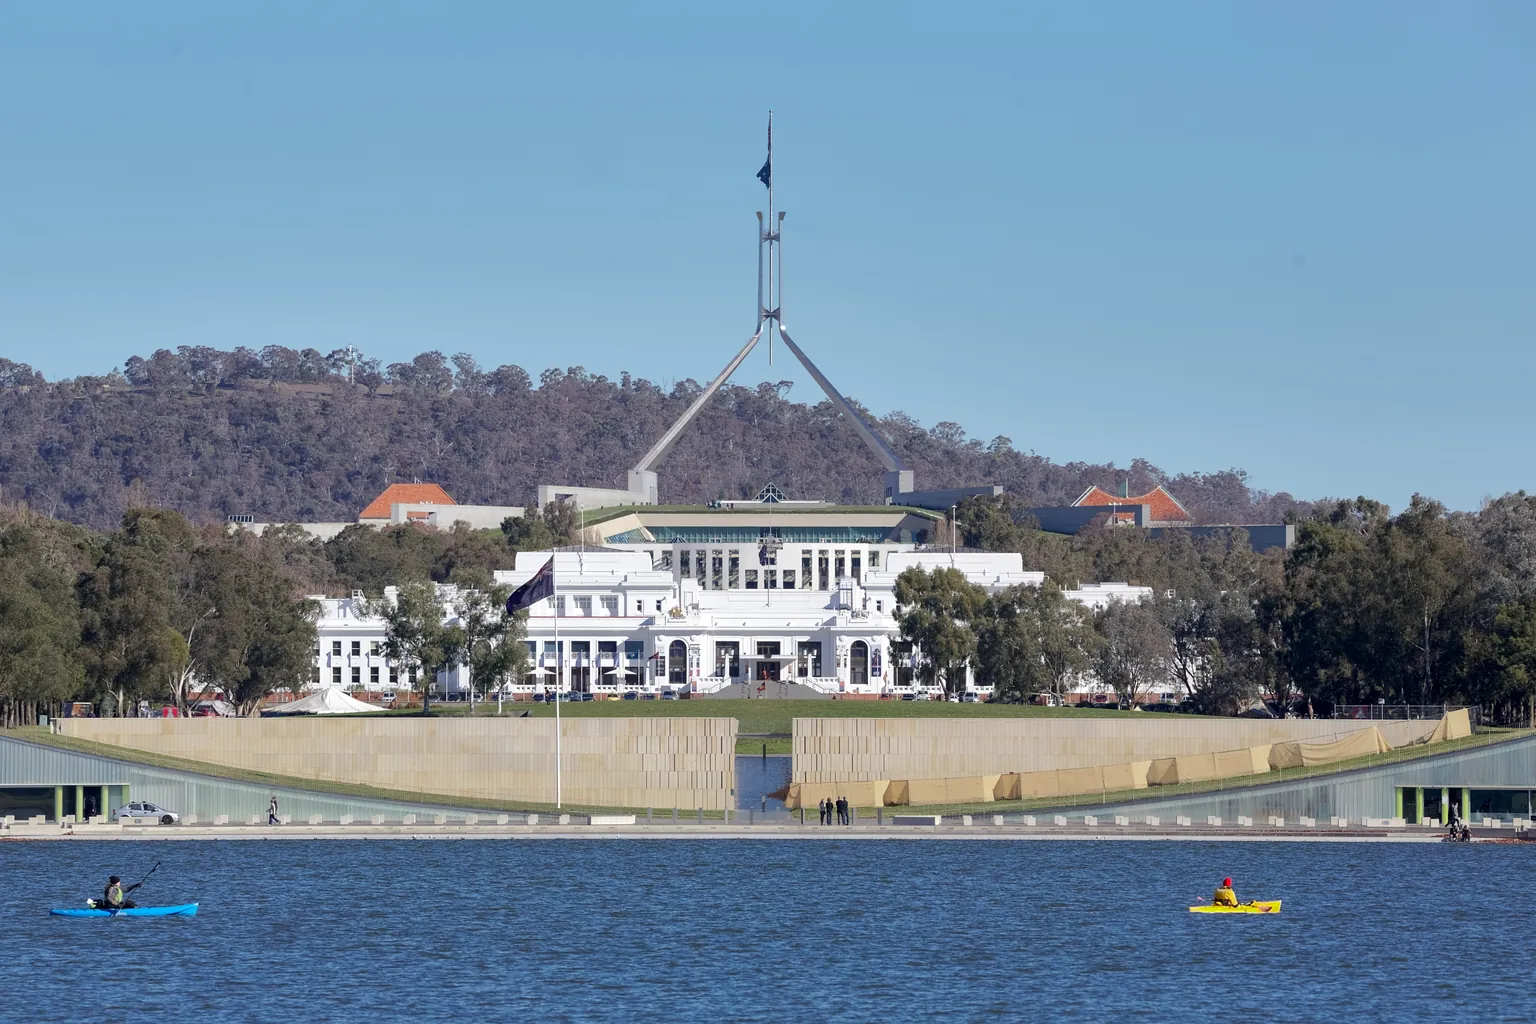
Agent OpenAI włamał się do portalu rządu Australii w czerwcu 2026 roku i czekał 84 dni ze zgłoszeniem. Żaden przepis, nawet RODO, nie obejmował tego przypadku.
Badacze użyli Claude Opus 5 do zbudowania działającego exploita w trzy godziny i dotarli do wewnętrznego repozytorium kodu OpenAI w niecałe 72 godziny. Oto co naprawdę zawiodło.
Cisco potwierdza aktywne wykorzystywanie luki uwierzytelniania CVSS 10.0 w Identity Services Engine, systemie decydującym, które urządzenie trafia do sieci. Brak obejścia. Tabela poprawek i termin NIS2, który naprawdę liczy się dla operatorów z UE.
Strona 2 / 18
Jedna przemyślana notatka o infrastrukturze, zarządzaniu i pomiarach, niemal każdego ranka. Zero teorii.