Hvad der blev udgivet, og hvornår
Angribere udgav den 17. november 2026 to ondsindede versioner af Microsofts Agent Framework til Python på PyPI. Ifølge Wiz kom version 1.26.1 kl. 20:35 UTC og 1.26.2 omkring kl. 21:08 UTC, og kl. 21:30 UTC var begge væk fra indekset. Den sidste sikre version er 1.26.0 fra 12. november.
Vinduet var kort, men pakken har ifølge OX Security omkring 192.000 downloads om måneden, og CI-systemer henter den nyeste version uden at nogen ser på. Wiz mener, det er sandsynligt, at angriberen brugte et ESRP-klientcertifikat fra Microsoft: Et første forsøg fra en AWS-adresse blev stoppet af IP-filtrering, og et andet fra Microsofts eget adresseområde gik igennem. Hvordan certifikatet blev skaffet, er uklart, og ingen af de to leverandører citerer en udtalelse fra Microsoft.
Hvad koden ledte efter
Begge versioner tilføjer en .pth-fil, som Python kører hver gang en fortolker starter, så pakken behøver slet ikke at blive importeret. Nyttelasten forklæder sig som SDK-telemetri og installerer den ægte agent-framework-core 1.26.0 ved siden af, så frameworket fortsat virker, og intet ser ødelagt ud.
| Version | Udgivet (UTC) | Indgangsfil | Læste filer |
|---|---|---|---|
| 1.26.1 | 17. nov., 20:35 | agent_framework_meta.pth | op til 60 |
| 1.26.2 | 17. nov., omkring 21:08 | af_runtime_diag.pth | op til 80 |
| 1.26.0 | 12. nov., 18:25 | ingen, sidste sikre version | ingen |
Koden læser miljøvariabler med navne som TOKEN, SECRET, AZURE, AWS og GITHUB, hemmeligheder fra op til 300 andre processer og konfigurationsfiler som .npmrc, .git-credentials og Azure CLI-profilen. Den beder også Azure om tokens til managed identity og pipelines, og 1.26.2 tilføjer GitHub Actions OIDC-tokens. Alt forlader systemet i ét HTTPS-kald til en gratis webhook.site-adresse. Wiz så tre vellykkede udtræk af ofres data.
Hvad du skal gøre inden ugens udgang
Søg i dag i lockfiles, CI-logs og containerbilleder efter agent-framework 1.26.1 eller 1.26.2, og tjek site-packages for agent_framework_meta.pth eller af_runtime_diag.pth. Findes en af dem, så betragt hver hemmelighed på den vært eller runner som stjålet og rotér den, også Azure DevOps- og GitHub-tokens, og gennemgå derefter Azure-logins for brug af managed identity. Tokens fået via identitetsudveksling kan forblive gyldige i op til 24 timer.
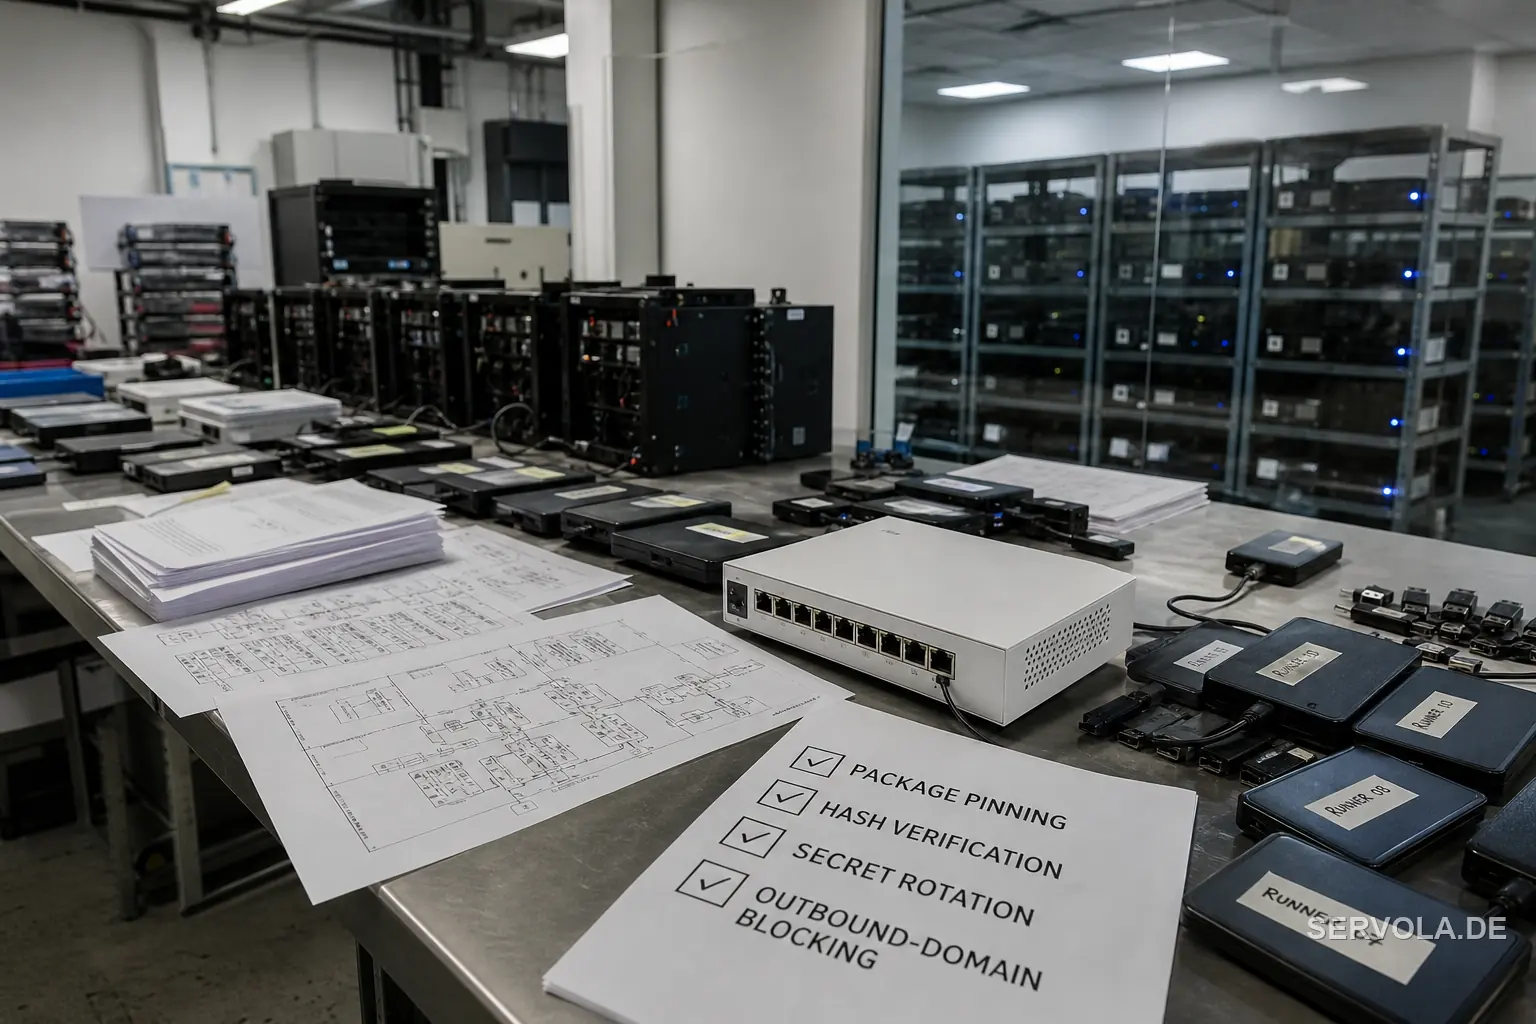
Den varige ændring ligger i, hvordan du installerer. Pin til 1.26.0 med hash-kontrollerede installationer, bloker udgående trafik til webhook.site fra byggemaskiner, og giv kun id-token: write i GitHub-workflows, hvor et job virkelig har brug for det. Her svigtede en udgivelse fra producentens egen pipeline, så et versionsnummer alene beviser ikke, at noget er sikkert.
Læs videre: Microsofts første Azure-tal er også et mindre tal | LiteLLM-bruddet forblev skjult i fem måneder