Was veröffentlicht wurde und wann
Angreifer haben am 17. November 2026 zwei bösartige Versionen von Microsofts Agent Framework für Python auf PyPI veröffentlicht. Laut Wiz erschien Version 1.26.1 um 20:35 UTC und 1.26.2 gegen 21:08 UTC; um 21:30 UTC waren beide aus dem Index entfernt. Die letzte sichere Version ist 1.26.0 vom 12. November.
Das Zeitfenster war kurz, doch das Paket hat laut OX Security rund 192.000 Downloads im Monat, und CI-Systeme ziehen die neueste Version, ohne dass jemand zusieht. Wiz hält es für wahrscheinlich, dass der Angreifer ein ESRP-Clientzertifikat von Microsoft nutzte: Ein erster Upload von einer AWS-Adresse scheiterte am IP-Filter, ein zweiter aus Microsofts eigenem Adressraum ging durch. Wie das Zertifikat in fremde Hände kam, ist offen, und keiner der beiden Anbieter zitiert eine Stellungnahme von Microsoft.
Wonach der Code suchte
Beide Versionen legen eine .pth-Datei an, die Python bei jedem Start des Interpreters ausführt, das Paket muss also nie importiert werden. Die Schadlast tarnt sich als SDK-Telemetrie und installiert das echte agent-framework-core 1.26.0 daneben, sodass das Framework weiterläuft und nichts kaputt aussieht.
| Version | Veröffentlicht (UTC) | Einstiegsdatei | Gelesene Dateien |
|---|---|---|---|
| 1.26.1 | 17. Nov., 20:35 | agent_framework_meta.pth | bis zu 60 |
| 1.26.2 | 17. Nov., etwa 21:08 | af_runtime_diag.pth | bis zu 80 |
| 1.26.0 | 12. Nov., 18:25 | keine, letzte sichere Version | keine |
Der Code liest Umgebungsvariablen mit Namen wie TOKEN, SECRET, AZURE, AWS und GITHUB, Geheimnisse von bis zu 300 anderen Prozessen sowie Konfigurationsdateien wie .npmrc, .git-credentials und das Azure-CLI-Profil. Außerdem fordert er bei Azure Managed-Identity- und Pipeline-Token an, und 1.26.2 ergänzt GitHub-Actions-OIDC-Token. Alles verlässt das System in einem einzigen HTTPS-Post an eine kostenlose webhook.site-Adresse. Wiz sah drei erfolgreiche Abflüsse von Opferdaten.
Was Sie vor Ende der Woche tun sollten
Durchsuchen Sie noch heute Lockfiles, CI-Protokolle und Container-Images nach agent-framework 1.26.1 oder 1.26.2 und prüfen Sie site-packages auf agent_framework_meta.pth oder af_runtime_diag.pth. Gibt es einen Treffer, behandeln Sie jedes Geheimnis auf diesem Host oder Runner als gestohlen und rotieren Sie es, darunter Azure-DevOps- und GitHub-Token, und prüfen Sie danach die Azure-Anmeldungen auf Managed-Identity-Nutzung. Über den Identitätsaustausch erlangte Token können bis zu 24 Stunden gültig bleiben.
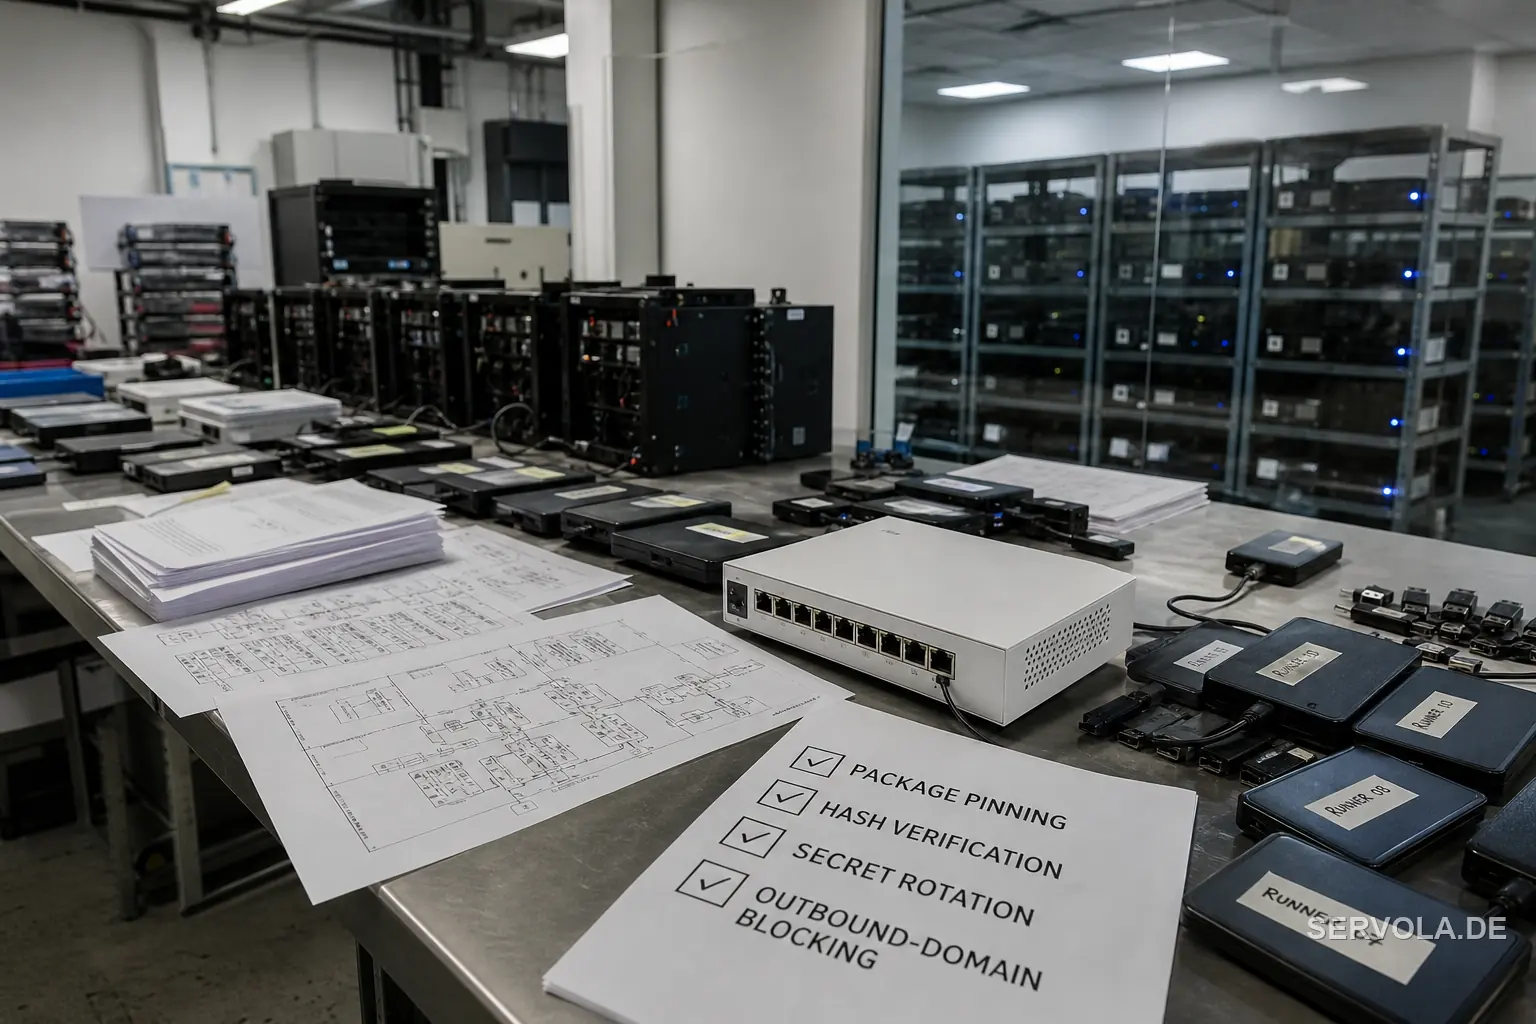
Die bleibende Änderung betrifft die Installation. Pinnen Sie auf 1.26.0 mit Hash-Prüfung, sperren Sie ausgehenden Verkehr zu webhook.site auf Build-Rechnern und vergeben Sie id-token: write in GitHub-Workflows nur dort, wo ein Job es wirklich braucht. Hier versagte eine Veröffentlichung aus der Pipeline des Herstellers selbst, eine Versionsnummer allein beweist also keine Sicherheit.
Weiterlesen: Microsofts erste Azure-Zahl ist zugleich eine kleinere | Der LiteLLM-Hack blieb fünf Monate verborgen