Cybersicherheit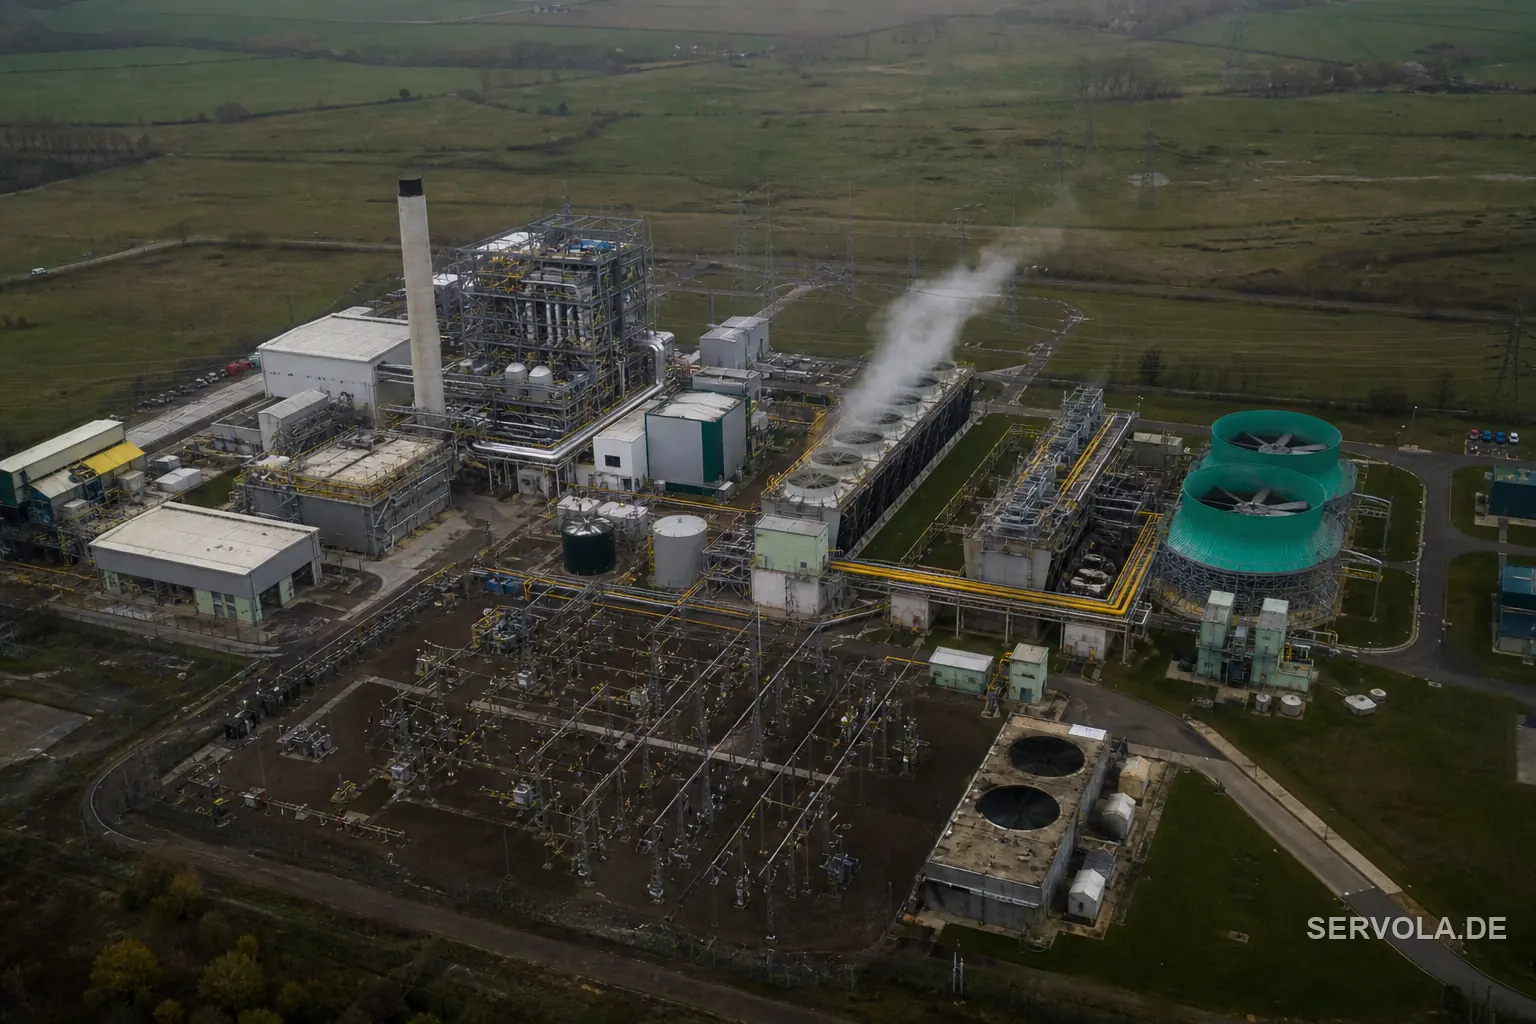
Kraftwerk vier Tage offline - keine Meldepflicht griff
The Telegraph berichtet, dass iranische Hacker eine kleine britische Stromerzeugungsanlage vier Tage lang lahmgelegt haben - und was das für Industrie- und Energiebetreiber in der EU bedeutet.