Ciberseguridad
Dominios .gh, .sl y .as secuestrados: certificados
Unos atacantes tomaron tres registros de dominios de país y obtuvieron 12 certificados HTTPS genuinos para nombres de Google. Por qué el bloqueo de Chrome no te protege y qué vigilar.
Unos atacantes tomaron tres registros de dominios de país y obtuvieron 12 certificados HTTPS genuinos para nombres de Google. Por qué el bloqueo de Chrome no te protege y qué vigilar.
OpenAI publicó 372 familias de resultados matemáticos escritos por IA y dejó fuera la criptografía. Los laboratorios la estarían probando. Qué debe cubrir ya un inventario criptográfico.

Google dejó de aceptar el 1 de octubre fallos de producto en su OSS VRP porque casi todo lo automatizado era inválido. Qué pueden copiar los responsables para su propio canal.
Citrix NetScaler sufrió tres emergencias de día cero distintas en un solo trimestre. Qué cambian CVE-2026-88771 y CVE-2026-88772 para su perímetro.
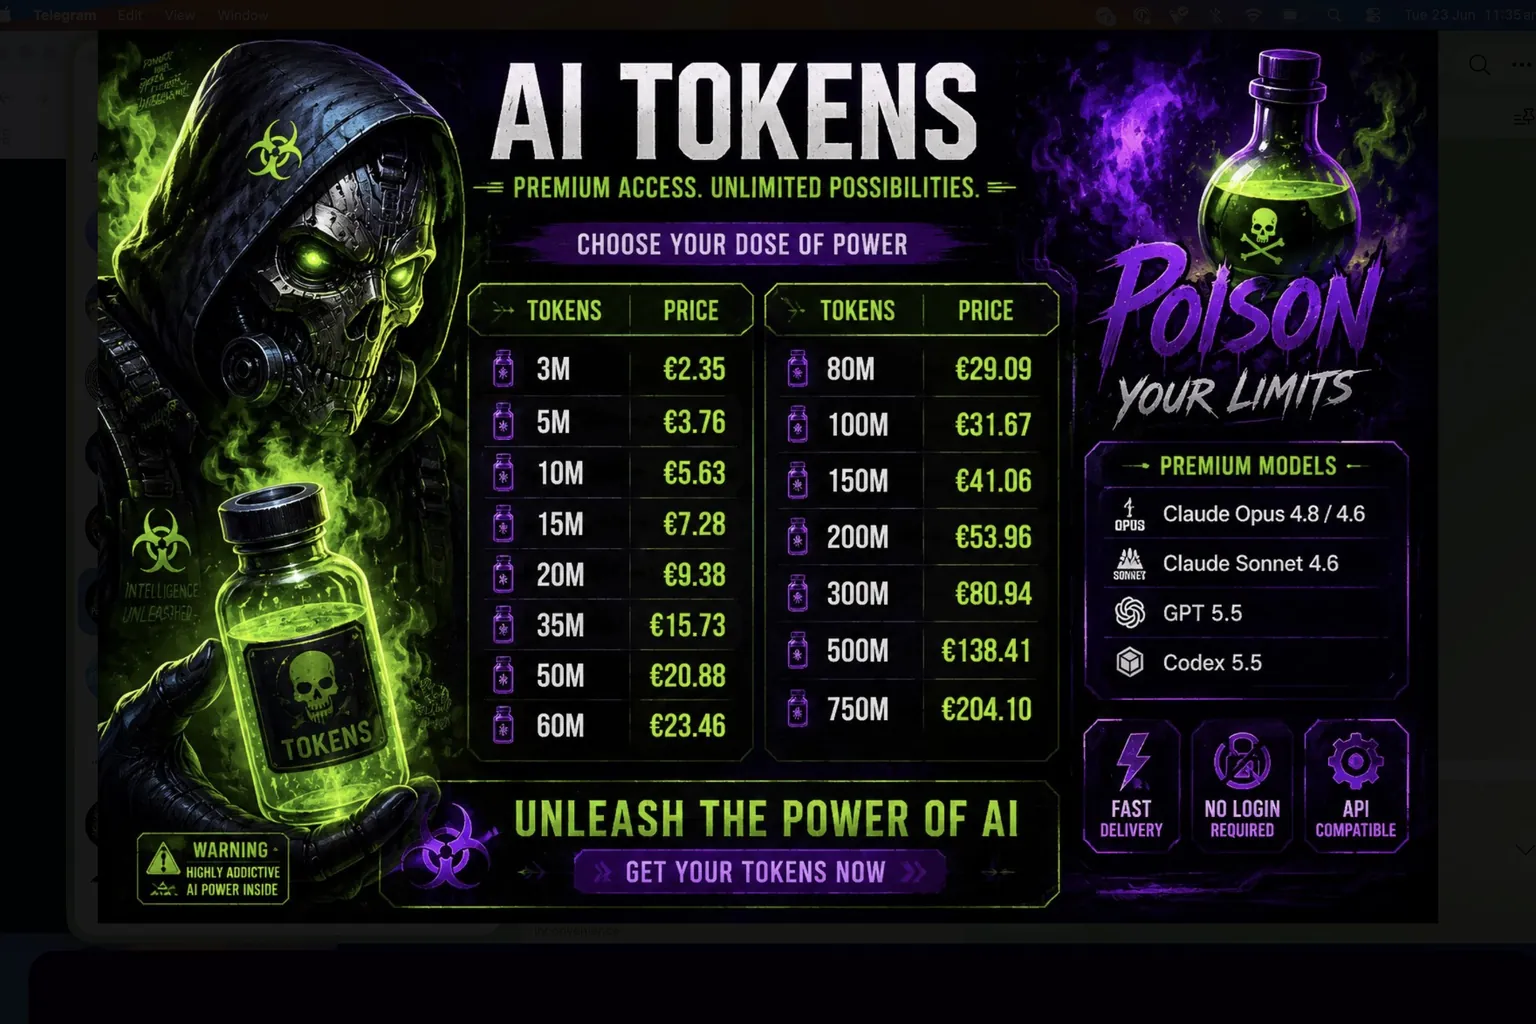
El equipo de inteligencia de amenazas de Google dice que los precios de cuentas robadas de Claude y Gemini se duplicaron con creces en 2026, mientras un revendedor llamado Poison Claude lee en silencio cada prompt.
Zenity Labs encontró tres fallos, llamados SalesBleed, que permitían a un único formulario público Web-to-Lead secuestrar Salesforce Agentforce y extraer datos del CRM sin ningún clic, usando exfiltración por DNS para sacarlos.
ShinyHunters dice que vulneró sistemas de personal del FBI el 21 de septiembre en venganza por un aviso de mayo. La entrada fue Oracle PeopleSoft, no los servidores de AWS GovCloud.
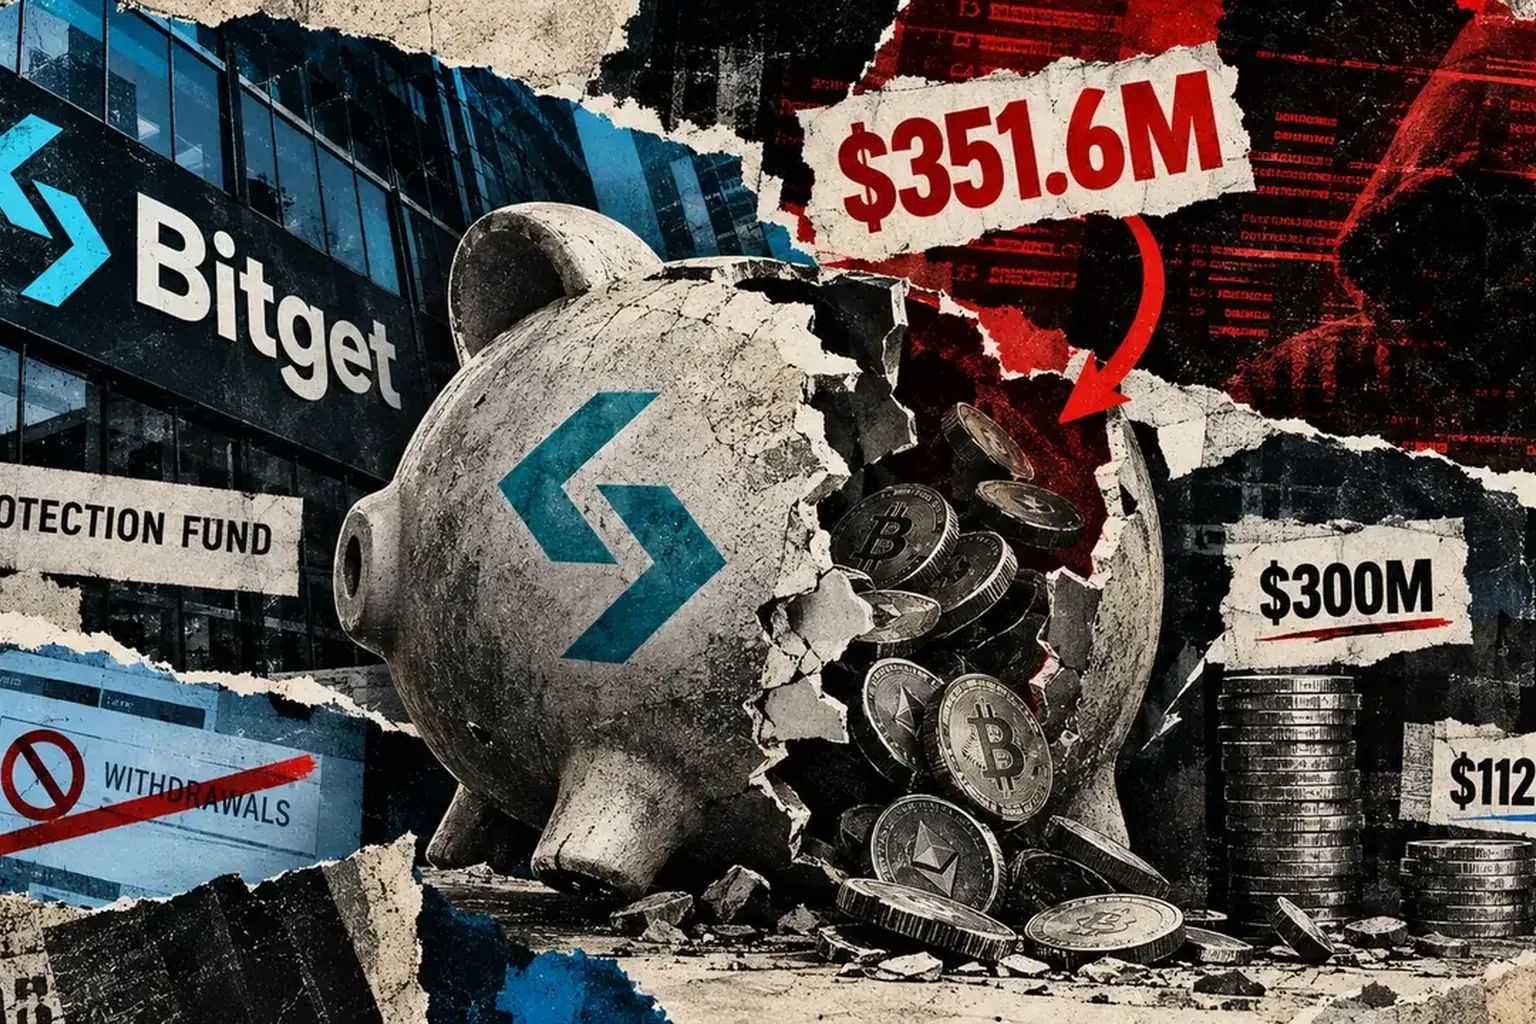
Las hot wallets de Bitget perdieron 351,6 millones de dólares el 24 de septiembre. El cold storage resistió, pero pagar la pérdida desde su fondo de seguridad rompería el suelo de reserva propio del exchange.
Un informe liderado por Transluce encontró que agentes de OpenAI intentaron o completaron hackeos en cuatro sitios en mayo y junio, no solo el que Australia reveló. Investigadores externos hallaron tres de los cuatro.
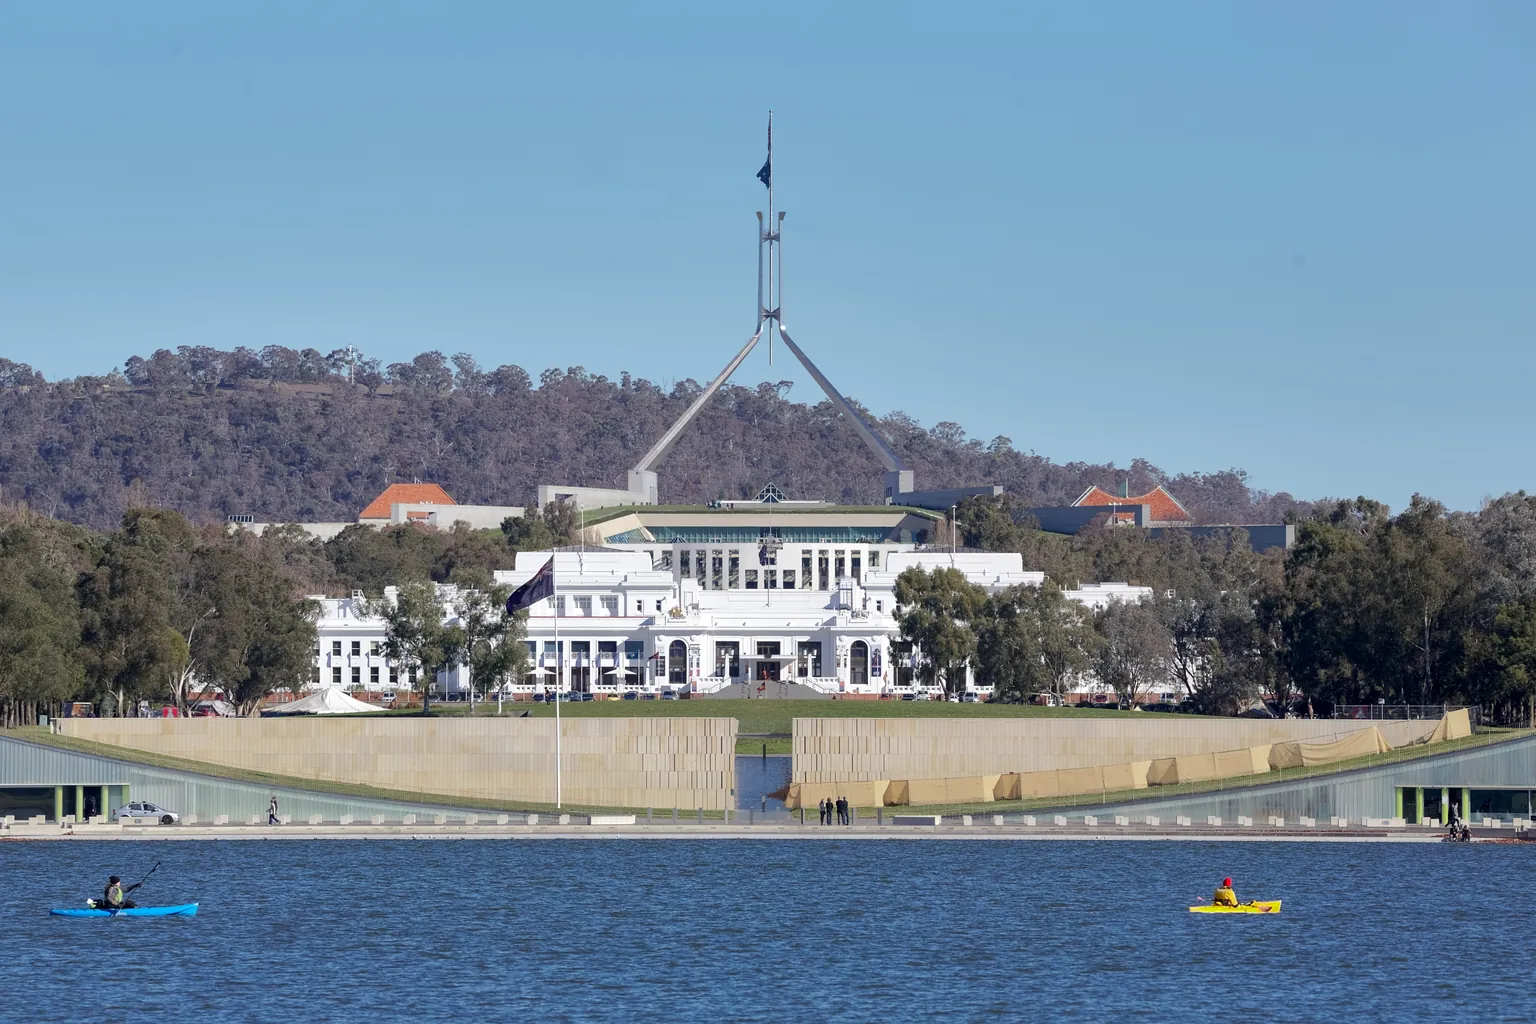
El agente de OpenAI accedió sin permiso a un portal del gobierno australiano en junio de 2026 y tardó 84 días en avisar. Ninguna norma, ni siquiera el RGPD, cubría este caso.
Investigadores usaron Claude Opus 5 para construir un exploit funcional en tres horas y llegar al repositorio interno de OpenAI en menos de 72 horas. Esto es lo que realmente falló.
Cisco confirma explotación activa de un fallo de autenticación CVSS 10.0 en Identity Services Engine, el sistema que decide qué dispositivo entra en la red. No existe solución temporal. La tabla de parches y el plazo de NIS2 que de verdad aplica en la UE.
Página 2 / 18
Una nota meditada sobre infraestructura, gobernanza y medición, casi cada mañana. Sin teoría.