Qué pausó Google y qué sigue abierto
Google anunció en X el 1 de octubre de 2026 que deja de aceptar temporalmente notificaciones de vulnerabilidades de producto en su Open Source Software Vulnerability Reward Program. Dio una sola razón: un aumento significativo de envíos automatizados, de los cuales la gran mayoría no es válida.
| Ámbito | Estado tras el 1 de octubre |
|---|---|
| Nuevos informes de vulnerabilidades de producto del OSS VRP | No se aceptan |
| Informes de cadena de suministro del OSS VRP | Se siguen aceptando |
| Informes ya presentados | Sin cambios |
| Algunos repos de Google Cloud, vía el Cloud VRP | Pueden seguir aceptándose |
| Alternativas que cita Google | Otros VRP y el Patch Rewards Program |
| Próxima novedad de Google | Primer trimestre de 2027 |
Tom's Hardware añade que la suspensión entró en vigor el mismo día del anuncio y no afecta a las vulnerabilidades de producto enviadas antes. Según el medio, Google puede seguir aceptando informes de producto vía el Cloud VRP para algunos repos de Google Cloud que afectan a productos de Google Cloud.
Google dice que seguirá reformulando esta parte del programa y se comprometió a dar novedades en el primer trimestre de 2027. Es una promesa de noticias, no una fecha de reapertura.
Por qué el volumen venció a la validez
Tom's Hardware describe el mecanismo. Los informes de producto del OSS VRP cubren defectos de código, fallos lógicos y errores de diseño en los repositorios públicos de Google, un trabajo que antes era minucioso y exigía pericia, hasta que los grandes modelos de lenguaje y los scripts automáticos casi eliminaron el coste y el esfuerzo de presentar.
El coste no desapareció, pasó al lado receptor. Tom's Hardware cuenta que ingenieros de Google y mantenedores de código abierto se vieron aparentemente desbordados por miles de informes mal escritos sobre fallos inválidos o inexplotables, y dedicaron tiempo a validar código en lugar de corregir vulnerabilidades reales y críticas.
También señala casos parecidos: los mantenedores de Linux dijeron estar completamente desbordados por hallazgos de CVE después de que los cazadores de fallos con IA llevaran el núcleo a un récord de 2.000 vulnerabilidades por versión, e Intel suspendió un programa que pagaba hasta 100.000 dólares por fallo. Intel no confirmó los informes de IA como motivo y, según Tom's Hardware, solo lo sospechan los expertos.
Lo que Google no ha dicho
Google no dio cifras de informes recibidos ni del porcentaje válido. Su publicación solo dice que los envíos automatizados subieron de forma significativa y que la gran mayoría no es válida, y la cifra de miles procede del reportaje de Tom's Hardware, no de Google.
Tampoco ha dicho cómo será el programa reformulado. Un compromiso de novedades en el primer trimestre de 2027 supone que los investigadores que dependían de las recompensas del OSS VRP pasan al menos tres meses, contando desde el 1 de octubre, sin ese carril, cálculo nuestro a partir de las dos fechas.
Las vías que cita Google son otros programas de recompensas y el Patch Rewards Program. No dijo si los informes de producto válidos se tratarán en otro sitio, y Tom's Hardware solo menciona la estrecha excepción del Cloud VRP.
Qué hacer con su propio canal de recepción
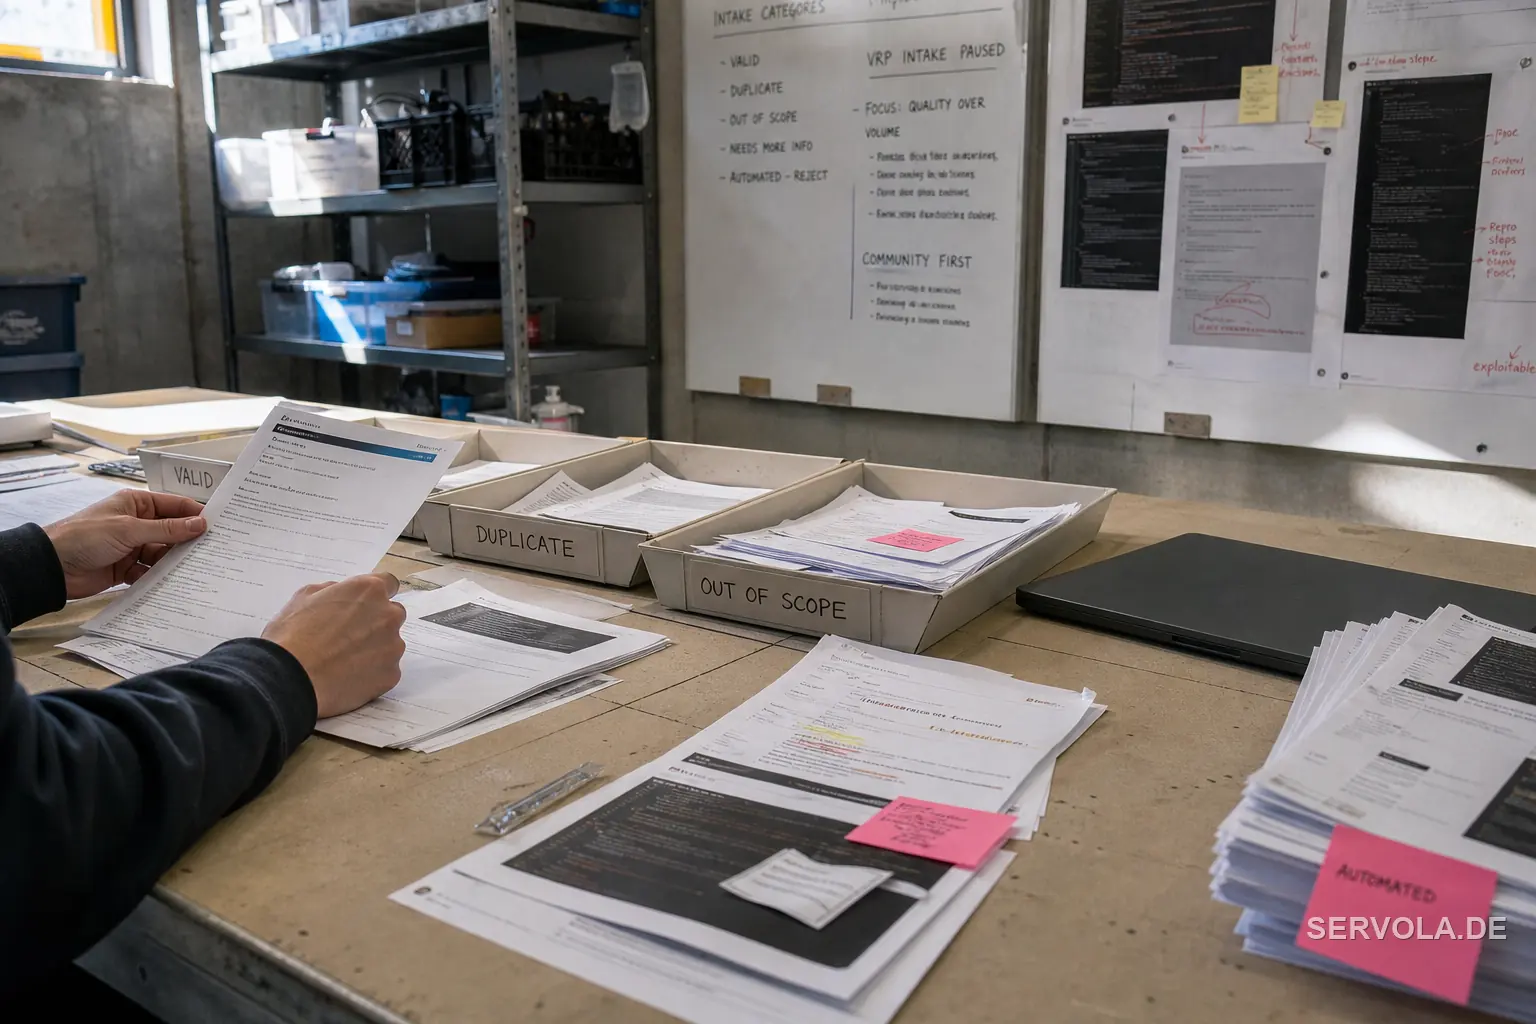
Separe la recepción por tipo de informe, como hizo Google. Pausó los informes de producto y mantuvo abiertos los de cadena de suministro, lo que muestra que una avalancha se puede cerrar en un carril sin apagar todo el programa.
Ponga el coste de la prueba en quien envía. Exija en la plantilla una reproducción funcional y un impacto declarado, y cierre sin triaje los informes que no los traigan. Mida el porcentaje de informes válidos y las horas que cuesta cada uno, de modo que el punto de pausa sea un número elegido de antemano.
Diga a quienes informan qué pasa con lo ya enviado, adónde ir en su lugar y cuándo volverá a informarles. Google hizo las tres cosas, y un canal que no valida tan rápido como recibe tendrá que cerrar un carril de todos modos, así que elija usted cuál.
Servola Journal
Hacemos esto por todos los que intentan mantenerse al día con lo que la tecnología le está haciendo a nuestras vidas. Las personas que la construyen, y las personas a las que les ocurre. Servola Journal existe para que lo que aprendemos pertenezca a todos ellos.
Nadie nos paga por esto. Sin anuncios, sin muro de pago, gratis para todos. Simplemente creemos que entender lo que nos está pasando a todos no debería depender de quién pueda permitirse pagar por ello.
Si esto te dio algo hoy, dinos que sigamos adelante. Síguenos, deja un me gusta, o escribe un comentario positivo. Leemos cada uno, y son lo que nos mantiene en marcha.
Leer a continuación: El login de IA de un empleado llegó al código de OpenAI | Las mejores herramientas de hacking con IA ahora son solo por invitación