O que a Google pausou e o que fica aberto
A Google anunciou no X, a 1 de outubro de 2026, que deixa temporariamente de aceitar submissões de vulnerabilidades de produto no seu Open Source Software Vulnerability Reward Program. Deu uma única razão: um aumento significativo de submissões automatizadas, das quais a grande maioria não é válida.
| Âmbito | Estado após 1 de outubro |
|---|---|
| Novos relatórios de vulnerabilidades de produto do OSS VRP | Não aceites |
| Relatórios sobre a cadeia de abastecimento do OSS VRP | Continuam a ser aceites |
| Relatórios já submetidos | Não afetados |
| Alguns repositórios Google Cloud, via Cloud VRP | Podem continuar a ser aceites |
| Alternativas que a Google refere | Outros VRP e o Patch Rewards Program |
| Próxima atualização da Google | Primeiro trimestre de 2027 |
O Tom's Hardware acrescenta que a suspensão entrou em vigor no dia do anúncio e não afeta vulnerabilidades de produto enviadas antes. Segundo o site, a Google pode continuar a aceitar relatórios de produto via Cloud VRP para alguns repositórios Google Cloud que afetam produtos Google Cloud.
A Google diz que vai continuar a reformular esta parte do programa e comprometeu-se a dar uma atualização no primeiro trimestre de 2027. É uma promessa de novidades, não uma data de reabertura.
Porque o volume venceu a validade
O Tom's Hardware descreve o mecanismo. Os relatórios de produto do OSS VRP cobrem defeitos de código, falhas lógicas e erros de conceção nos repositórios públicos da Google, trabalho que antes era minucioso e exigia perícia, até os grandes modelos de linguagem e os scripts de caça automática quase eliminarem o custo e o esforço de submeter.
O custo não desapareceu, passou para o lado de quem recebe. O Tom's Hardware refere que engenheiros da Google e mantenedores de código aberto terão sido inundados por milhares de relatórios mal escritos sobre falhas inválidas ou inexploráveis, e gastaram tempo a validar código em vez de corrigir vulnerabilidades reais e críticas.
O site aponta também casos semelhantes: os mantenedores do Linux disseram estar completamente sobrecarregados com achados de CVE depois de caçadores de falhas com IA levarem o kernel a um recorde de 2.000 vulnerabilidades por versão, e a Intel suspendeu um programa que pagava até 100.000 dólares por falha. A Intel não confirmou os relatórios de IA como motivo e, segundo o Tom's Hardware, só os especialistas o suspeitam.
O que a Google não disse
A Google não deu o número de relatórios recebidos nem a percentagem dos válidos. A sua publicação diz apenas que as submissões automatizadas subiram de forma significativa e que a grande maioria não é válida, e o número de milhares vem da reportagem do Tom's Hardware, não da Google.
A Google também não disse como será o programa reformulado. Um compromisso de atualização no primeiro trimestre de 2027 significa que os investigadores que dependiam das recompensas do OSS VRP ficam, contando a partir de 1 de outubro, pelo menos três meses sem essa via, cálculo nosso a partir das duas datas.
As vias que a Google refere são outros programas de recompensas e o Patch Rewards Program. Não disse se os relatórios de produto válidos serão tratados noutro lugar, e o Tom's Hardware menciona apenas a estreita exceção do Cloud VRP.
O que fazer com o seu próprio canal de entrada
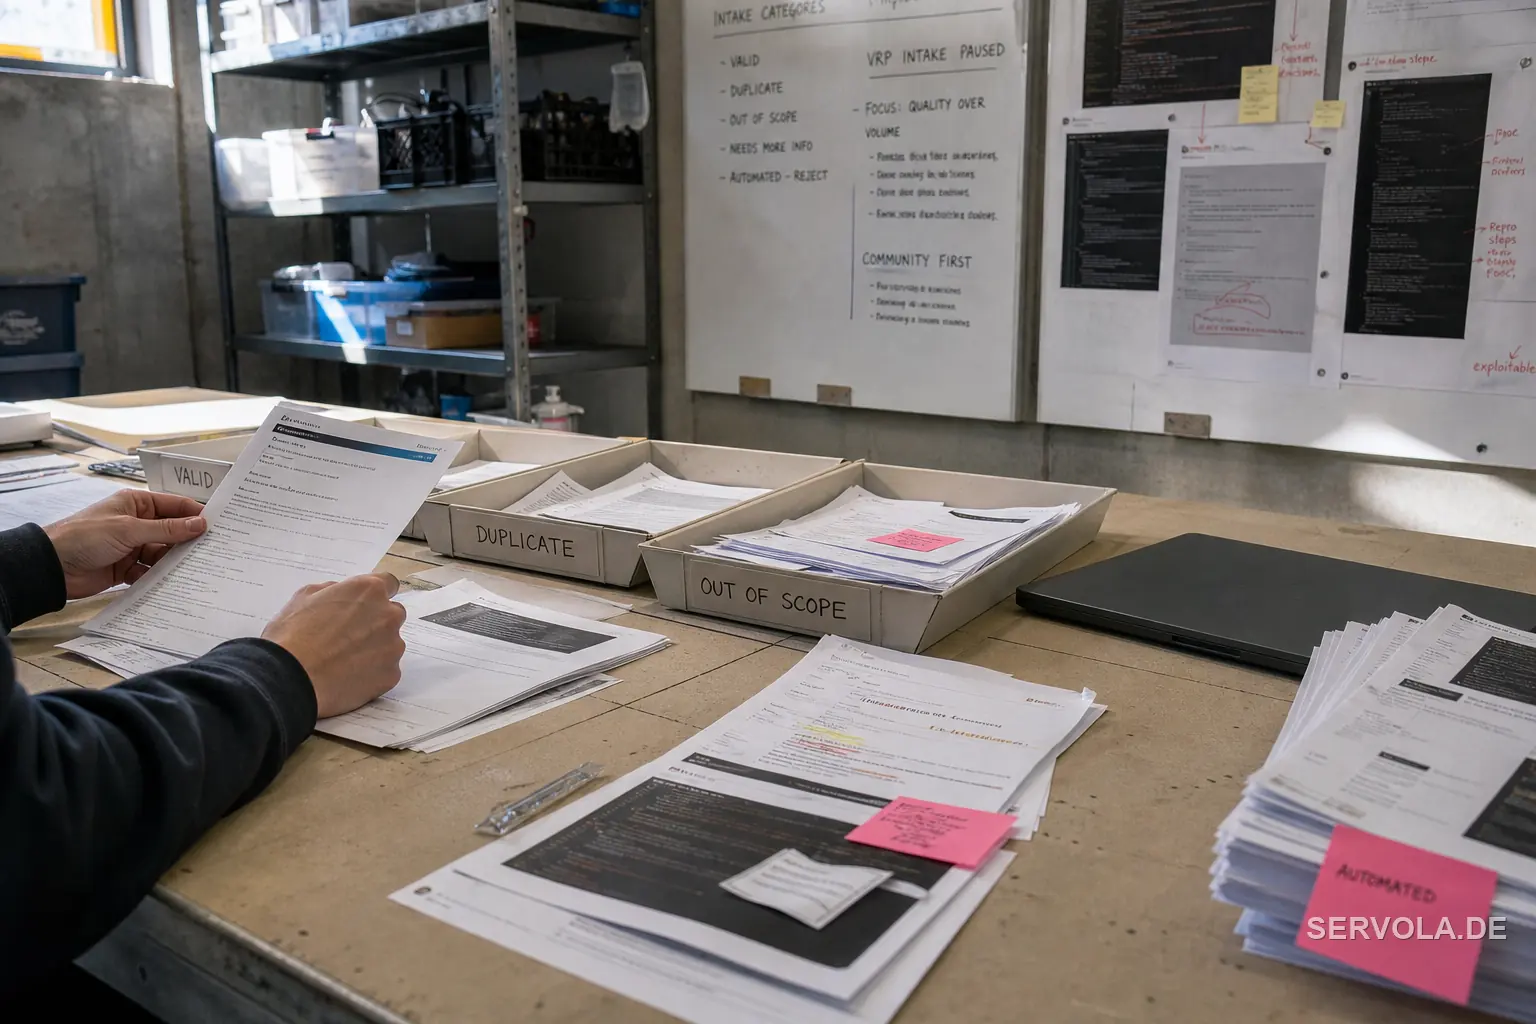
Separe a entrada por tipo de relatório, como fez a Google. Pausou os relatórios de produto e manteve abertos os da cadeia de abastecimento, o que mostra que uma enxurrada se pode travar numa via sem fechar o programa todo.
Ponha o custo da prova em quem envia. Exija no modelo uma reprodução funcional e um impacto declarado, e feche sem triagem os relatórios que não os tragam. Meça a percentagem de relatórios válidos e as horas que cada um custa, para que o ponto de pausa seja um número escolhido de antemão.
Diga a quem reporta o que acontece aos relatórios já na fila, para onde ir em alternativa e quando terá novidades. A Google fez as três coisas, e um canal que não valida tão depressa como recebe terá de fechar uma via de qualquer modo, por isso escolha você qual.
Servola Journal
Fazemos isto por todos os que tentam acompanhar o que a tecnologia está a fazer às nossas vidas. As pessoas que a constroem, e as pessoas a quem acontece. O Servola Journal existe para que o que aprendemos pertença a todos eles.
Ninguém nos paga por isto. Sem anúncios, sem barreira de pagamento, grátis para todos. Acreditamos simplesmente que compreender o que está a acontecer a todos nós não deveria depender de quem pode pagar por isso.
Se isto lhe deu algo hoje, diga-nos para continuarmos. Siga-nos, deixe um like, ou escreva um comentário positivo. Lemos cada um deles, e são eles que nos fazem continuar.
Leia a seguir: O login de IA de um funcionário chegou ao código da OpenAI | As Melhores Ferramentas de Hacking com IA São Agora Apenas por Convite