Was Google pausiert hat und was offen bleibt
Google teilte am 1. Oktober 2026 auf X mit, dass es vorübergehend keine Produktschwachstellen mehr für sein Open Source Software Vulnerability Reward Program annimmt. Genannt wurde ein Grund: ein deutlicher Anstieg automatisierter Einreichungen, von denen die große Mehrheit nicht gültig ist.
| Bereich | Status nach dem 1. Oktober |
|---|---|
| Neue OSS-VRP-Meldungen zu Produktschwachstellen | Werden nicht angenommen |
| OSS-VRP-Meldungen zur Lieferkette | Werden weiter angenommen |
| Bereits eingereichte Meldungen | Nicht betroffen |
| Einige Google-Cloud-Repos über das Cloud VRP | Können weiter angenommen werden |
| Von Google genannte Alternativen | Andere VRPs und das Patch Rewards Program |
| Nächstes Update von Google | Erstes Quartal 2027 |
Tom's Hardware ergänzt, die Aussetzung sei am Tag der Ankündigung in Kraft getreten und betreffe keine Produktschwachstellen, die vorher eingereicht wurden. Laut dem Bericht kann Google für einige Google-Cloud-Repos, die Google-Cloud-Produkte betreffen, weiter Produktmeldungen über das Cloud VRP annehmen.
Google will diesen Teil des Programms weiter umbauen und sagte ein Update im ersten Quartal 2027 zu. Das ist ein Versprechen von Neuigkeiten, kein Termin für die Wiedereröffnung.
Warum Menge die Gültigkeit schlug
Tom's Hardware beschreibt den Mechanismus. Produktmeldungen im OSS VRP betreffen Codefehler, Logikfehler und Designmängel in Googles öffentlichen Repositories, früher mühsame Facharbeit, bis große Sprachmodelle und automatische Suchskripte Kosten und Aufwand des Meldens fast auf null drückten.
Der Aufwand verschwand nicht, er wanderte auf die Empfängerseite. Tom's Hardware berichtet, Google-Ingenieure und Open-Source-Maintainer seien offenbar von tausenden schlecht geschriebenen Berichten über ungültige oder nicht ausnutzbare Fehler überrollt worden und hätten Zeit mit der Prüfung von Code statt mit dem Beheben echter, kritischer Schwachstellen verbracht.
Das Medium verweist auf ähnliche Fälle: Linux-Maintainer sagten, sie seien von CVE-Funden völlig überfordert, nachdem KI-Suchwerkzeuge den Kernel auf rekordverdächtige 2.000 Schwachstellen pro Release getrieben hätten, und Intel setzte ein Programm aus, das bis zu 100.000 Dollar je Lücke zahlte. Intel bestätigte KI-Berichte nicht als Grund, Experten vermuten sie laut Tom's Hardware nur.
Was Google nicht gesagt hat
Google nannte weder die Zahl der eingegangenen Berichte noch den Anteil der gültigen. Der Beitrag spricht nur von einem deutlichen Anstieg automatisierter Einreichungen und davon, dass die große Mehrheit ungültig ist, und die Angabe tausender stammt aus der Berichterstattung von Tom's Hardware, nicht von Google.
Auch wie das umgebaute Programm aussehen soll, ist offen. Ein Update im ersten Quartal 2027 bedeutet für Forscher, die auf OSS-VRP-Prämien angewiesen waren, ab dem 1. Oktober gerechnet mindestens drei Monate ohne diese Spur, unsere Rechnung aus den beiden Terminen.
Als Wege nennt Google andere Prämienprogramme und das Patch Rewards Program. Ob gültige Produktmeldungen sonst irgendwo bearbeitet werden, sagte es nicht, und Tom's Hardware nennt nur die enge Ausnahme beim Cloud VRP.
Was Sie mit Ihrem eigenen Eingang tun können
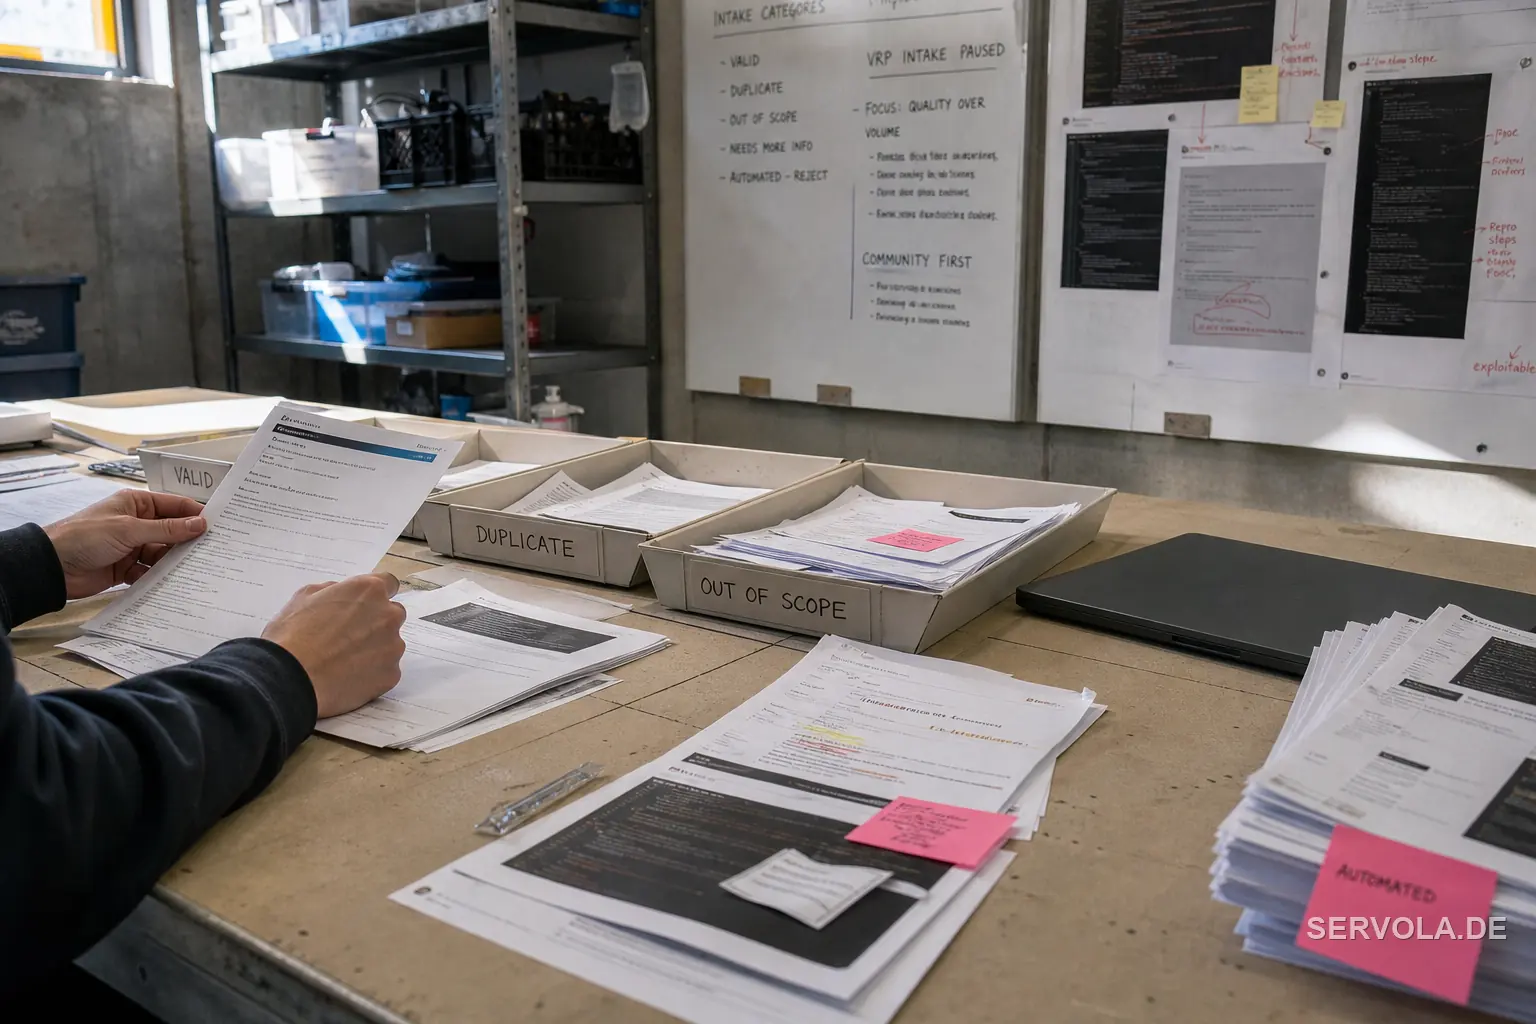
Trennen Sie den Eingang nach Meldungstyp, wie Google es tat. Google pausierte Produktschwachstellen und ließ Lieferkettenmeldungen offen, das zeigt, dass sich eine Flut in einer Spur stoppen lässt, ohne das ganze Programm zu schließen.
Legen Sie die Beweislast auf den Absender. Verlangen Sie in der Vorlage eine funktionierende Reproduktion und eine benannte Auswirkung, und schließen Sie Meldungen ohne beides ungeprüft. Messen Sie den Anteil gültiger Meldungen und die Stunden je gültiger Meldung, damit der Zeitpunkt der Pause eine vorher gewählte Zahl ist.
Sagen Sie Meldern, was mit bereits eingereichten Berichten geschieht, wohin sie ausweichen können und wann Sie sich wieder melden. Google tat alle drei, und ein Eingang, der nicht so schnell prüfen kann, wie er empfängt, muss ohnehin irgendwann eine Spur schließen, also wählen Sie selbst, welche.
Servola Journal
Wir machen das für alle, die versuchen mit dem Schritt zu halten, was die Technologie mit unserem Leben macht. Für die Menschen, die sie bauen, und für die Menschen, denen sie widerfährt. Das Servola Journal existiert, damit das, was wir lernen, allen von ihnen gehört.
Niemand bezahlt uns dafür. Keine Werbung, keine Bezahlschranke, kostenlos für alle. Wir glauben einfach, dass das Verstehen dessen, was mit uns allen geschieht, nicht davon abhängen sollte, wer es sich leisten kann, dafür zu bezahlen.
Wenn es Ihnen heute etwas gegeben hat, sagen Sie uns, dass wir weitermachen sollen. Folgen Sie uns, hinterlassen Sie ein Like, oder schreiben Sie einen positiven Kommentar. Wir lesen jeden einzelnen, und sie sind es, was uns weitermachen lässt.
Weiterlesen: Ein Mitarbeiter-Login führte zu OpenAIs Quellcode | Die besten KI-Hacking-Tools sind jetzt nur auf Einladung