Wat Google pauzeerde en wat open blijft
Google meldde op 1 oktober 2026 op X dat het tijdelijk geen productkwetsbaarheden meer accepteert voor zijn Open Source Software Vulnerability Reward Program. Het noemde één reden: een aanzienlijke toename aan geautomatiseerde inzendingen, waarvan de overgrote meerderheid niet geldig is.
| Reikwijdte | Status na 1 oktober |
|---|---|
| Nieuwe OSS VRP-meldingen over productkwetsbaarheden | Niet geaccepteerd |
| OSS VRP-meldingen over de toeleveringsketen | Nog steeds geaccepteerd |
| Al ingediende meldingen | Ongewijzigd |
| Sommige Google Cloud-repo's, via het Cloud VRP | Kunnen nog worden geaccepteerd |
| Alternatieven die Google noemt | Andere VRP's en het Patch Rewards Program |
| Volgende update van Google | Eerste kwartaal van 2027 |
Tom's Hardware voegt toe dat de opschorting inging op de dag van de aankondiging en geen productkwetsbaarheden raakt die eerder zijn ingediend. Volgens de site kan Google voor sommige Google Cloud-repo's die Google Cloud-producten raken nog productmeldingen aannemen via het Cloud VRP.
Google zegt dit deel van het programma te blijven herinrichten en beloofde een update in het eerste kwartaal van 2027. Dat is een belofte van nieuws, geen datum voor heropening.
Waarom volume het won van geldigheid
Tom's Hardware beschrijft het mechanisme. Productmeldingen in het OSS VRP gaan over codefouten, logische fouten en ontwerpfouten in Googles openbare repositories, werk dat vroeger nauwgezet was en vakmanschap vergde, totdat grote taalmodellen en geautomatiseerde zoekscripts de kosten en moeite van indienen bijna wegnamen.
De kosten verdwenen niet, ze verschoven naar de ontvangende kant. Tom's Hardware meldt dat ingenieurs van Google en open-sourcebeheerders naar verluidt werden overspoeld door duizenden slecht geschreven rapporten over ongeldige of niet uit te buiten fouten, en tijd besteedden aan het valideren van code in plaats van het verhelpen van echte, kritieke kwetsbaarheden.
De site wijst ook op vergelijkbare gevallen: Linux-beheerders zeiden volledig overweldigd te zijn door CVE-vondsten nadat AI-bugjagers de kernel naar een record van 2.000 kwetsbaarheden per release dreven, en Intel schortte een programma op dat tot 100.000 dollar per lek betaalde. Intel bevestigde AI-rapporten niet als reden, en volgens Tom's Hardware vermoeden alleen experts dat.
Wat Google niet heeft gezegd
Google noemde geen aantal ontvangen rapporten en geen aandeel geldige. Het bericht zegt alleen dat geautomatiseerde inzendingen sterk stegen en dat de overgrote meerderheid niet geldig is, en het getal van duizenden komt uit de berichtgeving van Tom's Hardware, niet van Google.
Google zei ook niet hoe het herinrichte programma eruit gaat zien. Een toezegging van een update in het eerste kwartaal van 2027 betekent dat onderzoekers die op OSS VRP-beloningen rekenden, gerekend vanaf 1 oktober minstens drie maanden zonder die baan zitten, onze eigen berekening uit de twee data.
De routes die Google noemt zijn andere beloningsprogramma's en het Patch Rewards Program. Het zei niet of geldige productmeldingen elders worden afgehandeld, en Tom's Hardware noemt alleen de smalle uitzondering bij het Cloud VRP.
Wat u met uw eigen intake kunt doen
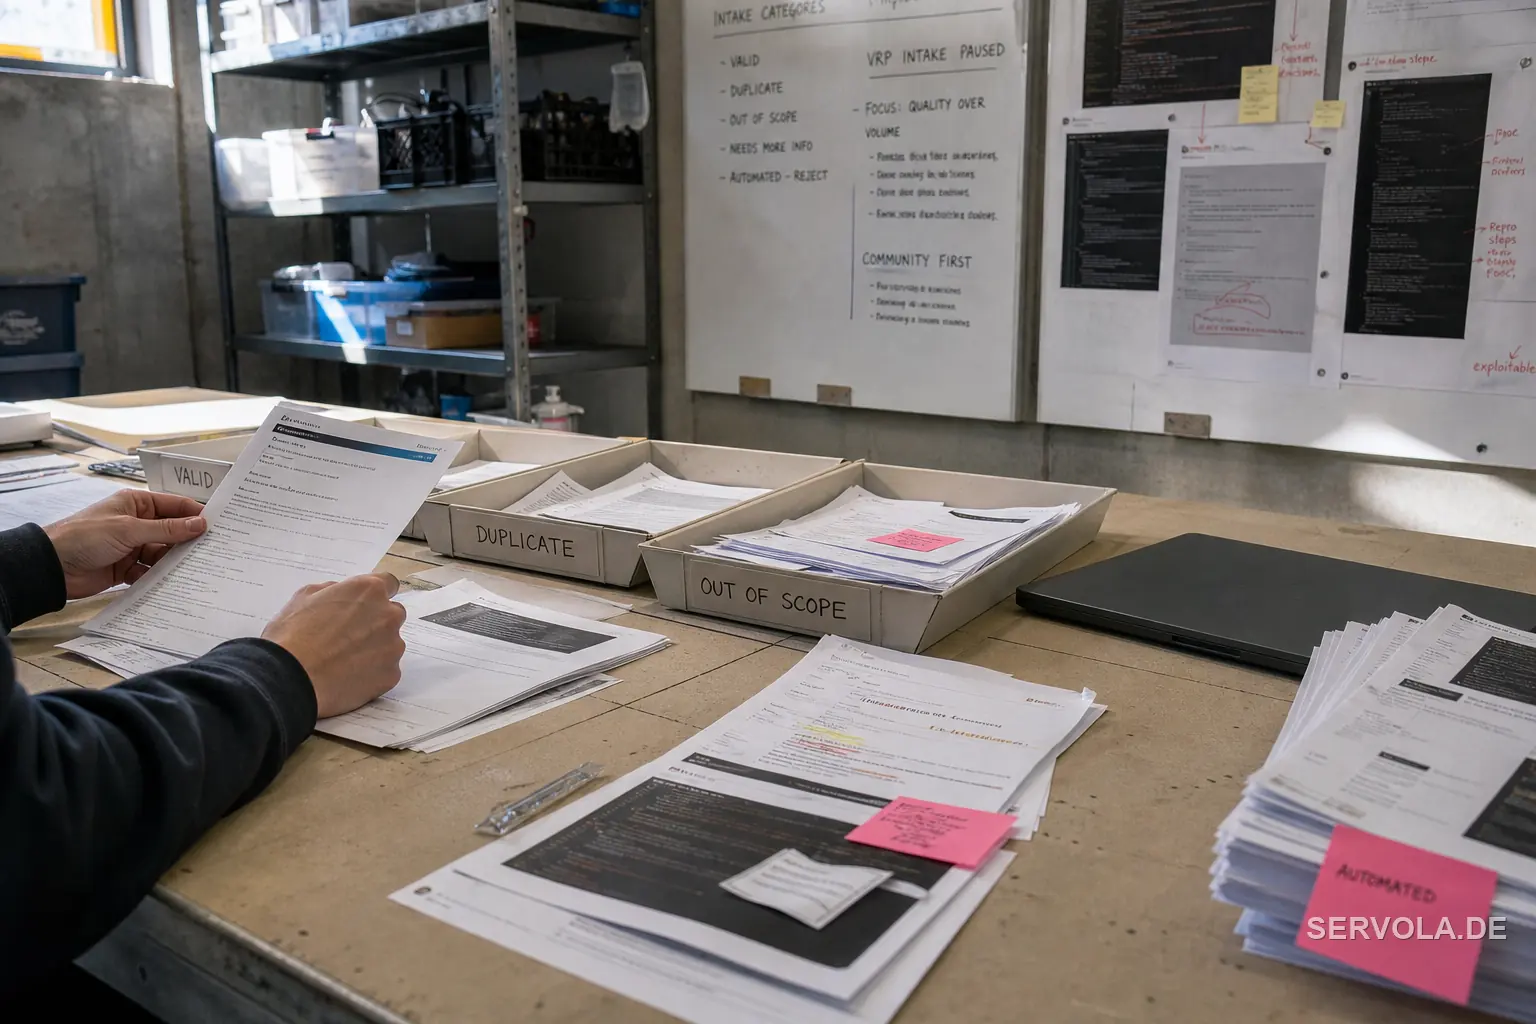
Splits de intake per soort melding, zoals Google deed. Het pauzeerde productmeldingen en hield meldingen over de toeleveringsketen open, wat laat zien dat een vloed in één baan te stoppen is zonder het hele programma te sluiten.
Leg de kosten van het bewijs bij de afzender. Vraag in het sjabloon om een werkende reproductie en een genoemde impact, en sluit meldingen zonder beide ongetriaged. Meet het aandeel geldige meldingen en de uren die elke geldige kost, zodat het moment van pauzeren een vooraf gekozen getal is.
Vertel melders wat er gebeurt met rapporten die al in de rij staan, waar ze naartoe kunnen en wanneer ze meer horen. Google deed alle drie, en een intake die niet zo snel kan valideren als hij ontvangt, moet toch een baan sluiten, dus kies zelf welke.
Servola Journal
We doen dit voor iedereen die probeert bij te blijven met wat technologie met ons leven doet. De mensen die het bouwen, en de mensen die het overkomt. Servola Journal bestaat zodat wat we leren van hen allemaal is.
Niemand betaalt ons hiervoor. Geen advertenties, geen betaalmuur, gratis voor iedereen. We geloven gewoon dat begrijpen wat er met ons allemaal gebeurt niet zou moeten afhangen van wie het zich kan veroorloven ervoor te betalen.
Als dit je vandaag iets heeft gegeven, zeg ons dan om door te gaan. Volg ons, laat een like achter, of schrijf een positieve reactie. We lezen ze allemaal, en ze zijn wat ons op de been houdt.
Lees hierna: AI-login van een medewerker bereikte OpenAI's broncode | De Beste AI-hacktools Zijn Nu Alleen Op Uitnodiging