Ce que Ledger a confirmé, jour après jour
Ledger a confirmé le 10 octobre 2026 que l'appareil d'un utilisateur touché contenait un implant matériel non autorisé, et dit que chaque cas confirmé remonte à des unités vendues par un revendeur d'Asie du Sud-Est, CryptoBilis.
| Date | Ce qui s'est passé |
|---|---|
| 16 septembre | Des chercheurs disent avoir montré l'implant dans des appareils Ledger depuis cette date, avec des unités trafiquées en vente à presque moitié prix |
| 9 octobre | Ledger ouvre une enquête après des signalements de pertes d'utilisateurs et demande à CryptoBilis d'arrêter de vendre et d'expédier des appareils Ledger |
| 10 octobre | Ledger confirme que "l'appareil de l'un des utilisateurs touchés contenait un implant matériel non autorisé" |
| 11 octobre | Ledger dit que tous les cas confirmés sont des appareils vendus par CryptoBilis et que leur nombre est "limité" |
Ledger dit n'avoir aucun indice que ses propres systèmes ou services aient été compromis, et The Verge rapporte qu'aucun signe n'indique que les wallets achetés directement chez Ledger soient touchés. Ledger n'a pas dit comment ni quand la manipulation a eu lieu, ni combien d'appareils portent un implant.
Comment fonctionne l'implant
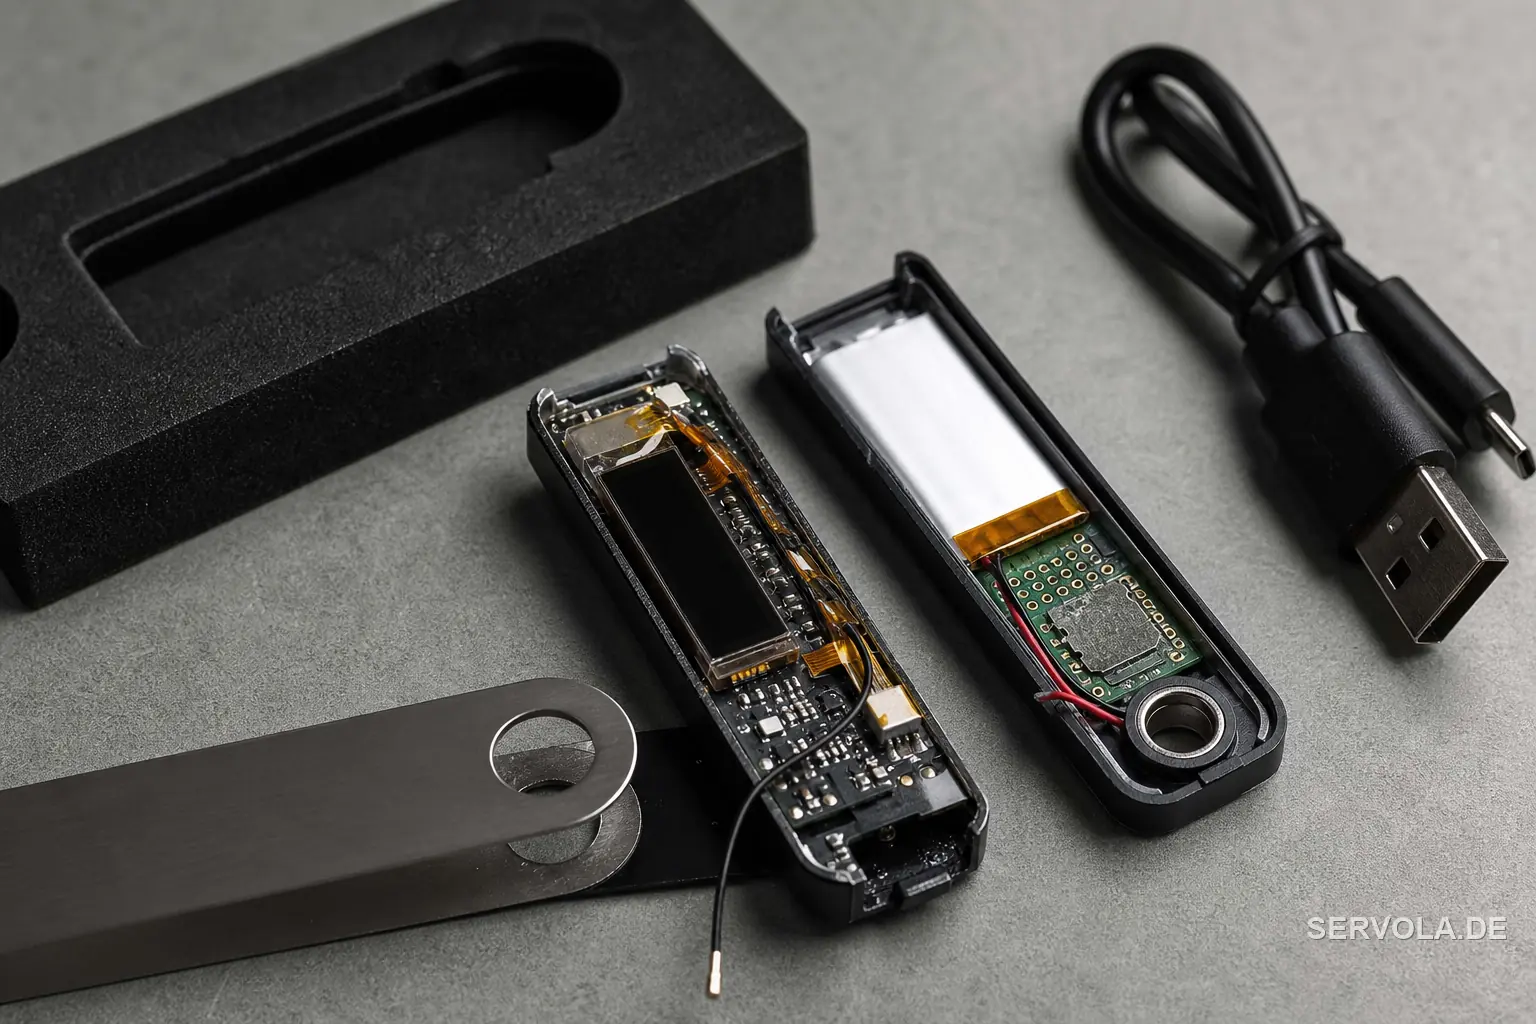
L'ancien patron de Mt. Gox Mark Karpelès a publié une photo de l'implant dans un Ledger Nano X. Il dit qu'il se cache derrière l'écran, capte l'affichage et les pressions de boutons pour déduire la phrase seed, et l'envoie à l'attaquant en LTE via une eSIM.
Tibane Labs, un studio de recherche crypto, a confirmé la découverte et décrit deux variantes. L'une tient en remplaçant la batterie d'origine par une plus petite qui alimente le wallet et l'implant. L'autre fonctionne sur la batterie d'origine et se glisse dans la mousse sous l'écran OLED. La carte est un circuit flexible fabriqué de façon professionnelle, de l'avis des chercheurs pas une pièce artisanale, et dans les deux variantes le fil d'antenne trahissait la modification.
Tibane a obtenu ses deux unités sur Amazon Japon, auprès d'un vendeur basé en Chine expédiant depuis la Malaisie, et sur Yahoo! Auctions Japon. Karpelès dit que la sienne est venue d'une plateforme connue et d'un vendeur chinois, pas des canaux recommandés par Ledger, et il n'a pas nommé CryptoBilis. Ledger n'a pas confirmé que l'implant explique chaque vidage.
L'ampleur de la perte et qui la compte
Personne n'a vérifié les pertes : trois estimations sur la blockchain se situent entre 86 millions et environ 93 millions de dollars, et Ledger n'en a confirmé aucune.
| Estimation | Source | Périmètre |
|---|---|---|
| Plus de 86 millions de dollars | L'enquêteur blockchain Specter | Des centaines de wallets |
| Environ 92,9 millions de dollars | Bitquery | 311 wallets sur cinq chaînes |
| Environ 93,4 millions de dollars | Yfarmx | 471 adresses |
Des clients ayant acheté via CryptoBilis en Indonésie, en Malaisie et aux Philippines ont été signalés comme touchés. Un message non confirmé sur X affirme qu'un Ledger acheté chez MediaMarkt en Europe pourrait aussi être trafiqué. Ledger ne l'a pas confirmé et les utilisateurs qui examinent les images divergent : certains disent que la carte ne ressemble pas à celle d'un vrai Ledger, d'autres ne voient pas le même implant supplémentaire. MediaMarkt est revendeur officiel de Ledger sur plusieurs marchés européens, dont l'Allemagne et l'Autriche.
Ce que doit faire un acheteur de matériel de sécurité
Un appareil de sécurité trafiqué neutralise tous les contrôles qui s'y exécutent, car le contrôle tourne sur un matériel que l'attaquant détient déjà. Le Genuine Check de Ledger ne détecte pas un implant ajouté si le Secure Element d'origine est intact, donc le réussir prouve peu.
Achetez chez le fabricant ou chez un revendeur que vous avez vous-même vérifié sur le site du fabricant. Ledger déconseille les revendeurs non autorisés et demande aux revendeurs de s'approvisionner uniquement par des canaux autorisés et de ne jamais remettre en stock des produits retournés. Les articles que nous avons lus ne disent pas si CryptoBilis figurait sur la liste de Ledger, donc pour un appareil qui protège des fonds d'entreprise, achetez en direct.
N'utilisez jamais un appareil livré avec une phrase de récupération déjà imprimée ou écrite. L'alerte de CryptoBilis dit que la phrase doit être générée par l'appareil pendant la configuration et notée par l'utilisateur. Ledger conseille à ceux qui ont acheté chez ce revendeur de ne pas lancer la configuration ou, si c'est fait, de déplacer leurs actifs vers un nouveau signer avec un nouveau seed. Ledger dit qu'il ne demandera jamais votre phrase de 24 mots.
Appliquez la même routine aux tokens, aux HSM et au matériel réseau : notez les numéros de série à la réception, ouvrez l'emballage à deux et voyez dans un prix proche de la moitié du tarif catalogue un indice, pas une affaire.
À lire ensuite: Nvidia transforme Hugging Face en goulot d'étranglement | AMD franchit 30 pour cent dans chaque segment x86