Cosa ha confermato Ledger, giorno per giorno
Ledger ha confermato il 10 ottobre 2026 che il dispositivo di un utente colpito conteneva un impianto hardware non autorizzato, e dice che ogni caso confermato risale a unità vendute da un rivenditore del Sud-est asiatico, CryptoBilis.
| Data | Cosa è successo |
|---|---|
| 16 settembre | I ricercatori dicono di aver mostrato l'impianto nei dispositivi Ledger da questa data, con unità manomesse in vendita a quasi metà prezzo |
| 9 ottobre | Ledger apre un'indagine dopo le segnalazioni di perdite degli utenti e chiede a CryptoBilis di fermare vendite e spedizioni dei dispositivi Ledger |
| 10 ottobre | Ledger conferma che "il dispositivo di uno degli utenti colpiti conteneva un impianto hardware non autorizzato" |
| 11 ottobre | Ledger dice che tutti i casi confermati sono dispositivi venduti da CryptoBilis e che il numero è "limitato" |
Ledger dice di non avere indizi che i propri sistemi o servizi siano stati compromessi, e The Verge riferisce che non ci sono segni che i wallet comprati direttamente da Ledger siano colpiti. Ledger non ha detto come né quando sia avvenuta la manomissione, né quanti dispositivi abbiano un impianto.
Come funziona l'impianto
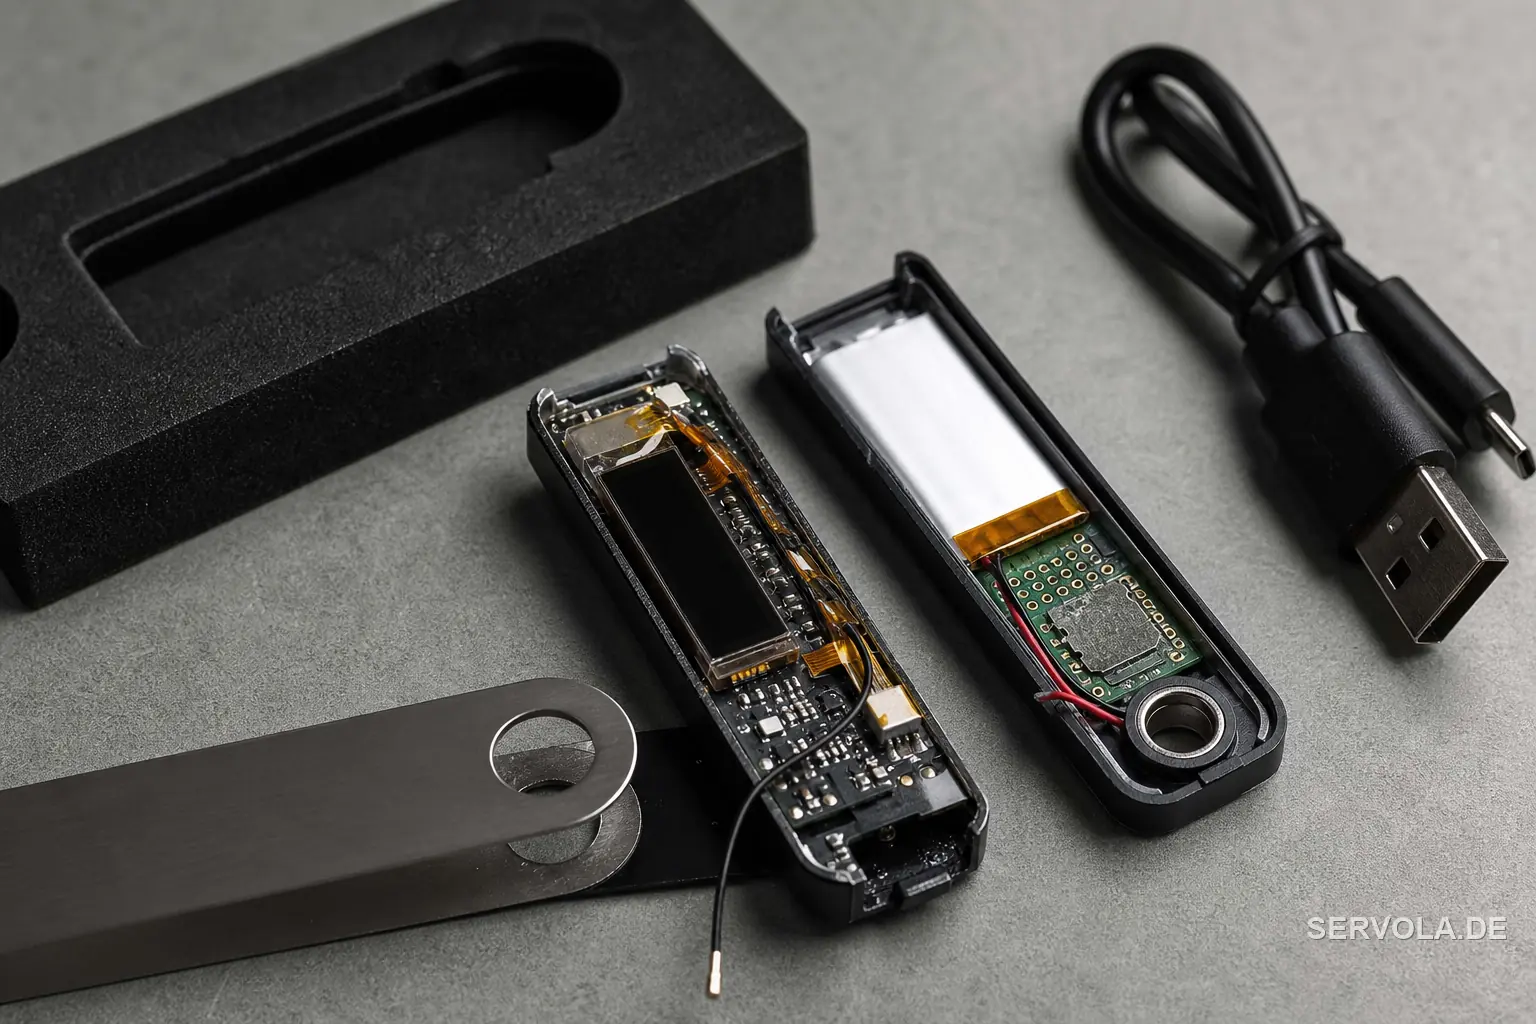
L'ex capo di Mt. Gox Mark Karpelès ha pubblicato la foto dell'impianto in un Ledger Nano X. Dice che sta dietro lo schermo, cattura ciò che appare a video e la pressione dei pulsanti per ricavare la seed phrase, e la invia all'attaccante via LTE tramite una eSIM.
Tibane Labs, uno studio di ricerca crypto, ha confermato la scoperta e descritto due varianti. Una entra sostituendo la batteria originale con una più piccola che alimenta wallet e impianto. L'altra funziona con la batteria originale e sta nell'imbottitura di gommapiuma sotto il display OLED. La scheda è un circuito flessibile prodotto in modo professionale, per i ricercatori non un pezzo artigianale, e in entrambe le varianti il cavo dell'antenna era il segno visibile.
Tibane ha ottenuto le sue due unità su Amazon Giappone, da un venditore con sede in Cina che spediva dalla Malesia, e su Yahoo! Auctions Giappone. Karpelès dice che la sua è arrivata da una piattaforma nota e da un venditore cinese, non dai canali raccomandati da Ledger, e non ha nominato CryptoBilis. Ledger non ha confermato che l'impianto spieghi ogni svuotamento.
Quanto è grande la perdita e chi la conta
Nessuno ha verificato le perdite: tre stime on-chain stanno tra 86 milioni e circa 93 milioni di dollari, e Ledger non ne ha confermata nessuna.
| Stima | Fonte | Perimetro |
|---|---|---|
| Più di 86 milioni di dollari | L'investigatore blockchain Specter | Centinaia di wallet |
| Circa 92,9 milioni di dollari | Bitquery | 311 wallet su cinque chain |
| Circa 93,4 milioni di dollari | Yfarmx | 471 indirizzi |
Sono stati segnalati come colpiti clienti che hanno comprato tramite CryptoBilis in Indonesia, Malesia e Filippine. Un post non confermato su X sostiene che anche un Ledger comprato da MediaMarkt in Europa potrebbe essere manomesso. Ledger non l'ha confermato e gli utenti che esaminano le immagini non sono d'accordo: alcuni dicono che la scheda non sembra quella di un Ledger autentico, altri non vedono lo stesso impianto aggiuntivo. MediaMarkt è rivenditore ufficiale di Ledger in diversi mercati europei, tra cui Germania e Austria.
Cosa deve fare chi compra hardware di sicurezza
Un dispositivo di sicurezza manomesso annulla ogni controllo che gira su di esso, perché il controllo gira su un hardware che l'attaccante ha già in mano. Il Genuine Check di Ledger non rileva un impianto aggiunto se il Secure Element originale è intatto, quindi superarlo prova poco.
Comprate dal produttore o da un rivenditore che avete verificato voi stessi sul sito del produttore. Ledger invita a evitare i rivenditori non autorizzati e dice ai rivenditori di rifornirsi solo da canali autorizzati e di non rimettere in vendita prodotti resi. Le notizie che abbiamo letto non chiariscono se CryptoBilis fosse nell'elenco di Ledger, perciò per un dispositivo che protegge fondi aziendali comprate direttamente.
Non usate mai un dispositivo che arriva con la frase di recupero già stampata o scritta. L'avviso di CryptoBilis dice che la frase deve essere generata dal dispositivo durante la configurazione e annotata dall'utente. Ledger consiglia a chi ha comprato da questo rivenditore di non iniziare la configurazione o, se è già fatta, di spostare i fondi su un nuovo signer con un nuovo seed. Ledger dice che non chiederà mai la vostra frase di 24 parole.
Applicate la stessa routine a token, HSM e apparati di rete: annotate i numeri di serie alla consegna, aprite la confezione con una seconda persona e considerate un prezzo vicino alla metà del listino un indizio, non un affare.
Da leggere ora: Nvidia trasforma Hugging Face in un collo di bottiglia | AMD supera il 30 per cento in ogni segmento x86