Was Ledger bestätigt hat, Tag für Tag
Ledger bestätigte am 10. Oktober 2026, dass das Gerät eines betroffenen Nutzers ein unbefugtes Hardware-Implantat enthielt, und sagt, jeder bestätigte Fall führe zu Geräten, die über einen südostasiatischen Händler verkauft wurden, CryptoBilis.
| Datum | Was geschah |
|---|---|
| 16. September | Forscher sagen, sie hätten das Implantat seit diesem Tag in Ledger-Geräten gezeigt, manipulierte Geräte seien zum halben Preis angeboten worden |
| 9. Oktober | Ledger leitet nach Verlustmeldungen von Nutzern eine Untersuchung ein und bittet CryptoBilis, den Verkauf und Versand von Ledger-Geräten zu stoppen |
| 10. Oktober | Ledger bestätigt, dass "das Gerät eines betroffenen Nutzers ein unbefugtes Hardware-Implantat enthielt" |
| 11. Oktober | Ledger sagt, alle bestätigten Fälle seien über CryptoBilis verkaufte Geräte, und die Zahl sei "begrenzt" |
Ledger sagt, es gebe keinen Hinweis darauf, dass die eigenen Systeme oder Dienste kompromittiert wurden, und The Verge berichtet, es gebe keine Anzeichen, dass direkt bei Ledger gekaufte Wallets betroffen seien. Ledger hat nicht gesagt, wie oder wann die Manipulation geschah und wie viele Geräte ein Implantat tragen.
Wie das Implantat funktioniert
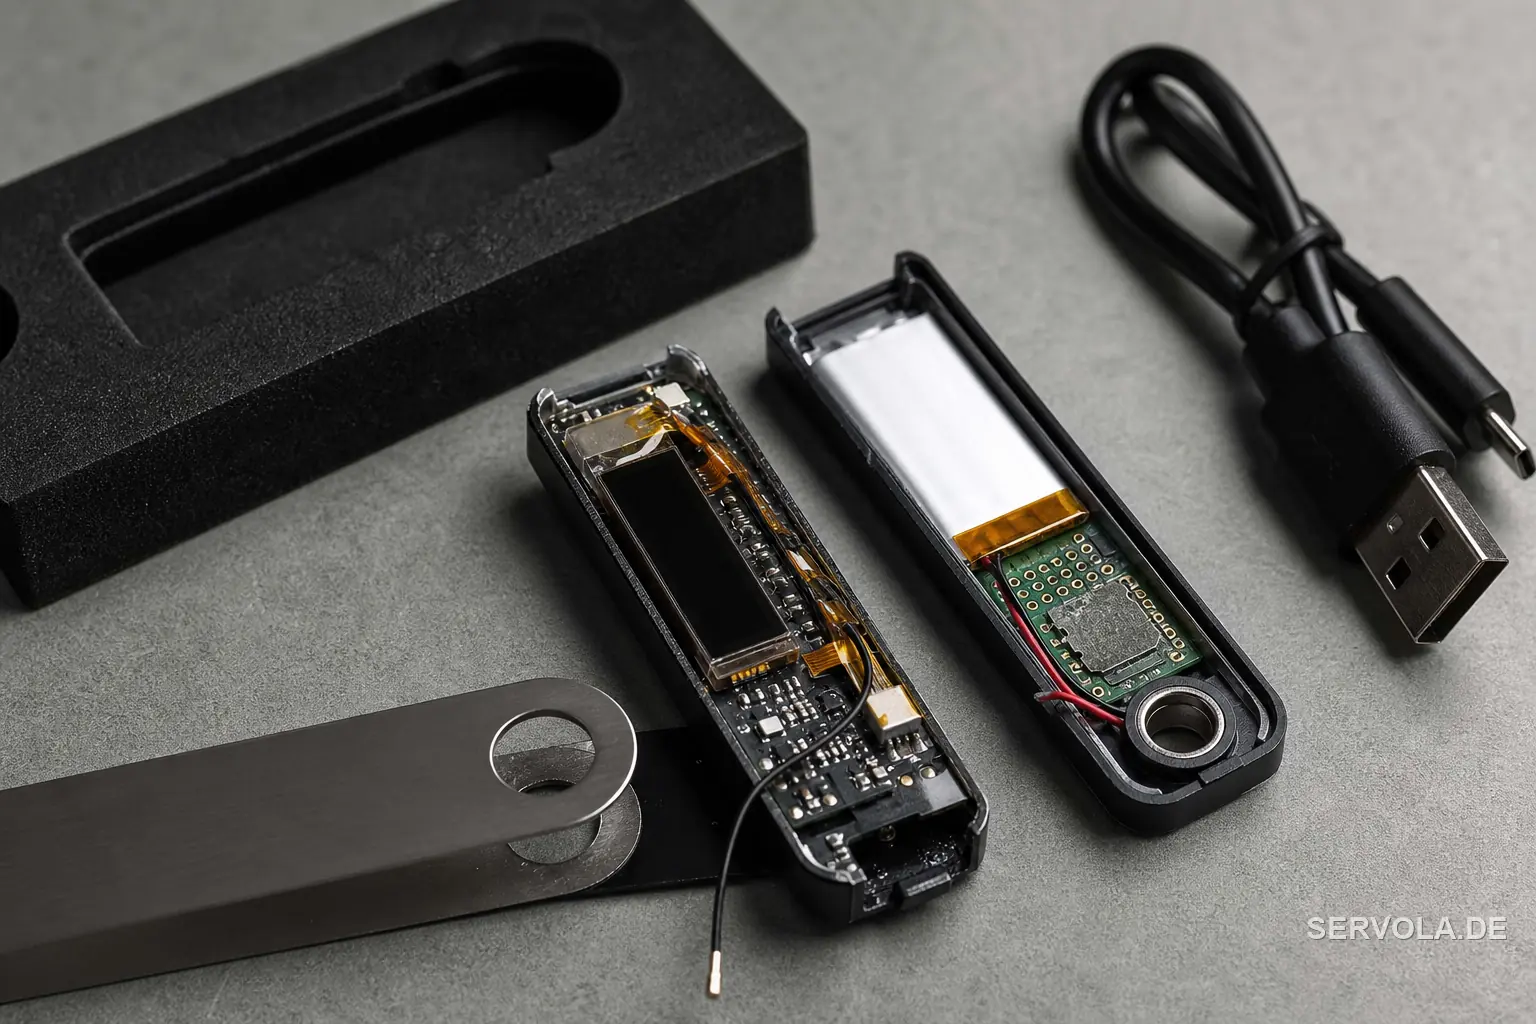
Der frühere Mt.-Gox-Chef Mark Karpelès veröffentlichte ein Foto des Implantats in einer Ledger Nano X. Er sagt, es sitze hinter dem Bildschirm, erfasse die Bildschirmausgabe und die Tastendrücke, um die Seed-Phrase zu ermitteln, und sende sie per LTE über eine eSIM an den Angreifer.
Tibane Labs, ein Krypto-Forschungsstudio, bestätigte den Fund und beschrieb zwei Varianten. Die eine passt hinein, indem die Originalbatterie durch eine kleinere ersetzt wird, die Wallet und Implantat versorgt. Die andere läuft mit der Originalbatterie und passt in die Schaumpolsterung unter dem OLED-Display. Die Platine ist ein professionell gefertigter Flex-Schaltkreis, nach Worten der Forscher kein handgebautes Einzelstück, und bei beiden Varianten war das Antennenkabel das sichtbare Verräterzeichen.
Tibane bezog seine beiden Geräte bei Amazon Japan, von einem chinesischen Verkäufer mit Versand aus Malaysia, und bei Yahoo! Auctions Japan. Karpelès sagt, seines sei über eine bekannte Plattform und einen chinesischen Verkäufer gekommen, nicht über Ledgers empfohlene Kanäle, und er nannte CryptoBilis nicht. Ledger hat nicht bestätigt, dass das Implantat jeden Abfluss erklärt.
Wie groß der Schaden ist und wer zählt
Niemand hat die Verluste überprüft: Drei Schätzungen aus der Blockchain liegen zwischen 86 Millionen und rund 93 Millionen Dollar, und Ledger hat keine davon bestätigt.
| Schätzung | Quelle | Umfang |
|---|---|---|
| Mehr als 86 Millionen Dollar | Blockchain-Ermittler Specter | Hunderte Wallets |
| Rund 92,9 Millionen Dollar | Bitquery | 311 Wallets auf fünf Chains |
| Rund 93,4 Millionen Dollar | Yfarmx | 471 Adressen |
Betroffen waren laut Berichten Kunden, die über CryptoBilis in Indonesien, Malaysia und auf den Philippinen kauften. Ein unbestätigter Beitrag auf X behauptet, eine bei MediaMarkt in Europa gekaufte Ledger könnte ebenfalls manipuliert sein. Ledger hat das nicht bestätigt, und Nutzer, die die Bilder prüfen, sind uneins: Manche sagen, die Platine passe nicht zu einer echten Ledger, andere sehen das zusätzliche Implantat nicht. MediaMarkt ist in mehreren europäischen Märkten, darunter Deutschland und Österreich, ein offizieller Ledger-Händler.
Was Käufer von Sicherheitshardware tun sollten
Ein manipuliertes Sicherheitsgerät hebelt jede Kontrolle aus, die darauf läuft, denn die Kontrolle läuft auf Hardware, die der Angreifer schon in der Hand hat. Ledgers eigener Genuine Check erkennt ein nachgerüstetes Implantat nicht, solange das ursprüngliche Secure Element intakt ist, daher beweist ein bestandener Test wenig.
Kaufen Sie beim Hersteller oder bei einem Händler, den Sie auf der Herstellerseite selbst geprüft haben. Ledger rät Nutzern von nicht autorisierten Händlern ab und sagt Händlern, sie sollten nur über autorisierte Kanäle beziehen und zurückgegebene Ware nie wieder ins Lager nehmen. Die von uns gelesene Berichterstattung klärt nicht, ob CryptoBilis auf Ledgers Liste stand, also kaufen Sie für ein Gerät, das Firmengeld schützt, direkt.
Nutzen Sie nie ein Gerät, das mit bereits gedruckter oder aufgeschriebener Wiederherstellungsphrase ankommt. CryptoBilis' eigene Warnung sagt, die Phrase müsse bei der Einrichtung vom Gerät erzeugt und vom Nutzer notiert werden. Ledger rät allen, die bei diesem Händler kauften, die Einrichtung nicht zu beginnen oder, wenn sie erfolgt ist, Vermögen auf einen neuen Signer mit neuem Seed zu verschieben. Ledger sagt, es frage nie nach Ihrer 24-Wörter-Phrase.
Wenden Sie dieselbe Routine auf Token, HSMs und Netzwerkgeräte an: Seriennummern beim Empfang notieren, die Verpackung zu zweit öffnen und einen Preis nahe der Hälfte des Listenpreises als Befund werten, nicht als Schnäppchen.
Weiterlesen: Nvidia macht aus Hugging Face einen Engpass | AMD überschreitet 30 Prozent in jedem x86-Segment