Lo que Ledger ha confirmado, día a día
Ledger confirmó el 10 de octubre de 2026 que el dispositivo de un usuario afectado contenía un implante de hardware no autorizado, y dice que todos los casos confirmados remiten a unidades vendidas por un revendedor del sudeste asiático, CryptoBilis.
| Fecha | Qué ocurrió |
|---|---|
| 16 de septiembre | Investigadores dicen haber mostrado el implante en dispositivos Ledger desde esta fecha, con unidades manipuladas a la venta a casi la mitad de precio |
| 9 de octubre | Ledger abre una investigación tras denuncias de pérdidas de usuarios y pide a CryptoBilis que deje de vender y enviar dispositivos Ledger |
| 10 de octubre | Ledger confirma que "el dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado" |
| 11 de octubre | Ledger dice que todos los casos confirmados son dispositivos vendidos por CryptoBilis y que la cifra es "limitada" |
Ledger dice que no tiene indicios de que sus propios sistemas o servicios fueran comprometidos, y The Verge informa de que no hay señales de que las carteras compradas directamente a Ledger estén afectadas. Ledger no ha dicho cómo ni cuándo se manipularon ni cuántos dispositivos llevan un implante.
Cómo funciona el implante
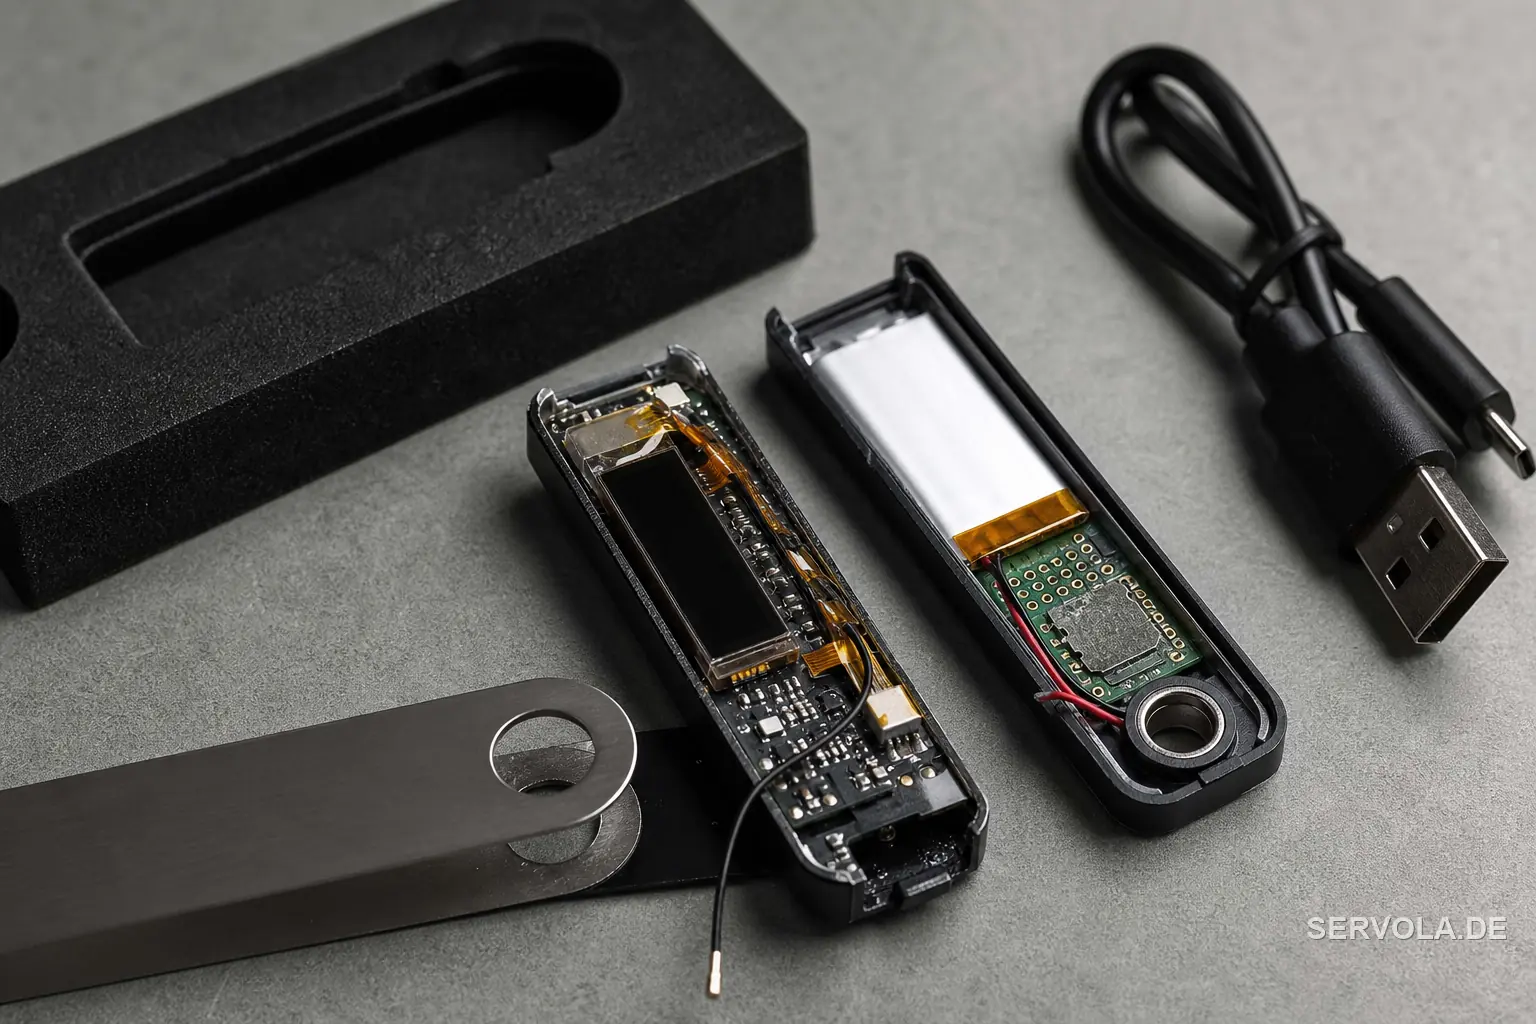
El antiguo jefe de Mt. Gox Mark Karpelès publicó una foto del implante en una Ledger Nano X. Dice que está detrás de la pantalla, captura lo que se muestra y las pulsaciones de botones para deducir la frase semilla, y la envía al atacante por LTE mediante una eSIM.
Tibane Labs, un estudio de investigación cripto, confirmó el hallazgo y describió dos variantes. Una cabe cambiando la batería original por otra más pequeña que alimenta la cartera y el implante. La otra funciona con la batería original y cabe en el relleno de espuma bajo la pantalla OLED. La placa es un circuito flexible fabricado de forma profesional, y en palabras de los investigadores no una pieza artesanal; en ambas variantes el cable de la antena delataba el cambio.
Tibane obtuvo sus dos unidades en Amazon Japón, de un vendedor con sede en China que enviaba desde Malasia, y en Yahoo! Auctions Japón. Karpelès dice que la suya llegó por una plataforma conocida y un vendedor chino, no por los canales recomendados por Ledger, y no nombró a CryptoBilis. Ledger no ha confirmado que el implante explique todos los vaciados.
Cuánto se perdió y quién lo cuenta
Nadie ha verificado las pérdidas: tres estimaciones en cadena van de 86 a unos 93 millones de dólares, y Ledger no ha confirmado ninguna.
| Estimación | Fuente | Alcance |
|---|---|---|
| Más de 86 millones de dólares | El investigador de blockchain Specter | Cientos de carteras |
| Unos 92,9 millones de dólares | Bitquery | 311 carteras en cinco cadenas |
| Unos 93,4 millones de dólares | Yfarmx | 471 direcciones |
Se informó de afectados entre clientes que compraron por CryptoBilis en Indonesia, Malasia y Filipinas. Una publicación sin confirmar en X afirma que una Ledger comprada en MediaMarkt en Europa también podría estar manipulada. Ledger no lo ha confirmado y los usuarios que examinan las fotos discrepan: unos dicen que la placa no encaja con una Ledger genuina, otros no ven el mismo implante adicional. MediaMarkt es revendedor oficial de Ledger en varios mercados europeos, entre ellos Alemania y Austria.
Qué debe hacer quien compra hardware de seguridad
Un dispositivo de seguridad manipulado anula todos los controles que se ejecutan en él, porque el control corre en un hardware que el atacante ya tiene. El Genuine Check de Ledger no detecta un implante añadido si el Secure Element original sigue intacto, así que superarlo prueba poco.
Compre al fabricante o a un revendedor que usted mismo haya verificado en la web del fabricante. Ledger recomienda evitar revendedores no autorizados y pide a los revendedores abastecerse solo por canales autorizados y no volver a poner a la venta productos devueltos. La información que leímos no aclara si CryptoBilis figuraba en la lista de Ledger, así que para un dispositivo que protege fondos de la empresa, compre directamente.
No use nunca un dispositivo que llegue con la frase de recuperación ya impresa o escrita. El propio aviso de CryptoBilis dice que la frase debe generarla el dispositivo durante la configuración y anotarla el usuario. Ledger aconseja a quien compró a este revendedor no iniciar la configuración o, si ya la hizo, mover los activos a un nuevo signer con una semilla nueva. Ledger dice que nunca le pedirá su frase de 24 palabras.
Aplique la misma rutina a tokens, HSM y equipos de red: anote los números de serie al recibirlos, abra el embalaje con una segunda persona y trate un precio cercano a la mitad del de lista como un hallazgo, no como una ganga.
Leer a continuación: Nvidia convierte Hugging Face en un cuello de botella | AMD supera el 30 por ciento en cada segmento x86