O que a Ledger confirmou, dia a dia
A Ledger confirmou a 10 de outubro de 2026 que o dispositivo de um utilizador afetado continha um implante de hardware não autorizado, e diz que todos os casos confirmados remontam a unidades vendidas por um revendedor do Sudeste Asiático, a CryptoBilis.
| Data | O que aconteceu |
|---|---|
| 16 de setembro | Investigadores dizem ter mostrado o implante em dispositivos Ledger desde esta data, com unidades adulteradas à venda a quase metade do preço |
| 9 de outubro | A Ledger abre uma investigação após relatos de perdas de utilizadores e pede à CryptoBilis que pare de vender e enviar dispositivos Ledger |
| 10 de outubro | A Ledger confirma que "o dispositivo de um dos utilizadores afetados continha um implante de hardware não autorizado" |
| 11 de outubro | A Ledger diz que todos os casos confirmados são dispositivos vendidos pela CryptoBilis e que o número é "limitado" |
A Ledger diz não ter indícios de que os seus sistemas ou serviços tenham sido comprometidos, e o The Verge noticia que não há sinais de que as carteiras compradas diretamente à Ledger estejam afetadas. A Ledger não disse como nem quando a adulteração ocorreu, nem quantos dispositivos têm um implante.
Como funciona o implante
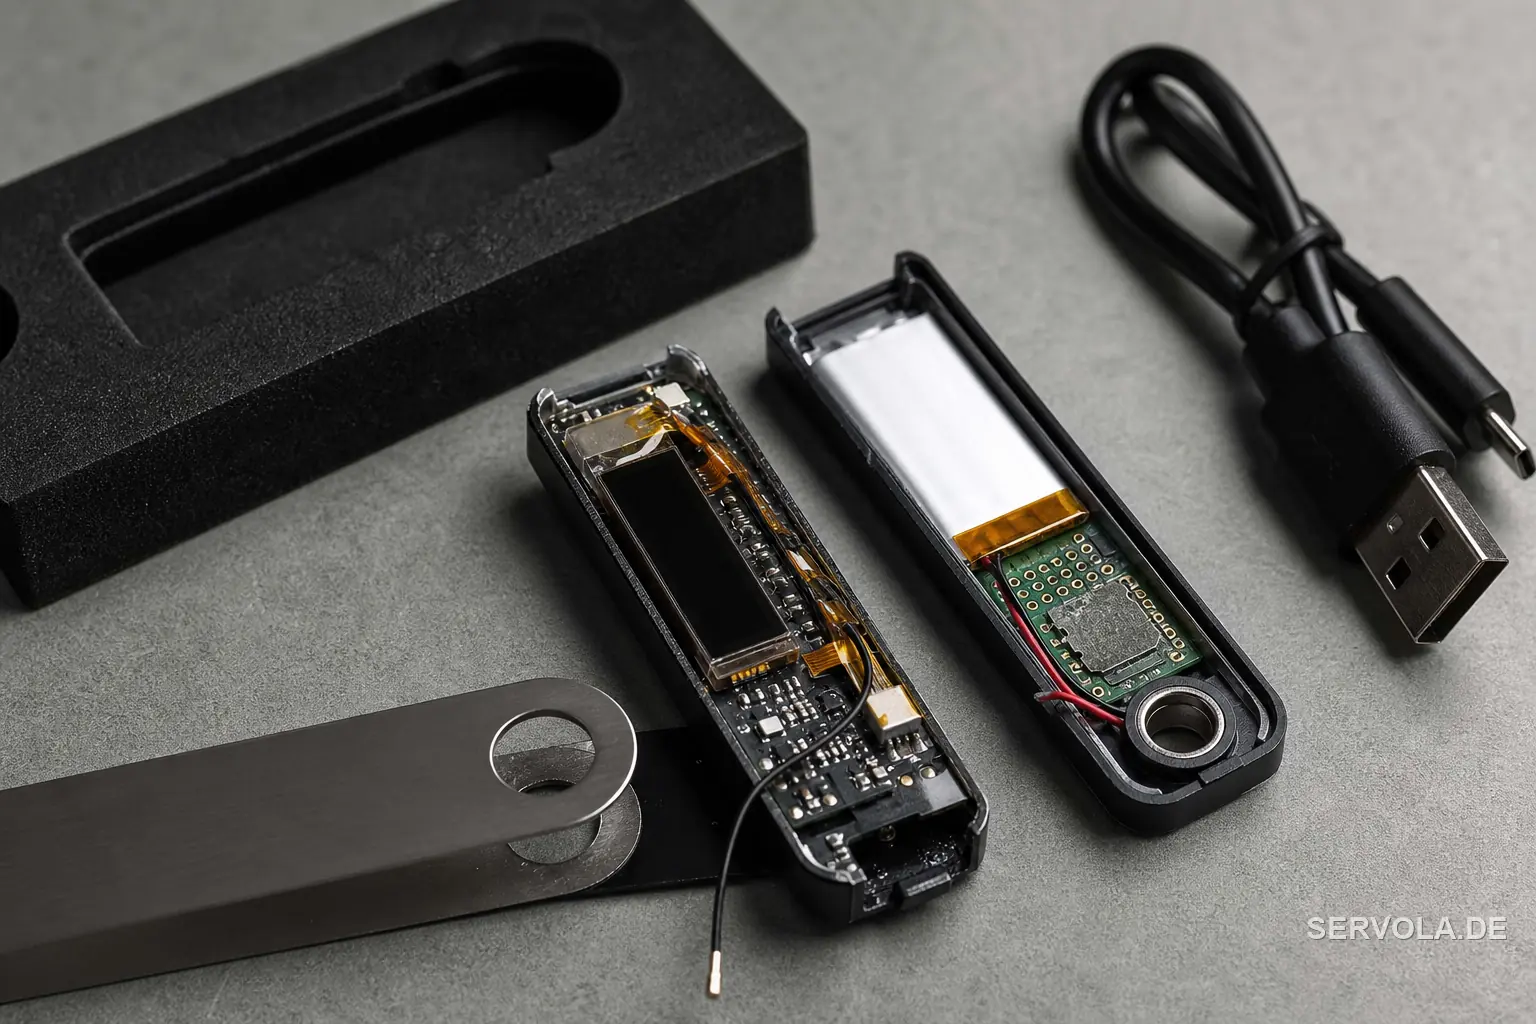
O antigo chefe da Mt. Gox Mark Karpelès publicou uma foto do implante numa Ledger Nano X. Diz que fica atrás do ecrã, capta o que é mostrado e as pressões nos botões para deduzir a frase semente, e envia-a ao atacante por LTE através de uma eSIM.
A Tibane Labs, um estúdio de investigação cripto, confirmou a descoberta e descreveu duas variantes. Uma cabe trocando a bateria original por outra mais pequena que alimenta a carteira e o implante. A outra funciona com a bateria original e cabe no enchimento de espuma sob o ecrã OLED. A placa é um circuito flexível fabricado de forma profissional, nas palavras dos investigadores não uma peça artesanal, e em ambas as variantes o fio da antena denunciava a alteração.
A Tibane obteve as suas duas unidades na Amazon Japão, a um vendedor sediado na China que enviava da Malásia, e no Yahoo! Auctions Japão. Karpelès diz que a sua veio por uma plataforma conhecida e um vendedor chinês, não pelos canais recomendados pela Ledger, e não nomeou a CryptoBilis. A Ledger não confirmou que o implante explique todos os esvaziamentos.
Quanto se perdeu e quem faz as contas
Ninguém verificou as perdas: três estimativas na blockchain situam-se entre 86 milhões e cerca de 93 milhões de dólares, e a Ledger não confirmou nenhuma.
| Estimativa | Fonte | Âmbito |
|---|---|---|
| Mais de 86 milhões de dólares | O investigador de blockchain Specter | Centenas de carteiras |
| Cerca de 92,9 milhões de dólares | Bitquery | 311 carteiras em cinco cadeias |
| Cerca de 93,4 milhões de dólares | Yfarmx | 471 endereços |
Foram dados como afetados clientes que compraram através da CryptoBilis na Indonésia, na Malásia e nas Filipinas. Uma publicação não confirmada no X afirma que uma Ledger comprada na MediaMarkt na Europa também pode estar adulterada. A Ledger não o confirmou e os utilizadores que analisam as imagens discordam: uns dizem que a placa não bate com uma Ledger genuína, outros não veem o mesmo implante adicional. A MediaMarkt é revendedor oficial da Ledger em vários mercados europeus, incluindo a Alemanha e a Áustria.
O que deve fazer quem compra hardware de segurança
Um dispositivo de segurança adulterado anula todos os controlos que nele correm, porque o controlo corre em hardware que o atacante já tem. O Genuine Check da própria Ledger não deteta um implante acrescentado se o Secure Element original estiver intacto, pelo que passá-lo prova pouco.
Compre ao fabricante ou a um revendedor que tenha verificado no próprio site do fabricante. A Ledger desaconselha revendedores não autorizados e diz aos revendedores que só se abasteçam por canais autorizados e nunca voltem a pôr em stock produtos devolvidos. As notícias que lemos não esclarecem se a CryptoBilis constava da lista da Ledger, pelo que, para um dispositivo que protege fundos da empresa, compre diretamente.
Nunca use um dispositivo que chegue com a frase de recuperação já impressa ou escrita. O próprio aviso da CryptoBilis diz que a frase tem de ser gerada pelo dispositivo durante a configuração e anotada pelo utilizador. A Ledger aconselha quem comprou a este revendedor a não iniciar a configuração ou, se já a fez, a mover os ativos para um novo signer com uma semente nova. A Ledger diz que nunca pedirá a sua frase de 24 palavras.
Aplique a mesma rotina a tokens, HSM e equipamento de rede: registe os números de série à receção, abra a embalagem com uma segunda pessoa e trate um preço próximo de metade da tabela como um achado, não como uma pechincha.
Leia a seguir: Nvidia transforma Hugging Face num estrangulamento | AMD ultrapassa 30 por cento em cada segmento x86