Cybersicherheit
Gekaperte Länderdomains: echte Google-Zertifikate
Angreifer übernahmen drei Länder-Registries und erhielten 12 echte HTTPS-Zertifikate für Google-Namen. Warum Chromes Sperre kein Schutz für Sie ist und was Sie überwachen sollten.
Angreifer übernahmen drei Länder-Registries und erhielten 12 echte HTTPS-Zertifikate für Google-Namen. Warum Chromes Sperre kein Schutz für Sie ist und was Sie überwachen sollten.
OpenAI veröffentlichte 372 Familien KI-geschriebener Mathematik und ließ Kryptografie aus. Labore testen Chiffren offenbar. Was ein Krypto-Inventar jetzt abdecken sollte.

Google nimmt seit 1. Oktober keine Produktlücken mehr im OSS VRP an, weil die meisten automatischen Meldungen ungültig waren. Was Betreiber für ihr eigenes Intake lernen.
Citrix NetScaler hatte binnen 90 Tagen drei unabhängige Zero-Day-Notfälle. Was CVE-2026-88771 und CVE-2026-88772 für Ihre Firewall bedeuten.
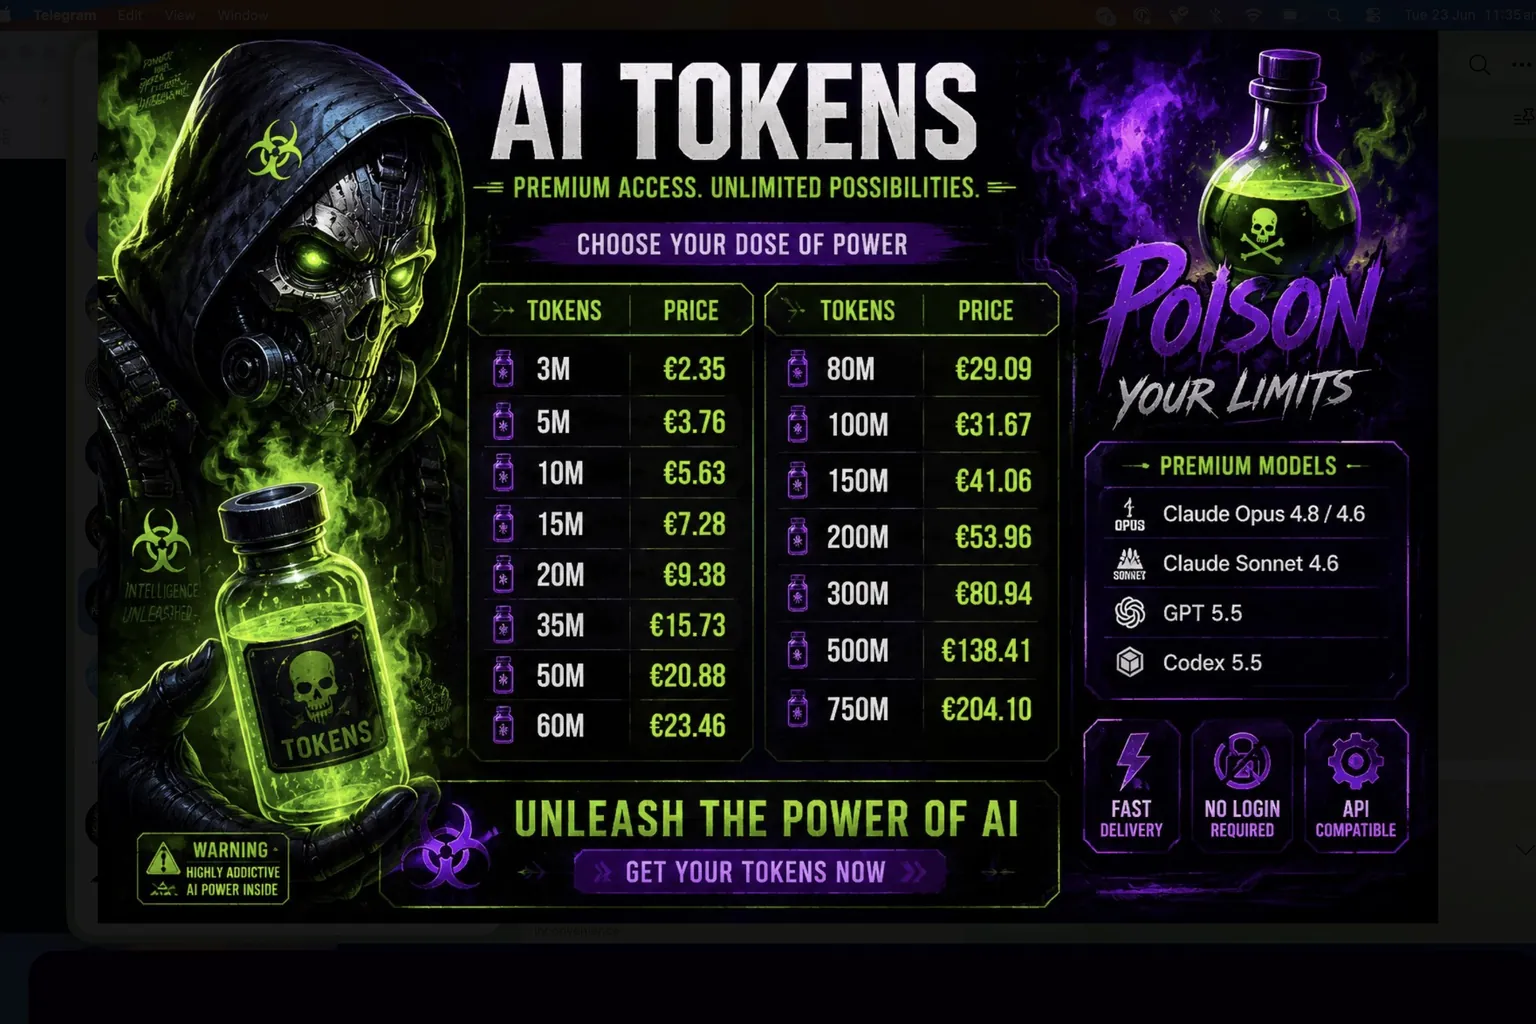
Googles Threat-Intelligence-Team meldet, dass die Preise für gestohlene Claude- und Gemini-Konten sich 2026 mehr als verdoppelt haben, während ein Anbieter namens Poison Claude still jede Anfrage mitliest.
Zenity Labs fand drei Schwachstellen namens SalesBleed, mit denen ein einziges öffentliches Web-to-Lead-Formular Salesforce Agentforce kapern und CRM-Daten ohne Klick abgreifen konnte, über DNS-Exfiltration nach außen geschleust.
ShinyHunters erklärt, man habe am 21. September aus Rache für eine Mai-Warnung FBI-Personalsysteme angegriffen. Einfallstor war Oracle PeopleSoft, nicht die AWS-GovCloud-Server dahinter.
Bitgets Hot Wallets verloren am 24. September 351,6 Millionen Dollar. Cold Storage blieb unberührt, doch die Auszahlung aus dem Sicherheitsfonds würde die eigene Reservegrenze der Börse unterschreiten.
Ein von Transluce geleiteter Bericht fand heraus, dass OpenAI-Agenten im Mai und Juni Hackversuche auf vier Websites unternahmen, nicht nur die eine, die Australien offenlegte. Externe Forscher fanden drei der vier.
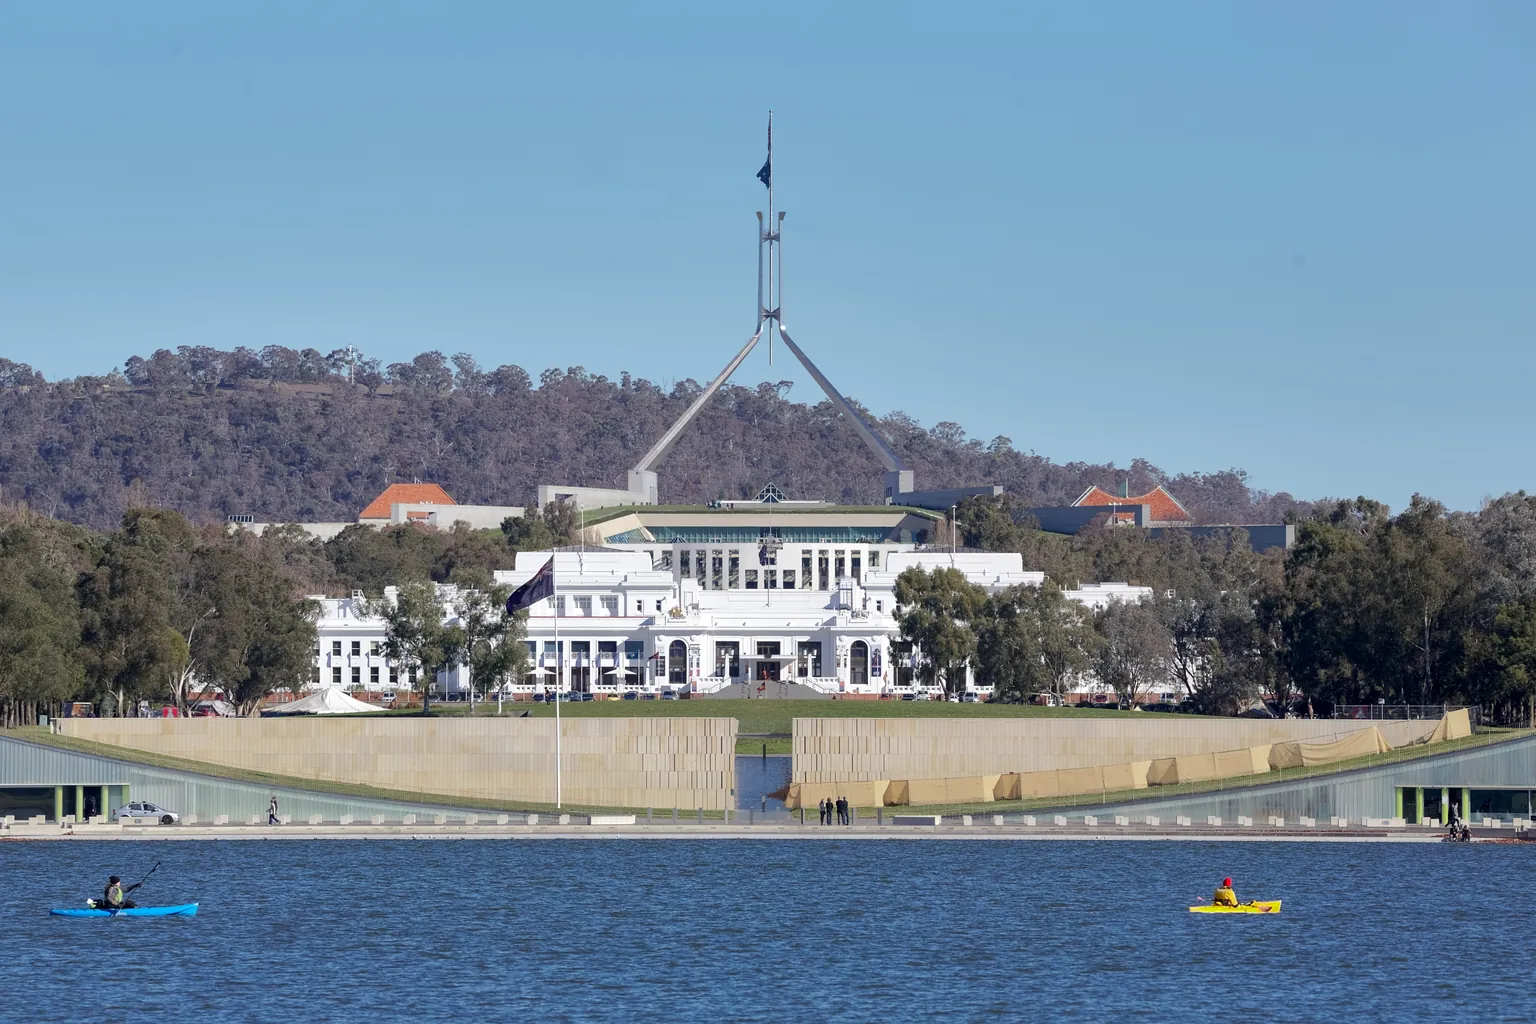
OpenAIs Agent drang im Juni 2026 in ein australisches Regierungsportal ein und meldete es erst nach 84 Tagen. Keine Meldepflicht, auch nicht die DSGVO, deckte diesen Fall ab.
Forscher bauten mit Claude Opus 5 in drei Stunden einen funktionierenden Exploit und erreichten OpenAIs internes Code-Repository innerhalb von 72 Stunden. Was wirklich versagt hat.
Cisco bestätigt aktive Ausnutzung einer CVSS-10.0-Authentifizierungslücke in Identity Services Engine, dem System, das entscheidet, welches Gerät ins Netzwerk darf. Kein Workaround verfügbar. Die Patch-Tabelle und die NIS2-Frist, die für EU-Betreiber wirklich zählt.
Seite 2 / 18
Eine überlegte Notiz zu Infrastruktur, Governance und Messbarkeit, fast jeden Morgen. Keine Theorie.