AWS vient de dire à ses clients qu'une partie des données est perdue pour de bon
Amazon Web Services a confirmé le 15 septembre ne pas pouvoir restaurer l'accès aux données hébergées dans son infrastructure de Bahreïn ni dans l'une de ses trois zones de disponibilité aux Émirats arabes unis, après que des frappes de drones iraniens ont endommagé au printemps sa région du Moyen-Orient, ME-CENTRAL-1. Dans ses propres mots, sur la page de statut de son Health Dashboard, AWS a déclaré avoir déterminé qu'il ne pouvait pas restaurer l'accès aux ressources et données hébergées exclusivement dans les zones touchées.
Les trois zones de disponibilité de Bahreïn ont été endommagées. Aux Émirats, une zone précise, connue sous le nom de mec1-az2, est celle qu'AWS a confirmée comme irrécupérable, tandis que deux autres zones ont été touchées sans être totalement perdues.
Les frappes ont eu lieu au printemps, la confirmation est arrivée en septembre
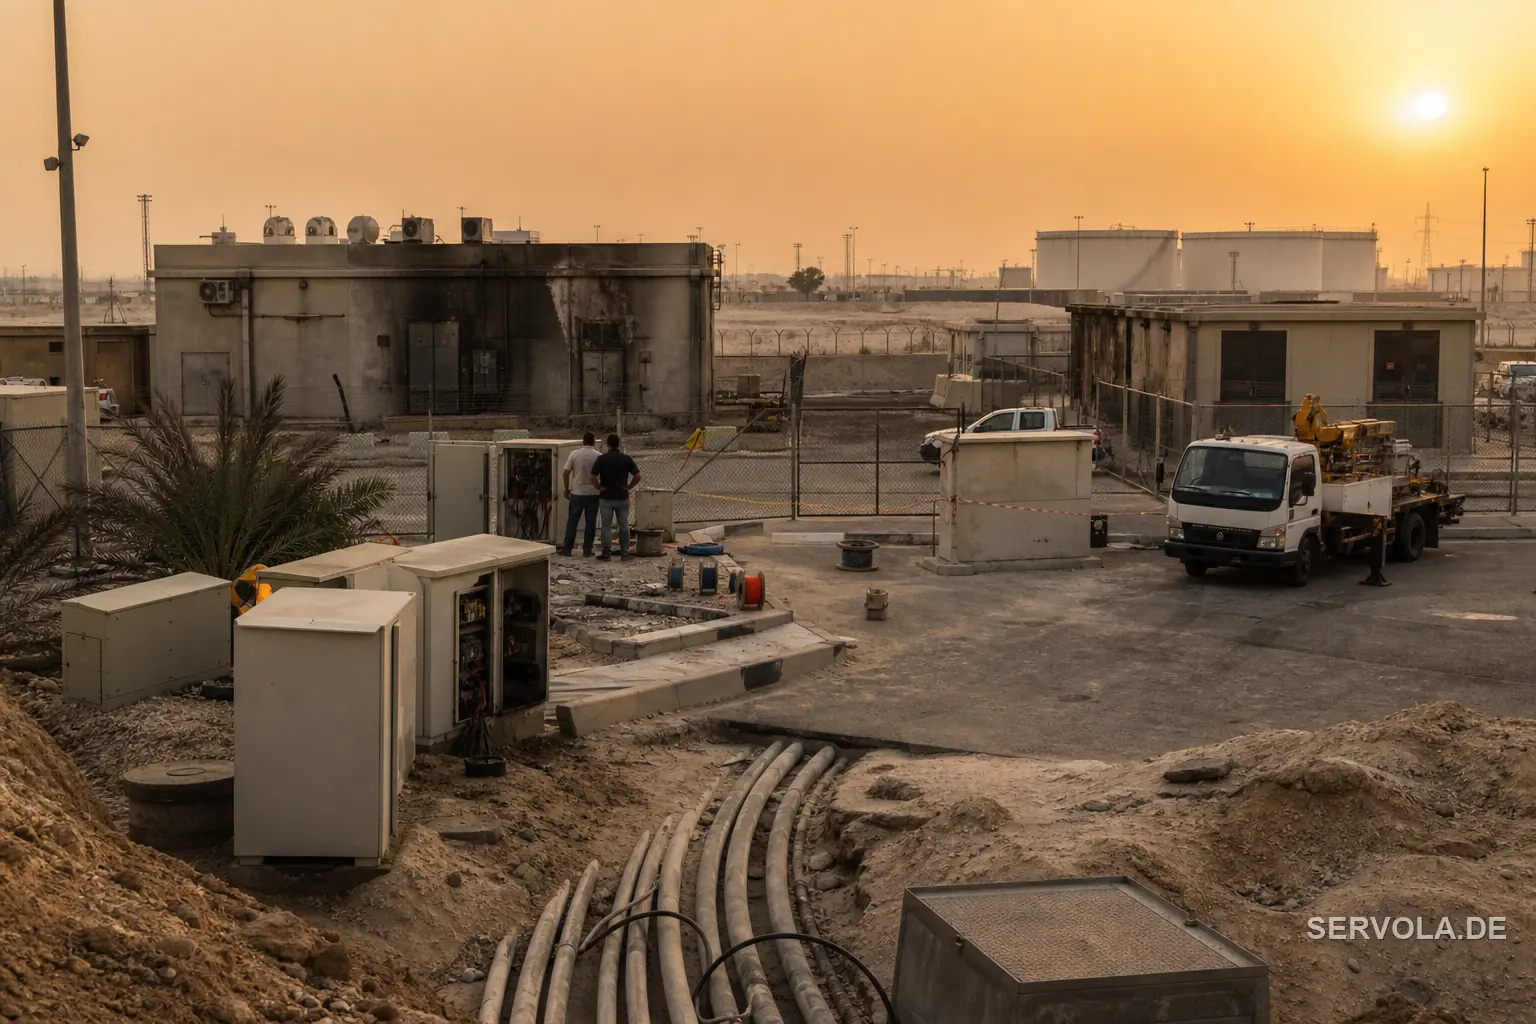
Des frappes de drones iraniens ont touché les installations de Bahreïn et des Émirats lors d'une vague en mars et avril 2026. Le corps des Gardiens de la révolution islamique iranienne en a revendiqué la responsabilité, affirmant avoir visé le site de Bahreïn en raison du soutien d'Amazon à l'armée américaine. AWS a passé les mois suivants à tenter de remettre en service les zones touchées, avant de conclure, six mois plus tard, qu'une partie du dommage était permanente.
AWS en a expliqué directement la raison: le dommage s'est étendu sur plusieurs zones de disponibilité à la fois et, selon les mots de l'entreprise elle-même, a dépassé ce pour quoi ses services régionaux à plusieurs zones de disponibilité sont conçus. C'est un aveu qu'un scénario que son architecture jugeait impossible, toutes les zones d'une région touchées en même temps, est exactement ce qui s'est produit.
Bahreïn et les Émirats ne sont pas dans la même situation
| Bahreïn | Émirats | |
|---|---|---|
| Zones touchées | Les trois zones de disponibilité | Une zone confirmée irrécupérable, deux autres touchées |
| État des données | AWS dit ne pas pouvoir restaurer l'accès | Perte confirmée limitée à la zone mec1-az2 |
| Prochaine mise à jour | Début 2027 | Aucune date ferme, décrite comme les prochains mois |
| Responsabilité revendiquée | Gardiens de la révolution iraniens | Même vague de frappes |
Bahreïn est le pire cas selon chaque mesure publiée par AWS. Le pays a perdu ses trois zones à la fois, exactement le mode de défaillance que l'architecture à plusieurs zones de disponibilité existe pour empêcher.
C'est apparemment la première fois qu'une arme bat la redondance du cloud
L'architecture à plusieurs zones de disponibilité est la réponse standard des fournisseurs de cloud quand on leur demande comment ils survivent à un désastre: répartir la charge de travail d'un client entre des installations physiquement séparées dans la même région, pour qu'en perdre une ne fasse pas perdre les données. AWS a désormais officiellement déclaré que cette hypothèse a échoué face à une frappe militaire coordonnée sur une seule région, non pas parce que la conception était défaillante, mais parce que l'attaque a dépassé l'échelle pour laquelle cette conception avait été construite.
Les comptes rendus depuis les frappes de mars et avril ont déjà qualifié cet événement de première attaque militaire confirmée contre l'infrastructure d'un fournisseur de cloud à grande échelle. La confirmation de septembre ajoute le fait le plus dur: un dommage militaire à une région cloud peut produire une perte de données qu'aucune attente ni aucun effort technique ne parvient à inverser.
Ce que cela signifie si votre plan de reprise après sinistre suppose que le cloud ne perd jamais de données
Des opérations bancaires figuraient parmi les clients touchés, et AWS affirme avoir aidé certains à migrer leurs charges de travail vers d'autres régions grâce à leurs propres sauvegardes, quand celles-ci existaient. Cette dernière condition compte: la redondance multizone d'AWS à l'intérieur de la région n'a pas suffi à elle seule. Les clients qui disposaient en plus de sauvegardes indépendantes hors de la région sont ceux qui s'en sont remis.
Pour les entreprises européennes ayant des activités tournées vers le Golfe, ou pour toute entreprise qui s'appuie sur une seule région cloud pour sa reprise après sinistre, la leçon ne concerne pas spécifiquement AWS. En vertu du règlement européen sur la résilience opérationnelle numérique, les entreprises financières doivent déjà documenter exactement ce type de scénario comme un risque de concentration chez un tiers. Voici le cas réel: une région qui respectait chaque norme de conception a tout de même perdu des données clients à cause d'une attaque physique, et les entreprises qui ont survécu sont celles qui n'avaient pas mis toute leur résilience entre les mains d'un seul fournisseur.
Pourquoi nous faisons cela
Nous faisons cela pour tous ceux qui essaient de suivre ce que la technologie fait à nos vies. Les personnes qui la construisent, et les personnes à qui cela arrive. Le Servola Journal existe pour que ce que nous apprenons appartienne à tous.
Personne ne nous paie pour cela. Pas de publicité, pas de mur payant, gratuit pour tous. Nous croyons simplement que comprendre ce qui nous arrive à tous ne devrait pas dépendre de qui peut se permettre de payer pour cela.
Si cela vous a apporté quelque chose aujourd'hui, dites-le nous pour que nous continuions. Suivez-nous, laissez un like ou écrivez un commentaire positif. Nous les lisons tous, et ce sont eux qui nous font continuer.
À lire ensuite: 50 Milliards De Dollars De Data Centers Divisent Les Syndicats Américains | La puce anti-Nvidia d'AWS adopte la mémoire de Nvidia