AWS acaba de decir a sus clientes que parte de los datos se ha perdido para siempre
Amazon Web Services confirmó el 15 de septiembre que no puede restaurar el acceso a los datos alojados en su infraestructura de Baréin ni en una de sus tres zonas de disponibilidad en los Emiratos Árabes Unidos, después de que los ataques con drones iraníes dañaran en primavera su región de Oriente Medio, ME-CENTRAL-1. En sus propias palabras, en la página de estado de su Health Dashboard, AWS dijo haber determinado que no podía restaurar el acceso a los recursos y datos alojados exclusivamente en las zonas afectadas.
Las tres zonas de disponibilidad de Baréin resultaron dañadas. En los EAU, una zona concreta, conocida como mec1-az2, es la que AWS ha confirmado como irrecuperable, mientras que otras dos zonas se vieron afectadas pero no perdidas por completo.
Los ataques ocurrieron en primavera, la confirmación llegó en septiembre
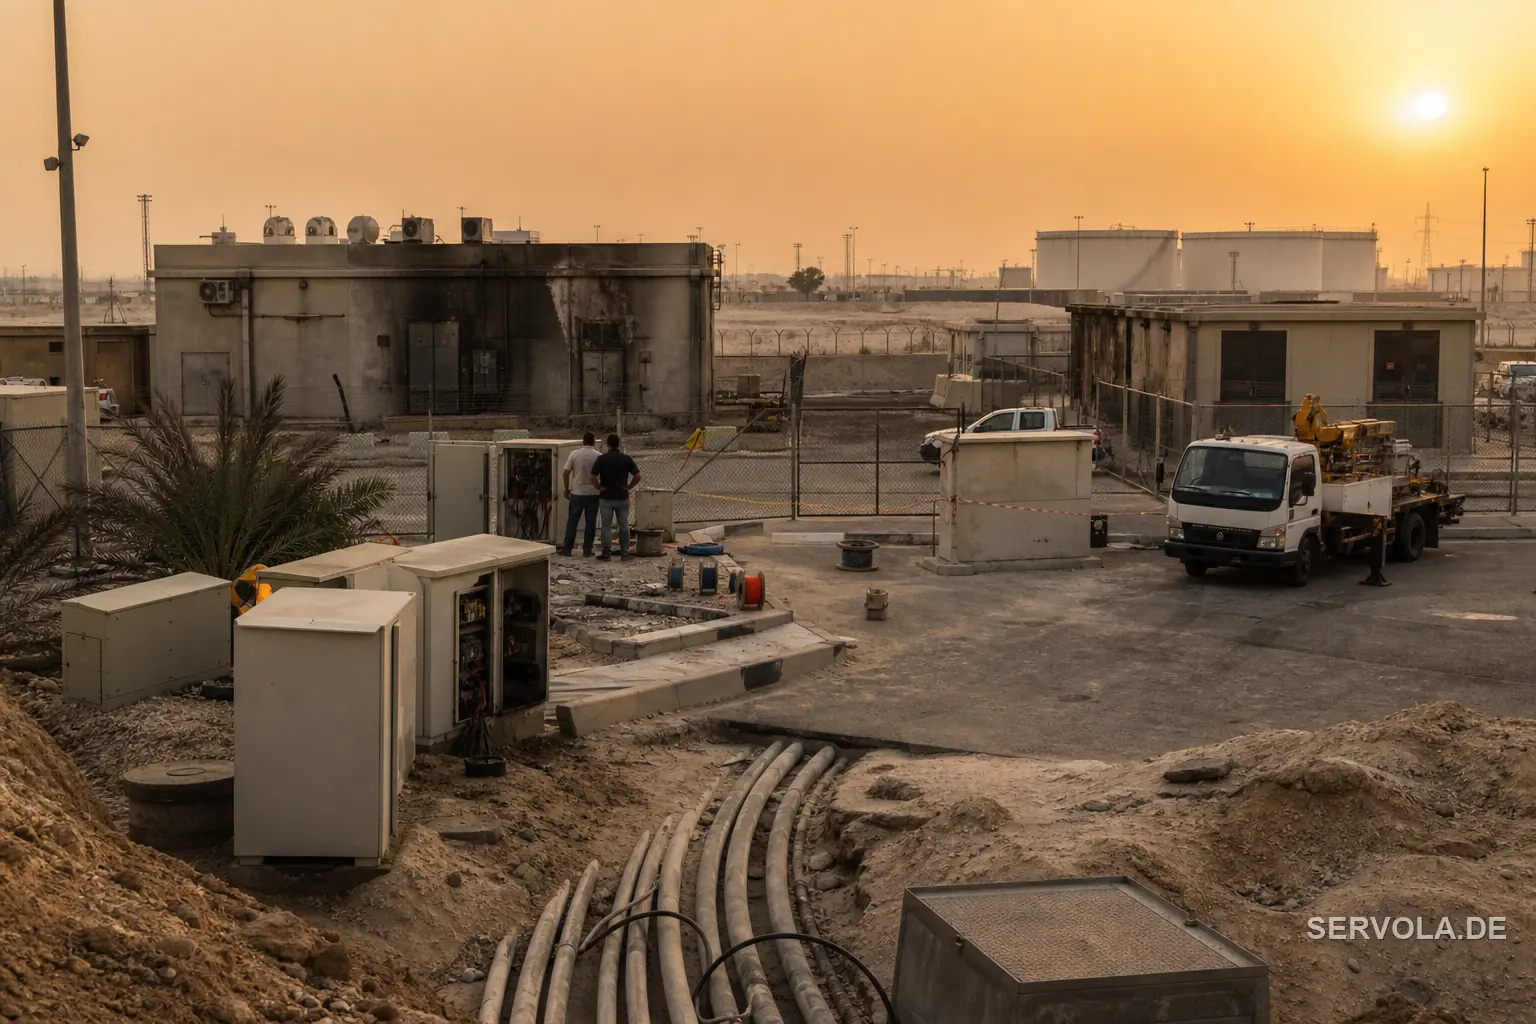
Los ataques con drones iraníes alcanzaron las instalaciones de Baréin y de los EAU en una oleada durante marzo y abril de 2026. El Cuerpo de la Guardia Revolucionaria Islámica de Irán se atribuyó la responsabilidad y afirmó haber apuntado a la instalación de Baréin por el apoyo de Amazon al ejército estadounidense. AWS pasó los meses siguientes intentando devolver las zonas afectadas a servicio, antes de concluir, seis meses después, que parte del daño era permanente.
AWS explicó directamente el motivo: el daño se extendió por varias zonas de disponibilidad a la vez y, en palabras de la propia empresa, superó aquello para lo que están diseñados sus servicios regionales de varias zonas de disponibilidad. Es un reconocimiento de que un escenario que su arquitectura daba por imposible, que todas las zonas de una región fueran alcanzadas a la vez, es exactamente lo que ocurrió.
Baréin y los EAU no están en la misma situación
| Baréin | EAU | |
|---|---|---|
| Zonas afectadas | Las tres zonas de disponibilidad | Una zona confirmada como irrecuperable, otras dos afectadas |
| Estado de los datos | AWS dice que no puede restaurar el acceso | Pérdida confirmada limitada a la zona mec1-az2 |
| Próxima actualización | Principios de 2027 | Sin fecha fija, descrita como próximos meses |
| Responsabilidad reclamada | Guardia Revolucionaria de Irán | Misma oleada de ataques |
Baréin es el caso peor según cualquier medida que AWS ha publicado. Perdió las tres zonas a la vez, exactamente el modo de fallo que el diseño de varias zonas de disponibilidad existe para evitar.
Parece la primera vez que un arma vence a la redundancia de la nube
La arquitectura de varias zonas de disponibilidad es la respuesta estándar de los proveedores de nube cuando se les pregunta cómo sobreviven a un desastre: repartir la carga de trabajo de un cliente entre instalaciones físicamente separadas dentro de la misma región, para que perder una no suponga perder los datos. AWS ha dejado constancia ahora de que esa suposición falló frente a un ataque militar coordinado sobre una sola región, no porque el diseño fuera defectuoso, sino porque el ataque superó la escala para la que el diseño estaba construido.
Las informaciones desde los ataques de marzo y abril ya lo han calificado como el primer ataque militar confirmado contra la infraestructura de un proveedor de nube a hiperescala. La confirmación de septiembre añade el hecho más duro: el daño militar a una región de la nube puede producir una pérdida de datos que ninguna espera ni esfuerzo de ingeniería revierte.
Qué significa esto si su plan de recuperación ante desastres asume que la nube nunca pierde datos
Entre los clientes afectados hubo operaciones bancarias, y AWS dice haber ayudado a algunos a migrar cargas de trabajo a otras regiones usando sus propias copias de seguridad, cuando estas existían. Esa última condición importa: la redundancia de varias zonas de AWS dentro de la región no bastó por sí sola. Los clientes que además contaban con copias de seguridad independientes fuera de la región fueron los que se recuperaron.
Para empresas europeas con operaciones orientadas al Golfo, o para cualquier negocio que dependa de una única región de nube para su recuperación ante desastres, la lección no es específica de AWS. Bajo el Reglamento de Resiliencia Operativa Digital de la UE, las entidades financieras ya deben documentar exactamente este tipo de escenario como riesgo de concentración en un tercero. Este es el caso real: una región que cumplía todos los estándares de diseño perdió igualmente datos de clientes por un ataque físico, y las empresas que lo superaron fueron las que no habían puesto toda su resiliencia en manos de un solo proveedor.
Por qué hacemos esto
Hacemos esto por todos los que intentan mantenerse al día con lo que la tecnología le está haciendo a nuestras vidas. Las personas que la construyen, y las personas a las que les ocurre. El Servola Journal existe para que lo que aprendemos pertenezca a todos ellos.
Nadie nos paga por esto. Sin anuncios, sin muro de pago, gratis para todos. Simplemente creemos que entender lo que nos está pasando a todos no debería depender de quién pueda permitirse pagar por ello.
Si esto le ha dado algo hoy, díganos que sigamos adelante. Síganos, dejen un me gusta o escriban un comentario positivo. Leemos cada uno de ellos, y son lo que nos mantiene en marcha.
Leer a continuación: 50.000 Millones De Dólares En Centros De Datos Dividen A Los Sindicatos De EEUU | El chip anti-Nvidia de AWS usa la memoria de Nvidia