AWS właśnie poinformował klientów, że część danych przepadła na zawsze
Amazon Web Services potwierdził 15 września, że nie może przywrócić dostępu do danych przechowywanych w swojej infrastrukturze w Bahrajnie ani w jednej z trzech stref dostępności w Zjednoczonych Emiratach Arabskich, po tym jak irańskie ataki dronów wiosną uszkodziły jego region bliskowschodni ME-CENTRAL-1. Własnymi słowami, na stronie statusu swojego Health Dashboard, AWS oświadczył, że ustalił, iż nie może przywrócić dostępu do zasobów i danych przechowywanych wyłącznie w dotkniętych strefach.
Wszystkie trzy strefy dostępności w Bahrajnie zostały uszkodzone. W ZEA jedna konkretna strefa, znana jako mec1-az2, jest tą, którą AWS potwierdził jako niemożliwą do odzyskania, podczas gdy dwie pozostałe strefy zostały dotknięte, ale nie utracone całkowicie.
Ataki miały miejsce wiosną, potwierdzenie przyszło we wrześniu
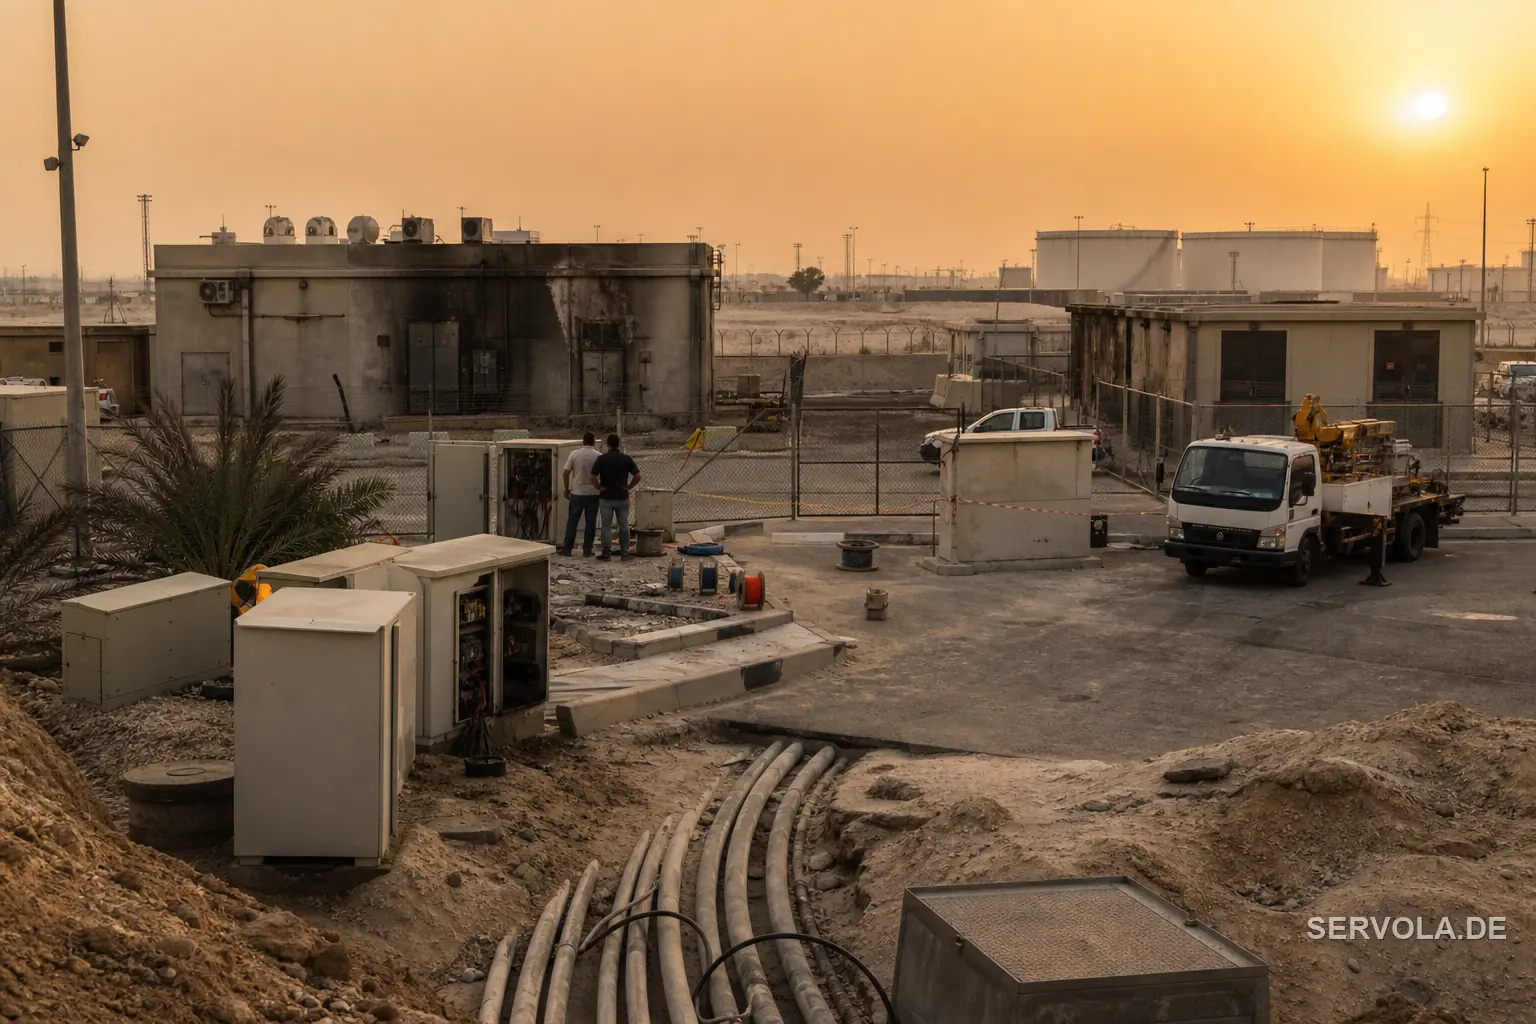
Irańskie ataki dronów uderzyły w obiekty w Bahrajnie i ZEA falą w marcu i kwietniu 2026 roku. Korpus Strażników Rewolucji Islamskiej Iranu przyznał się do odpowiedzialności, twierdząc, że celem obiektu w Bahrajnie było wsparcie Amazona dla amerykańskiej armii. AWS spędził kolejne miesiące, próbując przywrócić działanie dotkniętych stref, zanim sześć miesięcy później stwierdził, że część szkód była trwała.
AWS wprost wyjaśnił przyczynę: szkody objęły jednocześnie wiele stref dostępności i, jak ujęła to sama firma, przekroczyły to, na co zaprojektowane są jej regionalne usługi wielu stref dostępności. To przyznanie, że scenariusz, który architektura firmy uznawała za niemożliwy, wszystkie strefy w regionie trafione jednocześnie, jest dokładnie tym, co się wydarzyło.
Bahrajn i ZEA nie są w tej samej sytuacji
| Bahrajn | ZEA | |
|---|---|---|
| Dotknięte strefy | Wszystkie trzy strefy dostępności | Jedna strefa potwierdzona jako nieodzyskiwalna, dwie inne dotknięte |
| Stan danych | AWS twierdzi, że nie może przywrócić dostępu | Potwierdzona utrata ograniczona do strefy mec1-az2 |
| Kolejna aktualizacja | Początek 2027 roku | Brak ustalonej daty, opisywana jako najbliższe miesiące |
| Odpowiedzialność przyznana | Korpus Strażników Rewolucji Iranu | Ta sama fala ataków |
Bahrajn jest najgorszym przypadkiem według każdej miary opublikowanej przez AWS. Stracił wszystkie trzy strefy jednocześnie, czyli dokładnie ten tryb awarii, któremu ma zapobiegać projekt wielu stref dostępności.
To wygląda na pierwszy przypadek, gdy broń pokonała odporność chmury
Architektura wielu stref dostępności to standardowa odpowiedź dostawców chmury na pytanie, jak przetrwają katastrofę: rozłożyć obciążenie klienta na fizycznie oddzielone obiekty w tym samym regionie, aby utrata jednego nie oznaczała utraty danych. AWS oficjalnie potwierdził teraz, że to założenie zawiodło wobec skoordynowanego ataku militarnego na pojedynczy region, nie dlatego, że projekt był wadliwy, lecz dlatego, że atak przekroczył skalę, na jaką ten projekt został zbudowany.
Doniesienia od czasu ataków w marcu i kwietniu nazwały to już pierwszym potwierdzonym atakiem militarnym na infrastrukturę dostawcy chmury na dużą skalę. Wrześniowe potwierdzenie dodaje trudniejszy fakt: szkody militarne w regionie chmury mogą powodować utratę danych, której nie odwróci żadne czekanie ani wysiłek inżynieryjny.
Co to oznacza, jeśli twój plan odzyskiwania po awarii zakłada, że chmura nigdy nie traci danych
Wśród dotkniętych klientów znalazły się operacje bankowe, a AWS twierdzi, że pomógł części z nich przenieść obciążenia do innych regionów przy użyciu ich własnych kopii zapasowych, tam gdzie istniały. Ten ostatni warunek ma znaczenie: własna wielostrefowa nadmiarowość AWS w obrębie regionu sama w sobie nie wystarczyła. To klienci, którzy mieli dodatkowo niezależne kopie zapasowe poza regionem, byli tymi, którzy się odbudowali.
Dla europejskich firm z jakąkolwiek działalnością skierowaną na Zatokę Perską, lub dla każdej firmy, która opiera odzyskiwanie po awarii na jednym regionie chmury, lekcja nie dotyczy konkretnie AWS. Na mocy unijnego rozporządzenia o operacyjnej odporności cyfrowej firmy finansowe muszą już dokumentować dokładnie taki scenariusz jako ryzyko koncentracji u zewnętrznego dostawcy. To jest ten rzeczywisty przypadek: region, który spełniał każdy standard projektowy, i tak stracił dane klientów w wyniku fizycznego ataku, a firmy, które to przetrwały, to te, które nie złożyły całej swojej odporności w ręce jednego dostawcy.
Czytaj dalej: Nvidia po trzech stronach umowy Anthropic | Klauzula, która uratowała Oracle, jest też w twojej umowie