A AWS acabou de dizer aos clientes que parte dos dados se perdeu para sempre
A Amazon Web Services confirmou a 15 de setembro que não consegue restaurar o acesso a dados alojados na sua infraestrutura do Bahrein nem numa das suas três zonas de disponibilidade nos Emirados Árabes Unidos, depois de ataques com drones iranianos terem danificado na primavera a sua região do Médio Oriente, ME-CENTRAL-1. Nas suas próprias palavras, na página de estado do seu Health Dashboard, a AWS declarou ter determinado que não conseguia restaurar o acesso aos recursos e dados alojados exclusivamente nas zonas afetadas.
As três zonas de disponibilidade do Bahrein foram danificadas. Nos EAU, uma zona específica, conhecida como mec1-az2, é a que a AWS confirmou como irrecuperável, enquanto outras duas zonas foram afetadas mas não perdidas por completo.
Os ataques aconteceram na primavera, a confirmação chegou em setembro
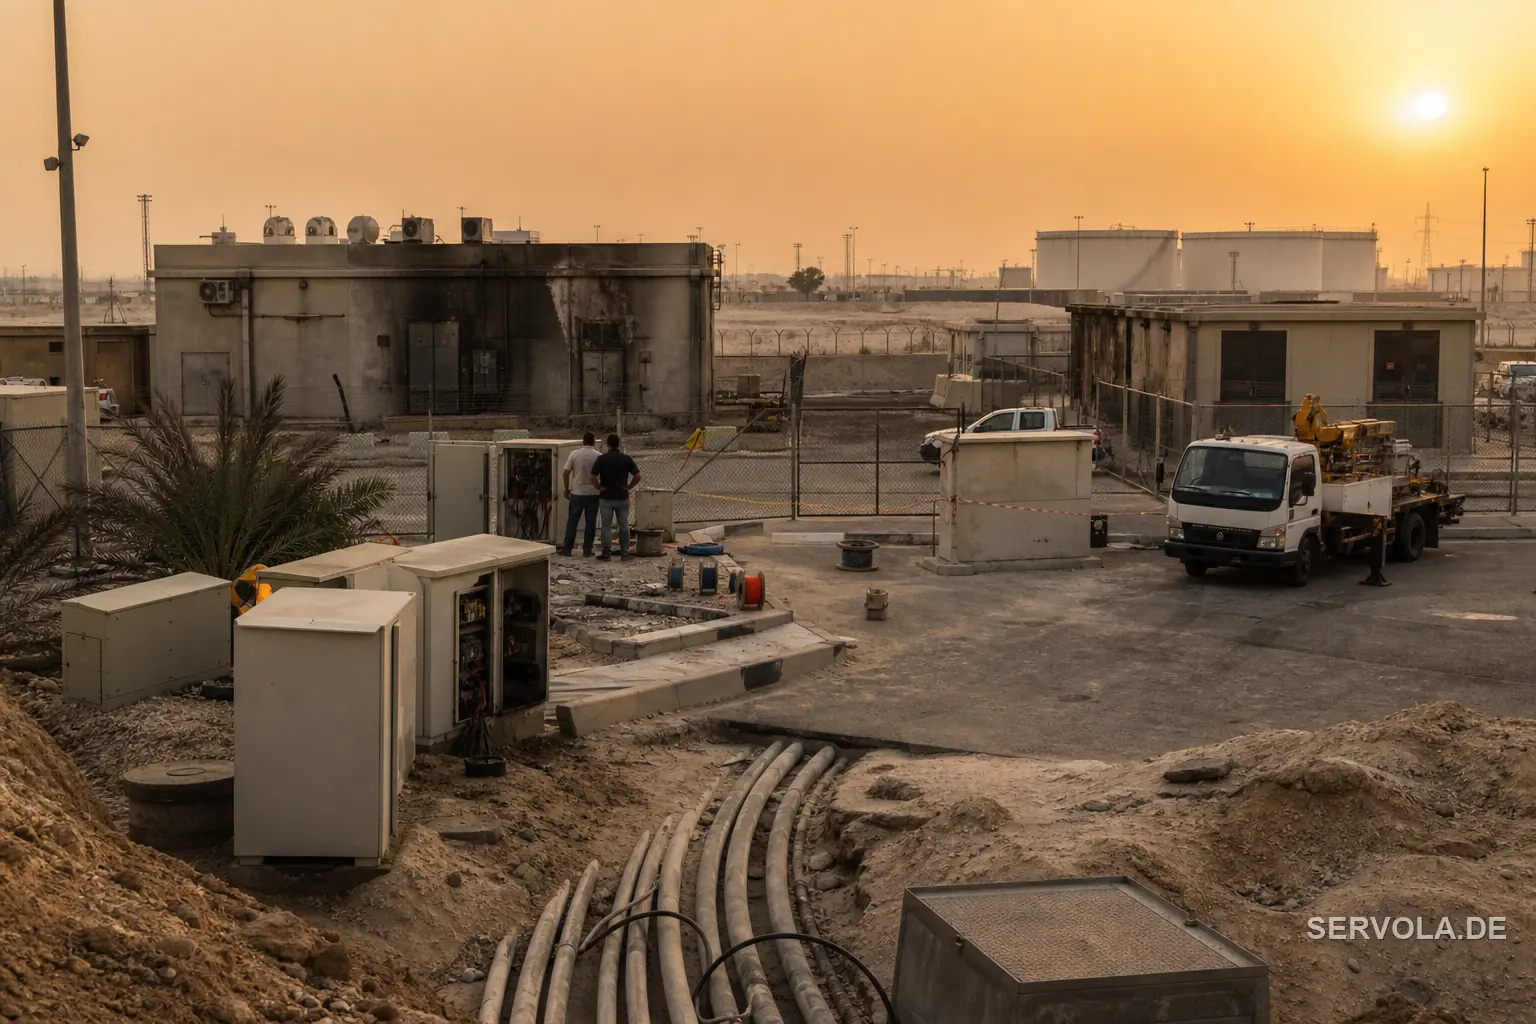
Ataques com drones iranianos atingiram as instalações do Bahrein e dos EAU numa vaga em março e abril de 2026. O Corpo dos Guardas da Revolução Islâmica do Irão assumiu a responsabilidade, afirmando ter visado a instalação do Bahrein pelo apoio da Amazon às forças armadas dos Estados Unidos. A AWS passou os meses seguintes a tentar repor as zonas afetadas em funcionamento, antes de concluir, seis meses depois, que parte do dano era permanente.
A AWS explicou diretamente o motivo: o dano estendeu-se por várias zonas de disponibilidade ao mesmo tempo e, nas palavras da própria empresa, ultrapassou aquilo para que os seus serviços regionais de várias zonas de disponibilidade estão concebidos. É um reconhecimento de que um cenário que a sua arquitetura dava como impossível, todas as zonas de uma região atingidas em simultâneo, é exatamente o que aconteceu.
Bahrein e os EAU não estão na mesma posição
| Bahrein | EAU | |
|---|---|---|
| Zonas afetadas | As três zonas de disponibilidade | Uma zona confirmada irrecuperável, outras duas afetadas |
| Estado dos dados | A AWS diz não conseguir restaurar o acesso | Perda confirmada limitada à zona mec1-az2 |
| Próxima atualização | Início de 2027 | Sem data certa, descrita como próximos meses |
| Responsabilidade assumida | Guardas Revolucionários do Irão | Mesma vaga de ataques |
O Bahrein é o pior caso segundo qualquer medida publicada pela AWS. Perdeu as três zonas ao mesmo tempo, exatamente o modo de falha que o desenho de várias zonas de disponibilidade existe para evitar.
Parece ser a primeira vez que uma arma vence a redundância da nuvem
A arquitetura de várias zonas de disponibilidade é a resposta padrão que os fornecedores de nuvem dão quando lhes perguntam como sobrevivem a um desastre: distribuir a carga de trabalho de um cliente por instalações fisicamente separadas na mesma região, para que perder uma não signifique perder os dados. A AWS declarou agora oficialmente que essa suposição falhou perante um ataque militar coordenado sobre uma única região, não porque o desenho fosse defeituoso, mas porque o ataque ultrapassou a escala para a qual o desenho foi construído.
As notícias desde os ataques de março e abril já chamaram a isto o primeiro ataque militar confirmado contra a infraestrutura de um fornecedor de nuvem em grande escala. A confirmação de setembro acrescenta o facto mais duro: danos militares numa região de nuvem podem produzir uma perda de dados que nenhuma espera nem esforço de engenharia consegue reverter.
O que isto significa se o seu plano de recuperação de desastres presume que a nuvem nunca perde dados
Operações bancárias estiveram entre os clientes afetados, e a AWS diz ter ajudado alguns a migrar cargas de trabalho para outras regiões usando os próprios backups, quando estes existiam. Essa última condição importa: a redundância multizona da AWS dentro da região não bastou por si só. Os clientes que também tinham backups independentes fora da região foram os que recuperaram.
Para empresas europeias com operações voltadas para o Golfo, ou para qualquer negócio que dependa de uma única região de nuvem para a recuperação de desastres, a lição não é específica da AWS. Ao abrigo do regulamento europeu de resiliência operacional digital, as empresas financeiras já têm de documentar exatamente este tipo de cenário como risco de concentração num terceiro. Este é o caso real: uma região que cumpria todas as normas de desenho perdeu ainda assim dados de clientes devido a um ataque físico, e as empresas que sobreviveram foram as que não tinham colocado toda a sua resiliência nas mãos de um único fornecedor.
Porque fazemos isto
Fazemos isto por todos os que tentam acompanhar aquilo que a tecnologia está a fazer às nossas vidas. As pessoas que a constroem, e as pessoas a quem acontece. O Servola Journal existe para que aquilo que aprendemos pertença a todos eles.
Ninguém nos paga por isto. Sem publicidade, sem barreira de pagamento, gratuito para todos. Acreditamos simplesmente que perceber o que está a acontecer a todos nós não deveria depender de quem pode pagar por isso.
Se isto lhe deu alguma coisa hoje, diga-nos para continuarmos. Siga-nos, deixe um gosto ou escreva um comentário positivo. Lemos todos, e são eles que nos fazem continuar.
Leia a seguir: 50 Mil Milhões De Dólares Em Centros De Dados Dividem Os Sindicatos Dos EUA | O chip anti-Nvidia da AWS adota a memória da Nvidia