AWS ha appena detto ai clienti che alcuni dati sono persi per sempre
Amazon Web Services ha confermato il 15 settembre di non poter ripristinare l'accesso ai dati ospitati nella sua infrastruttura in Bahrein né in una delle tre zone di disponibilità negli Emirati Arabi Uniti, dopo che attacchi con droni iraniani avevano danneggiato in primavera la sua regione mediorientale ME-CENTRAL-1. Con parole proprie, sulla pagina di stato del suo Health Dashboard, AWS ha dichiarato di aver stabilito di non poter ripristinare l'accesso alle risorse e ai dati ospitati esclusivamente nelle zone colpite.
Tutte e tre le zone di disponibilità del Bahrein sono state danneggiate. Negli EAU, una zona specifica, nota come mec1-az2, è quella che AWS ha confermato come irrecuperabile, mentre altre due zone sono state colpite ma non perse del tutto.
Gli attacchi sono avvenuti in primavera, la conferma è arrivata a settembre
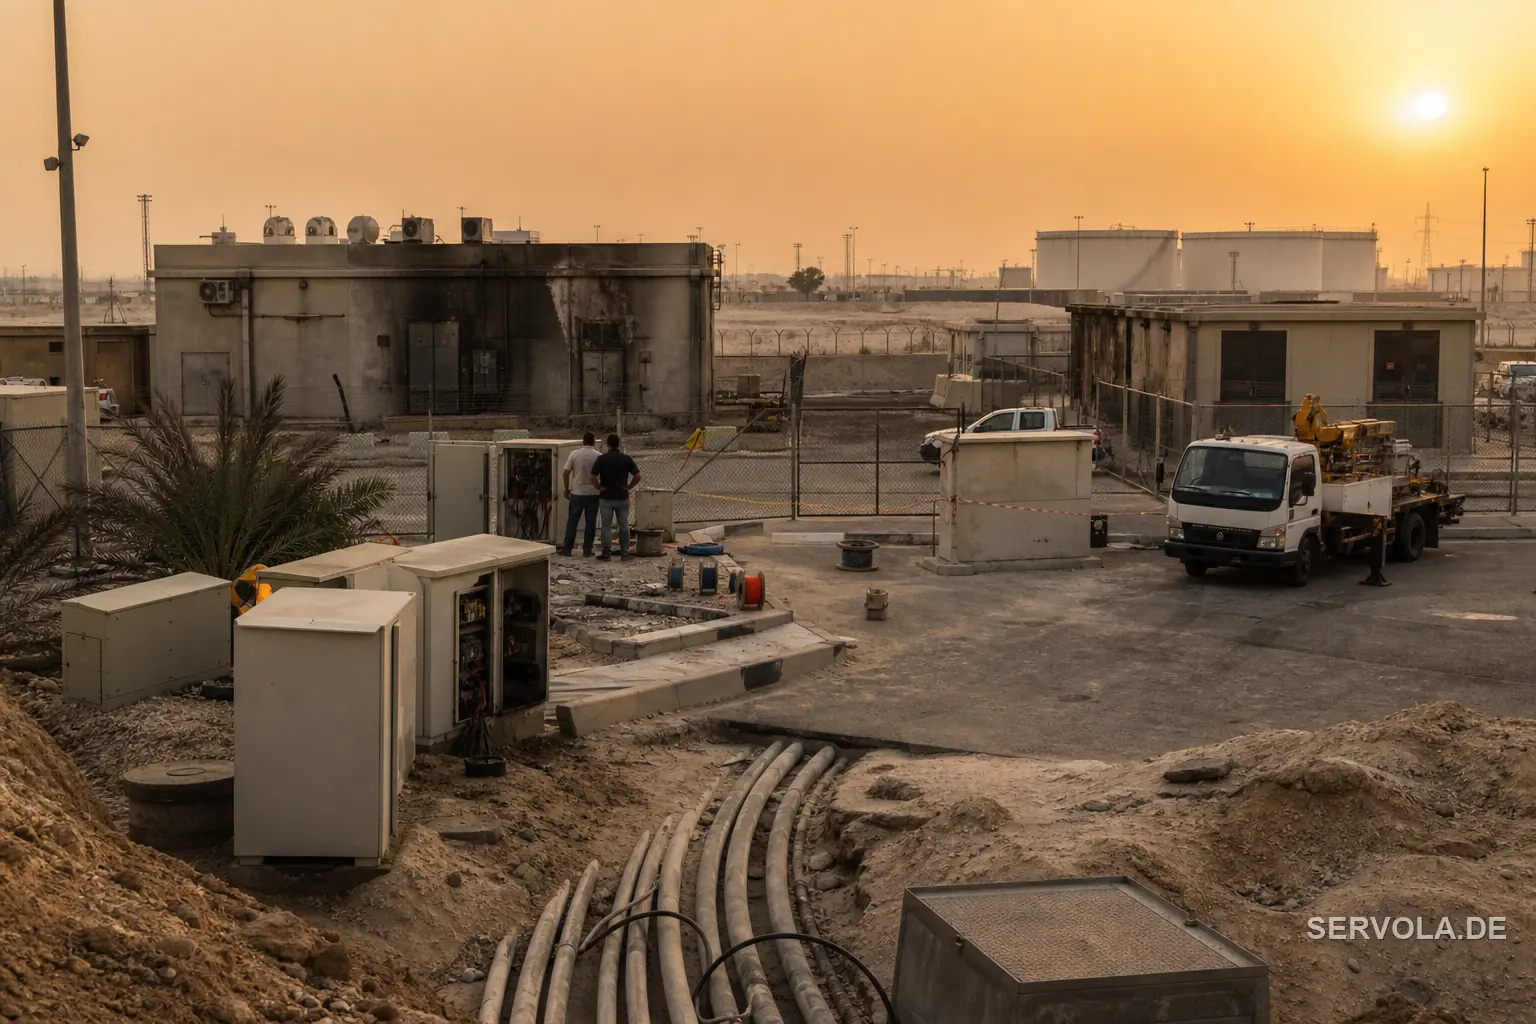
Gli attacchi con droni iraniani hanno colpito gli impianti in Bahrein e negli EAU in un'ondata tra marzo e aprile 2026. Il Corpo delle Guardie Rivoluzionarie Islamiche dell'Iran ha rivendicato la responsabilità, affermando di aver preso di mira l'impianto in Bahrein per il sostegno di Amazon alle forze armate statunitensi. AWS ha trascorso i mesi successivi cercando di riportare online le zone colpite, prima di concludere, sei mesi dopo, che parte del danno era permanente.
AWS ha spiegato direttamente il motivo: il danno si è esteso su più zone di disponibilità contemporaneamente e, con parole dell'azienda stessa, ha superato ciò per cui sono progettati i suoi servizi regionali multi zona di disponibilità. È un'ammissione che uno scenario che la sua architettura riteneva impossibile, tutte le zone di una regione colpite insieme, è esattamente ciò che è accaduto.
Bahrein ed EAU non sono nella stessa posizione
| Bahrein | EAU | |
|---|---|---|
| Zone colpite | Tutte e tre le zone di disponibilità | Una zona confermata irrecuperabile, altre due colpite |
| Stato dei dati | AWS dice di non poter ripristinare l'accesso | Perdita confermata limitata alla zona mec1-az2 |
| Prossimo aggiornamento | Inizio 2027 | Nessuna data certa, descritta come prossimi mesi |
| Responsabilità rivendicata | Guardie Rivoluzionarie dell'Iran | Stessa ondata di attacchi |
Il Bahrein è il caso peggiore secondo ogni parametro che AWS ha pubblicato. Ha perso tutte e tre le zone insieme, esattamente la modalità di guasto che il design multi zona di disponibilità esiste per prevenire.
Sembra la prima volta che un'arma batte la ridondanza del cloud
L'architettura multi zona di disponibilità è la risposta standard che i fornitori cloud danno quando gli si chiede come sopravvivono a un disastro: distribuire il carico di lavoro di un cliente su impianti fisicamente separati nella stessa regione, così che perderne uno non significhi perdere i dati. AWS ha ora dichiarato ufficialmente che quell'assunzione è fallita contro un attacco militare coordinato su una singola regione, non perché il progetto fosse difettoso, ma perché l'attacco ha superato la scala per cui il progetto era stato costruito.
Le notizie sugli attacchi di marzo e aprile lo hanno già definito il primo attacco militare confermato contro l'infrastruttura di un fornitore cloud su scala globale. La conferma di settembre aggiunge il fatto più duro: un danno militare a una regione cloud può produrre una perdita di dati che nessuna attesa o sforzo tecnico riesce a invertire.
Cosa significa se il vostro piano di disaster recovery presume che il cloud non perda mai dati
Tra i clienti colpiti figuravano operazioni bancarie, e AWS afferma di aver aiutato alcuni a migrare i carichi di lavoro verso altre regioni usando i propri backup, dove esistevano. Quest'ultima condizione conta: la ridondanza multi zona di AWS all'interno della regione non è bastata da sola. I clienti che avevano anche backup indipendenti fuori dalla regione sono stati quelli che si sono ripresi.
Per le aziende europee con qualsiasi operazione rivolta al Golfo, o per qualsiasi impresa che si affidi a un'unica regione cloud per il disaster recovery, la lezione non riguarda specificamente AWS. Secondo il regolamento europeo sulla resilienza operativa digitale, le imprese finanziarie devono già documentare esattamente questo tipo di scenario come rischio di concentrazione su terze parti. Questo è il caso reale: una regione che rispettava ogni standard di progettazione ha comunque perso dati dei clienti per un attacco fisico, e le aziende che lo hanno superato sono state quelle che non avevano affidato tutta la propria resilienza a un solo fornitore.
Perché lo facciamo
Lo facciamo per chiunque stia cercando di stare al passo con ciò che la tecnologia sta facendo alle nostre vite. Le persone che la costruiscono, e le persone a cui accade. Il Servola Journal esiste perché ciò che impariamo appartenga a tutti loro.
Nessuno ci paga per questo. Niente pubblicità, nessun muro a pagamento, gratis per tutti. Crediamo semplicemente che capire cosa sta succedendo a tutti noi non dovrebbe dipendere da chi può permettersi di pagarlo.
Se questo le ha dato qualcosa oggi, ci dica di continuare. Ci segua, lasci un mi piace o scriva un commento positivo. Li leggiamo tutti, e sono ciò che ci fa andare avanti.
Da leggere ora: 50 Miliardi Di Dollari In Data Center Dividono I Sindacati Americani | Il chip anti-Nvidia di AWS adotta la memoria di Nvidia